
Auf einen Blick
Das Wort „Fernwartung" steht nicht im BSIG. Trotzdem berührt ein Wartungszugang des Maschinenherstellers vier der zehn Mindestmaßnahmen aus § 30 Abs. 2: Lieferkette, Wartung von Systemen, Zugriffskontrolle und Mehr-Faktor-Authentifizierung. Was „Stand der Technik" konkret heißt, beschreibt das BSI in der Empfehlung BSI-CS 108: Zugangspunkt in einer DMZ, Verbindungen pro IP und Port statt ganzer Netze, persönliche Konten, zweiter Faktor, Freigabe nur im Wartungsfenster und Protokolle beim Betreiber. Modem-Zugänge und direkt ans Internet angebundene Steuerungen genügen dem nach Aussage des BSI nicht. In einer Prüfung zählt am Ende nicht die Architekturskizze, sondern ob sich jeder Zugang und jede Sitzung belegen lässt.
In vielen Produktionsbetrieben hat der Hersteller einer Anlage einen eigenen Weg ins Netz: ein Router im Schaltschrank, ein VPN-Konto aus dem Wartungsvertrag, eine Fernsteuerungssoftware auf einem Bedienrechner. Sicherheitstechnisch sind sie Außenverbindungen in die Produktion, die oft niemand inventarisiert hat. Das BSI führt den „Einbruch über Fernwartungszugänge" in seiner Übersicht der zehn wichtigsten Bedrohungen für industrielle Steuerungssysteme. Dieser Beitrag zeigt, wo die Fernwartung im BSIG verankert ist, wie eine Lösung nach Stand der Technik aufgebaut ist und welche Nachweise eine Prüfung erwartet.
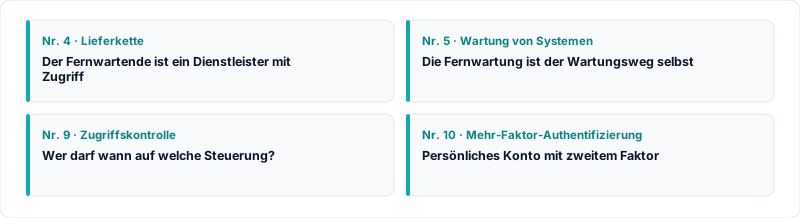
Abb. 1: Vier der zehn Mindestmaßnahmen treffen jeden Fernwartungszugang.
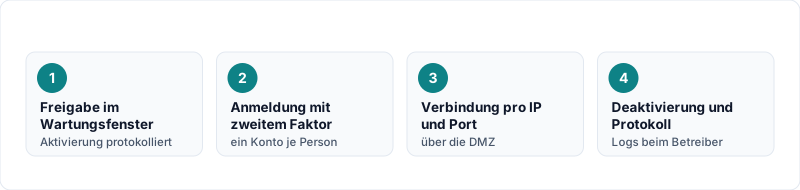
Abb. 2: Vom Wartungsfenster bis zum Protokoll beim Betreiber.
Wo die Fernwartung im BSIG steckt
§ 30 Abs. 1 BSIG verpflichtet besonders wichtige und wichtige Einrichtungen zu geeigneten, verhältnismäßigen und wirksamen Maßnahmen und verlangt ausdrücklich, deren Einhaltung zu dokumentieren. Absatz 2 zählt zehn Bereiche auf, die die Maßnahmen mindestens umfassen müssen. Ein Fernwartungszugang berührt nach unserer Auslegung vier davon: die Sicherheit der Lieferkette (Nr. 4), die Wartung von Systemen (Nr. 5), die Zugriffskontrolle (Nr. 9) und die Mehr-Faktor-Authentifizierung samt gesicherter Kommunikation (Nr. 10).
Für die Lieferkette wird die NIS-2-Richtlinie konkreter. Einrichtungen sollen die Schwachstellen ihrer einzelnen Anbieter und deren Sicherheitspraxis berücksichtigen:
[…] die spezifischen Schwachstellen der einzelnen unmittelbaren Anbieter und Diensteanbieter sowie die Gesamtqualität der Produkte und der Cybersicherheitspraxis ihrer Anbieter und Diensteanbieter, einschließlich der Sicherheit ihrer Entwicklungsprozesse […].
Zur Abgrenzung: Den vorrangigen EU-Durchführungsrechtsakt nach § 30 Abs. 3 BSIG gibt es nur für bestimmte digitale Einrichtungen, etwa Cloud-Anbieter, Rechenzentren und Managed Service Provider. Für den Produktionsbetrieb eines Maschinenbauers bleibt Absatz 2 mit dem Maßstab „Stand der Technik" die Messlatte.
Stand der Technik: die BSI-Empfehlung CS 108
Die Empfehlung „Fernwartung im industriellen Umfeld" (BSI-CS 108) liegt in der Version 2.0 vom 11.07.2018 vor. Sie ist keine Rechtsnorm, gibt aber nach eigener Aussage einen Überblick über die generischen Anforderungen „gemäß dem Stand der Technik". Damit ist sie die naheliegende Referenz, wenn eine Prüfung fragt, woran Sie Ihre Lösung gemessen haben. Gleich zu Beginn grenzt sie aus, was nicht mehr genügt:
Es sei explizit darauf hingewiesen, dass Bestandslösungen auf Basis von analogen oder ISDN-Modems sowie die direkte Internetanbindung von Komponenten wie Speicher-programmierbaren Steuerungen (SPS) nicht dem aktuellen Stand der Technik genügen.
Architektur
Die Fernwartungskomponente steht in einer vorgelagerten Zone, nicht im Produktionsnetz. Freigegeben wird nicht ein ganzes Subnetz, sondern die einzelne Zieladresse mit dem einzelnen Port. Die Verbindung wird möglichst aus dem Unternehmen heraus aufgebaut, offene Ports für Verbindungen von außen gibt es dann nicht. Und das System dient nur der Fernwartung, nicht zusätzlich als Bedienrechner oder Dateiablage.
Der Fernwartungszugriff sollte möglichst nicht pauschal pro (Sub)Netz erfolgen, sondern vielmehr feingranular pro IP und Port geregelt werden können. Dies minimiert die „Reichweite" von Fernwartungszugängen […].
Der Grund ist die Reichweite im Schadensfall. Ein VPN, das das Netz des Herstellers mit Ihrem Produktionsnetz koppelt, macht jeden kompromittierten Rechner beim Hersteller zu einem Rechner in Ihrer Produktion. Eine 1:1-Verbindung zu einer Steuerung macht ihn nur zu einem Rechner mit Zugriff auf diese eine Steuerung.
Zugänge und Anmeldung
Ein Konto gehört einer Person, Gruppenkonten wie „service" oder „hersteller" sind zu vermeiden. Den zweiten Faktor verlangt § 30 Abs. 2 Nr. 10 BSIG ohnehin, und nach CS 108 ist er einer reinen Passwortanmeldung „in jedem Fall vorzuziehen". Bemerkenswert ist der Hinweis zur Kontosperre, der die Verfügbarkeitsanforderungen der Produktion berücksichtigt:
Anders als in der konventionellen IT sind mit Blick auf die besonderen Anforderungen hinsichtlich Verfügbarkeit und Safety solche Sperren aber beispielsweise erst nach 20 statt bereits nach drei Fehlversuchen vorzunehmen.
In der Umsetzung landet man damit meist bei einem Sprungserver mit Privileged Access Management: Der Fernwartende meldet sich mit eigenem Konto und zweitem Faktor an, die Sitzung zur Steuerung baut der Sprungserver auf, die Zugangsdaten der Zielsysteme kennt der Dienstleister nicht. Das ist unsere Empfehlung, keine Vorgabe des BSI. Sie bündelt aber die Anforderungen aus CS 108 an einer Stelle, an der sie sich auch belegen lassen.
Organisation
Technik allein reicht nach CS 108 nicht. Verlangt werden eine formale Risikoanalyse, eine dokumentierte Begründung für jeden Zugang („business justification"), ein Inventar aller Fernzugriffe sowie Prozesse für Freigabe, Sperrung beim Ausscheiden von Mitarbeitenden, Notfälle und den Wechsel von Zugangsdaten.
Remote-Zugänge werden nur bei Bedarf oder in einem definierten Wartungsfenster freigegeben (z.B. Schlüsselschalter). Die Aktivierung bzw. Deaktivierung ist zu protokollieren.
Für Dienstleister wird es vertraglich: Vorgaben für die IT des Fernwartenden, etwa aktueller Patchstand, Härtung und Virenschutz, „werden vertraglich vereinbart". Hier treffen sich CS 108 und die Lieferkettenpflicht. Wie sich solche Anforderungen in Lieferantenverträge übersetzen lassen, beschreibt unsere Seite zur Lieferkettensicherheit, eine Vorlage für die Abfrage bietet der NIS2-Lieferantenfragebogen.
Protokolle gehören dem Betreiber
CS 108 verlangt, Verbindungsdaten und fehlgeschlagene Anmeldungen zu protokollieren, automatisiert auszuwerten und gegebenenfalls zu alarmieren. Der entscheidende Satz betrifft den Ablageort: Zur Revisionssicherheit sollen die Logdaten „unbedingt beim Betreiber gesammelt werden statt beim Fernwartenden".
Das hat eine direkte Folge für die Meldepflicht. Nach § 32 Abs. 1 BSIG ist ein erheblicher Sicherheitsvorfall spätestens 24 Stunden nach Kenntniserlangung mit einer frühen Erstmeldung anzuzeigen, spätestens nach 72 Stunden folgt die Meldung mit einer ersten Bewertung. Liegen die Sitzungsprotokolle nur im Portal des Herstellers, beantworten Sie die Frage „kam der Angreifer über die Fernwartung?" in dieser Frist nicht selbst. Den Ablauf der Meldungen beschreibt die Seite zur NIS2-Meldepflicht.
Typische Fehler
Die Problembeschreibung des BSI zu Fernwartungszugängen liest sich wie eine Liste typischer Prüfbefunde:
Häufig existieren dabei u. A. Default-Zugänge mit Standardpasswörtern oder gelegentlich fest kodierten Passwörtern. Externe Zugänge mittels Virtual Private Networks (VPN) sind mitunter nicht beschränkt bzgl. der erreichbaren Systeme […].
Daraus und aus CS 108 ergeben sich fünf Muster, auf die eine Prüfung achtet:
- Schatten-Zugänge. Router oder Mobilfunkmodems, die mit der Anlage geliefert wurden und in keinem Inventar stehen.
- Dauerhaft offene Zugänge. Kein Wartungsfenster, keine Freigabe, keine Deaktivierung.
- Geteilte Konten. Ein Konto für alle Techniker des Herstellers, das Passwort seit der Inbetriebnahme unverändert.
- Flache Reichweite. Ein VPN, das das ganze Produktionsnetz erreicht, obwohl eine einzelne Steuerung gewartet wird.
- Fremde Protokolle. Nachvollziehbarkeit nur über die Plattform des Dienstleisters.
Den Branchenkontext mit Engineering-Arbeitsplätzen, MES und Hypervisor beschreibt unsere Seite zu NIS2 im Maschinenbau.
Welche Nachweise eine Prüfung erwartet
Die Dokumentationspflicht aus § 30 Abs. 1 BSIG macht die Fernwartung zur Nachweisfrage. Die folgenden Belege leiten sich aus den Anforderungen von CS 108 und den Gegenmaßnahmen in BSI-CS 005 ab:
| Nachweis | Was er belegt |
|---|---|
| Inventar aller Fernzugänge mit Art, Zielsystem, berechtigten Personen und Begründung | Minimalitätsprinzip, Vollständigkeit |
| Risikoanalyse der Fernwartungslösung | Bewertung vor Inbetriebnahme |
| Abnahmeprotokoll mit gesperrten Standardzugängen des Herstellers | Keine Default-Passwörter im Betrieb |
| Freigabe- und Sitzungsprotokolle, beim Betreiber gespeichert | Wartungsfenster, Nachvollziehbarkeit |
| Firewall-Regelwerk mit Freigaben pro IP und Port | Begrenzte Reichweite |
| Vertragliche Vorgaben an Fernwartende | Lieferkettensicherheit |
| Ergebnisse regelmäßiger Funktions- und Zugangsprüfungen | Wirksamkeit im Betrieb |
Die Verantwortung liegt nicht bei der Instandhaltung allein. Nach § 38 Abs. 1 BSIG muss die Geschäftsleitung die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen. Ein regelmäßiger Bericht über Zahl, Zweck und Nutzung der Fernzugänge ist dafür ein einfaches und belastbares Instrument.
Was jetzt zu tun ist
- Inventarisieren. Alle Fernzugänge erfassen, auch die mitgelieferten, jeweils mit Verantwortlichem und Begründung.
- Reichweite begrenzen. Zugangspunkt in eine DMZ verlegen, Freigaben auf einzelne Zielsysteme und Ports reduzieren, Modem-Zugänge ablösen.
- Anmeldung personalisieren. Persönliche Konten, zweiter Faktor, Freigabe im Wartungsfenster, Protokolle beim Betreiber.
- Verträge nachziehen. Anforderungen an Dienstleister schriftlich vereinbaren und ihre Einhaltung prüfen.
Wo Sie heute stehen, zeigt eine NIS2-Gap-Analyse, die die Fernwartung als eigenen Prüfpunkt behandelt statt als Fußnote der Netzwerksegmentierung.
Quellen: § 30, § 32 und § 38 BSIG; Richtlinie (EU) 2022/2555, Art. 21; BSI-CS 108, Fernwartung im industriellen Umfeld, Version 2.0 vom 11.07.2018; BSI-CS 005, Industrial Control System Security, Version 1.50 vom 03.05.2022.