Auf einen Blick
Eine strukturierte Gap-Analyse nach NIS2 folgt fünf Schritten: Scope definieren, Ist-Aufnahme, Soll-Abgleich mit den 135 Anforderungen der BSI-KdA v1.2, Gaps identifizieren und priorisieren (P0–P3) sowie einen konkreten Maßnahmenplan erstellen. Unternehmen, die die Gap-Analyse vor der Umsetzung durchführen, reduzieren den Gesamtaufwand um 30–40 %. Häufigste Gaps bei Erstbetroffenen: kein ISMS, kein 3-stufiger Meldeprozess und fehlende GL-Schulung.
Die Gap-Analyse ist der entscheidende erste Schritt auf dem Weg zur NIS2-Compliance — noch vor der ersten technischen Maßnahme. Sie zeigt Ihnen, wo Sie heute stehen, wo Sie hinmüssen und welche Lücken zuerst geschlossen werden müssen. Mit einer klaren Priorisierung nach P0 bis P3 vermeiden Sie, Ressourcen an den falschen Stellen zu verschwenden. Hier ist die bewährte 5-Schritte-Methodik, die wir in der Praxis einsetzen.
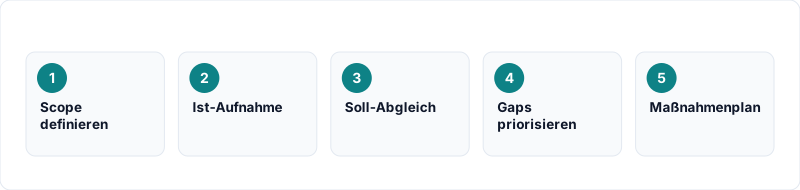
Abb. 1: Die fünf Schritte der Gap-Analyse in ihrer Reihenfolge.
Schritt 1: Scope definieren
Der größte Unterschied zum alten Regime: NIS2 gilt nicht mehr nur für die einzelne kritische Anlage, sondern für das gesamte Unternehmen. Das erweitert den Scope erheblich und ist der erste Punkt, den viele Erstbetroffene unterschätzen.
Was in den Scope gehört
- Alle IT-Systeme und Netzwerke des Unternehmens (nicht nur die Produktion)
- Alle Standorte — nicht nur der Hauptsitz
- Alle relevanten Geschäftsprozesse, die für die Leistungserbringung kritisch sind
- Alle Lieferanten und Dienstleister mit IT-Zugang (Supply-Chain-Pflicht nach §30 Abs. 2 Nr. 4)
- Für KRITIS-Betreiber: zusätzlich physische Anlagen nach dem KRITIS-DachG
Eine sorgfältige Scope-Definition verhindert, dass Teile der Organisation im späteren Audit als Lücke auffallen.
Schritt 2: Ist-Aufnahme
Erfassen Sie den aktuellen Sicherheitsstand strukturiert in allen relevanten Bereichen. Vollständigkeit ist hier wichtiger als Schnelligkeit.
Governance und ISMS
- Ist ein ISMS vorhanden? Nach welchem Standard (ISO 27001, BSI-Grundschutz)?
- Gibt es einen GL-Billigungsbeschluss für Cybersicherheit nach §38 BSIG?
- Sind Rollen und Verantwortlichkeiten klar definiert und dokumentiert?
Ein funktionierendes ISMS als Fundament Ihrer NIS2-Compliance deckt bereits grob geschätzt 70–80 % der Anforderungen ab und spart erheblichen Umsetzungsaufwand.
Technische Sicherheit
- MFA — flächendeckend ausgerollt, auch für externen Zugang?
- Angriffserkennung (SIEM/SOC) — vorhanden und auf welchem Reifegrad?
- Vulnerability Management — regelmäßige Scans und dokumentierte Behebung?
- Backup und Verschlüsselung — dokumentiert und regelmäßig getestet?
Organisatorische Maßnahmen
- Meldeprozesse — existiert ein 3-stufiger Prozess mit 24h/72h/1-Monat-Kette?
- BCM und Notfallpläne — aktuell, getestet und dokumentiert?
- GL-Schulung — durchgeführt und dokumentiert nach §38 Abs. 3?
- Lieferantenbewertung — formaler Prozess mit Sicherheitsanforderungen vorhanden?
Schritt 3: Soll-Abgleich
Vergleichen Sie Ihren Ist-Stand mit den vollständigen Anforderungen. Ein bewährtes Referenzdokument ist die KdA v1.2 (Konkretisierung der Anforderungen) des BSI — kostenlos als PDF beim BSI und als Kopie bei uns. Sie wurde für KRITIS-Betreiber nach § 8a BSIG alter Fassung geschrieben und ist für NIS2 nicht verbindlich, eignet sich aber gut als Prüfraster.
Prüfrelevante Anforderungsrahmen
- 135 KdA-Anforderungen (BSI Konkretisierung der Anforderungen v1.2) — die 12 neuen NIS2-Pflichten sind in den 12 neuen NIS2-Pflichten beschrieben
- §28–65 BSIG — gesetzliche Mindestanforderungen
- 10 DachG-Anforderungen — für KRITIS-Betreiber nach dem KRITIS-DachG
- NIS2 Implementing Act (EU-Durchführungsverordnung CIR 2024/2690) — für grenzüberschreitend tätige Unternehmen
Nutzen Sie eine strukturierte Mapping-Matrix, die alle 135 KdA-Anforderungen gegen Ihren Ist-Stand abgleicht und den Erfüllungsgrad bewertet (erfüllt / teilweise / nicht erfüllt / nicht anwendbar).
Schritt 4: Gaps identifizieren und priorisieren
Bewerten Sie jede identifizierte Lücke nach ihrer Auswirkung auf die Nachweisfähigkeit gegenüber dem BSI. Die folgende Prioritätssystematik hat sich in der Praxis bewährt:
| Priorität | Zeithorizont | Bedeutung |
|---|---|---|
| P0 — Sofort | weniger als 3 Monate | Audit-Blocker: Ohne diese kein Nachweis möglich |
| P1 — Kurzfristig | weniger als 12 Monate | Wichtig für Compliance, aber kein Blocker |
| P2 — Mittelfristig | 12–24 Monate | Verbesserung des Sicherheitsniveaus |
| P3 — Langfristig | über 24 Monate | Optimierung und Reifegradsteigerung |
Typische Gaps bei Erstbetroffenen
Die häufigsten Lücken, die wir in der Praxis bei mittelständischen Unternehmen identifizieren:
- Kein ISMS vorhanden oder nicht aktuell — das Fundament fehlt komplett
- Kein 3-stufiger Meldeprozess — die 24h/72h/1-Monat-Meldepflicht nach §32 ist nicht implementiert
- GL-Schulung fehlt — die Geschäftsleitung wurde nicht in Cybersicherheit geschult (§38 Abs. 3)
- MFA nicht flächendeckend — nur teilweise ausgerollt, insbesondere kein externer Zugang abgesichert
- Supply-Chain nicht bewertet — keine formale Lieferantenbewertung nach §30 Abs. 2 Nr. 4
- Kein physischer Resilienzplan — relevant für KRITIS-DachG-pflichtige Unternehmen
- Dokumentation lückenhaft — Maßnahmen existieren, sind aber nicht für ein Audit nachweisbar
Schritt 5: Maßnahmenplan erstellen
Aus der Gaps-Liste entsteht der konkrete NIS2-Maßnahmenplan nach P0–P3 mit folgenden Pflichtfeldern pro Maßnahme:
- Was: Konkrete Maßnahme (z.B. "MFA für alle Mitarbeiter flächendeckend ausrollen")
- Wer: Verantwortlicher Owner mit Namen (z.B. IT-Leitung — Max Mustermann)
- Wann: Verbindliche Deadline basierend auf P0–P3-Klassifikation
- Wie: Umsetzungsstrategie und benötigte Ressourcen
- Budget: Geschätzte Kosten für interne und externe Aufwände
- Nachweis: Wie wird die Umsetzung dokumentiert und auditierbar gemacht?
GL-Billigung ist Pflicht
Der fertige Maßnahmenplan muss von der Geschäftsleitung formell freigegeben werden (GL-Billigungsbeschluss nach §38 BSIG). Dieser Beschluss ist selbst eine P0-Maßnahme und gleichzeitig Nachweis der persönlichen GL-Verantwortung für die Compliance.
Fazit
Eine strukturierte Gap-Analyse schafft Klarheit und verhindert, dass Ressourcen an den falschen Stellen eingesetzt werden. Unternehmen, die vor der Umsetzung eine vollständige Gap-Analyse durchführen, reduzieren den Gesamtaufwand um 30–40 % — weil keine Energie in Maßnahmen fließt, die für den Audit nicht entscheidend sind. Starten Sie mit den P0-Maßnahmen: Diese sind Audit-Blocker und müssen zuerst abgeschlossen sein.
Für eine strukturierte professionelle NIS2 Gap-Analyse mit einer Mapping-Matrix auf Basis der 135 KdA-Anforderungen und einem priorisierten Maßnahmenplan als Ergebnis stehen wir Ihnen gerne zur Verfügung. Jetzt Gap-Analyse anfragen
Stand: März 2026. Grundlage: BSIG, KdA v1.2 (BSI), NIS2UmsuCG. Für eine individuelle Einordnung empfehlen wir eine Beratung durch Fachexperten.