Auf einen Blick
Ein ISMS nach ISO 27001 deckt grob geschätzt 70–80 % der NIS2-Anforderungen ab und ist das strukturelle Fundament für alle 135 Anforderungen der BSI-KdA v1.2. Die Compliance lässt sich als Pyramide verstehen: ISMS bildet die Basis, darüber die NIS2-spezifischen Erweiterungen (GL-Haftung §38, 3-stufige Meldepflicht §32), für KRITIS-Betreiber oben das KRITIS-DachG. Unternehmen mit bestehendem ISMS reduzieren ihren NIS2-Umsetzungsaufwand um 60–70 %. Der Weg zum ISMS umfasst fünf Schritte: Gap-Analyse, Scope-Definition, Risikobewertung, Maßnahmenimplementierung und Dokumentation.
Wenn Sie nur eine Erkenntnis aus diesem Artikel mitnehmen: ISMS und NIS2 sind kein Widerspruch — das eine ist das Fundament des anderen. Ein Information Security Management System nach ISO 27001 deckt bereits grob geschätzt 70–80 % der NIS2-Anforderungen aus §30 BSIG ab. Wer ein ISMS aufbaut, schafft die strukturelle Basis für alle weiteren Compliance-Maßnahmen.
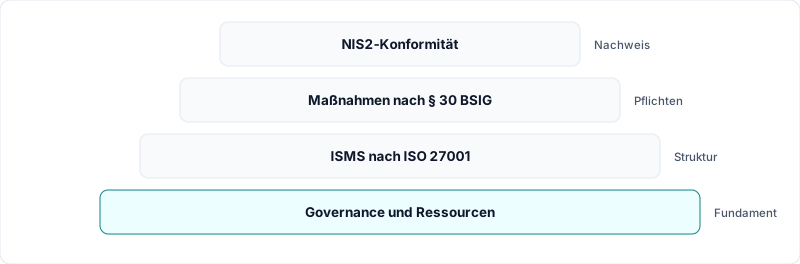
Abb. 1: Das Pyramidenmodell: NIS2 setzt auf dem ISMS auf, nicht daneben.
Das Pyramidenmodell der NIS2-Compliance
NIS2-Compliance lässt sich als Pyramide verstehen — jede Ebene baut auf der darunter auf:
Ebene 1 — ISMS (ISO 27001 / BSI-Grundschutz) Das strukturelle Fundament: Rollen, Prozesse, Risikomanagement, Dokumentation. Deckt den größten Teil der §30-Anforderungen ab und bildet die Nachweisgrundlage, wenn das BSI ein Audit anordnet (§ 61 BSIG; für Betreiber kritischer Anlagen der Nachweis nach § 39).
Ebene 2 — NIS2-spezifische Erweiterungen Die 12 neuen NIS2-Pflichten, die über ISO 27001 hinausgehen: GL-Haftung und Schulungspflicht (§38), 3-stufige Meldepflicht (§32), BSI-Registrierung (§33) und erhöhte Bußgelder (§65).
Ebene 3 — KRITIS-DachG (physische Resilienz) Für KRITIS-Betreiber: physische Risikoanalyse (§12 DachG), Resilienzpläne und Meldepflichten gegenüber dem BBK. §17 DachG erlaubt die Anrechnung von NIS2-Nachweisen.
Ebene 4 — Sektorspezifische Standards Branchenstandards wie B3S, DORA (Finanzsektor) oder EnWG (Energie), die über NIS2 hinausgehende Anforderungen definieren.
Die 135 Anforderungen der BSI-KdA v1.2
Das BSI hat mit der Konkretisierung der Anforderungen (KdA v1.2) für KRITIS-Betreiber einen Katalog mit 135 Anforderungen veröffentlicht (PDF-Kopie). Er bezieht sich auf § 8a BSIG alter Fassung und ist nicht verbindlich, macht den unbestimmten „Stand der Technik“ aber greifbar — und taugt deshalb auch als Maßstab für §30 BSIG. Die Anforderungen bauen auf dem BSI-Katalog C5 und dem IT-Grundschutz auf.
Die 13 Bereiche im Überblick
| Bereich der KdA | Nr. | Inhalt |
|---|---|---|
| ISMS | 1–4 | Managementsystem, Leitlinie, Zuständigkeiten |
| Asset Management | 5–12 | Inventar, Klassifizierung, Umgang mit Werten |
| Risikoanalysemethode | 13–16 | Methode, Bewertung, Behandlung von Risiken |
| Continuity Management | 17–19 | Notfallplanung, Wiederanlauf, Übungen |
| Technische Informationssicherheit | 20–55 | Netze, Kryptografie, Identitäten, Schwachstellen, Entwicklung |
| Personelle und organisatorische Sicherheit | 56–70 | Personal, Schulung, Awareness |
| Bauliche und physische Sicherheit | 71–76 | Perimeter, Zutritt, Versorgung |
| Vorfallserkennung und -bearbeitung | 77–82 | Erkennen, Bewerten, Bearbeiten von Vorfällen |
| Überprüfung im laufenden Betrieb | 83–96 | Audits, Tests, Wirksamkeitsprüfung |
| Externe Informationsversorgung | 97 | Warnmeldungen, Austausch mit Behörden |
| Lieferanten, Dienstleister und Dritte | 98–99 | Anforderungen an und Kontrolle von Dienstleistern |
| Meldewesen | 100 | Meldeprozess an das BSI |
| Systeme zur Angriffserkennung (SzA) | 101–135 | Protokollierung, Detektion, Reaktion |
Mit einem ISO-27001-ISMS sind die Anforderungen Nr. 1–55 nach unserer Erfahrung weitgehend abgedeckt. Für NIS2 ist die KdA nicht verbindlich, sie eignet sich aber als Maßstab für Prüfungsvorbereitung und Nachweise.
Was ISO 27001 bereits abdeckt
Wer ISO 27001 zertifiziert ist oder ein ISMS betreibt, erfüllt bereits wesentliche Teile der §30-Anforderungen:
- Risikomanagement und Schutzbedarfsfeststellung (§30 Abs. 1)
- Asset Management und Klassifizierung
- Zugangskontrolle und Identitätsmanagement (§30 Abs. 2 Nr. 10)
- Kryptographie und Verschlüsselung (§30 Abs. 2 Nr. 8)
- Physische Sicherheit — Grundlagen (§30 Abs. 2 Nr. 7)
- Lieferantenmanagement — Grundlagen (§30 Abs. 2 Nr. 4)
- Incident Management — Grundlagen (§30 Abs. 2 Nr. 3)
- Business Continuity — Grundlagen (§30 Abs. 2 Nr. 2)
Was NIS2 zusätzlich verlangt
Über ISO 27001 hinaus fordert NIS2 spezifisch:
- GL-Haftung und Schulungspflicht (§38): Nicht in ISO 27001 enthalten — persönliche Billigung und regelmäßige Schulung der Geschäftsleitung
- 3-stufige Meldepflicht (§32): 24h Frühwarnung, 72h Aktualisierung, 1 Monat Abschlussbericht — strenger als ISO 27001-Anforderungen
- BSI-Registrierung (§33): Über BSI-Portal mit ELSTER-Organisationszertifikat — kein ISO-27001-Pendant
- Angriffserkennung (SzA): Explizite SIEM/SOC-Anforderung in KdA Nr. 101–135
Der Weg zum ISMS
Für Unternehmen ohne ISMS
Ein strukturierter Aufbau über fünf Phasen ist der effizienteste Weg zur NIS2-Compliance:
- Gap-Analyse gegen die 135 KdA-Anforderungen — 3–5 Beratungstage für ein KMU
- Scope-Definition: Bei NIS2 umfasst der Scope das gesamte Unternehmen, nicht nur die IT-Abteilung
- Risikobewertung und Schutzbedarfsfeststellung für alle Assets
- Maßnahmenimplementierung nach P0–P3-Priorität: GL-Haftung (§38) und Registrierung (§33) zuerst
- Dokumentation und Nachweisführung für Audits und Nachweise gegenüber dem BSI
Für ein KMU mit 50–250 Mitarbeitern ohne bestehendes ISMS sind 6–12 Monate für ein funktionsfähiges ISMS realistisch, weitere 3–6 Monate für NIS2-spezifische Erweiterungen.
Für Unternehmen mit bestehendem ISMS
Der Aufwand reduziert sich auf einen gezielten Delta-Check:
- Delta-Analyse: ISO 27001 vs. NIS2-Anforderungen (1–2 Beratungstage)
- NIS2-spezifische Erweiterungen implementieren (GL-Haftung, Meldepflicht, SzA-Reifegrad)
- BSI-Registrierung abschließen und Meldeprozess auf 3-Stufen erweitern
- Dokumentation prüffähig machen — für ein angeordnetes Audit nach § 61 BSIG oder den KRITIS-Nachweis nach § 39
Unternehmen mit ISO-27001-Zertifizierung reduzieren den Umsetzungsaufwand typischerweise um 60–70 % gegenüber einem Neustart. Die ISO-Zertifizierung selbst ist optional, stärkt aber die Position bei Audits und Nachweisen gegenüber dem BSI erheblich.
Fazit
Das ISMS ist kein Selbstzweck — es ist der effizienteste Weg zur NIS2-Compliance. Mit grob geschätzt 70–80 % Abdeckung durch ISO 27001 und einem konkreten Prüfmaßstab mit 135 Anforderungen ist der Weg klar vorgezeichnet: Fundament zuerst, NIS2-spezifische Erweiterungen darauf aufbauen. Wer jetzt mit einem ISMS-Aufbau beginnt, schafft nicht nur NIS2-Compliance, sondern eine nachhaltige Sicherheitsarchitektur, die auch zukünftige Regulierungsanforderungen trägt.
Stand: März 2026. Für eine individuelle Einordnung empfehlen wir eine Beratung durch Fachexperten.