ISO 27001 nach der Zertifizierung: was im Dauerbetrieb wirklich anfällt
Mit dem Zertifikat endet das Projekt, nicht die Arbeit. Ein ISMS nach ISO/IEC 27001 ist ein Managementsystem — es lebt von Wiederholung. Wer nach der Zertifizierung das Projektteam auflöst und die Aufgaben nicht in den Regelbetrieb überführt, steht beim ersten Überwachungsaudit mit abgelaufenen Nachweisen da.
Dieser Beitrag zeigt, welche Aufgaben tatsächlich wiederkehren, in welcher Taktung sie anfallen, welchen Aufwand sie realistisch binden — und an welchen drei Stellen es in der Praxis regelmäßig reißt.
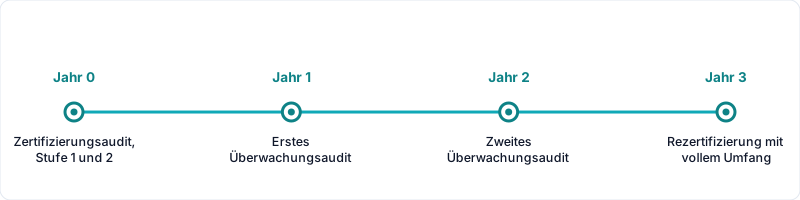
Abb. 1: Das Zertifikat gilt drei Jahre. Dazwischen liegen zwei Überwachungsaudits — Feststellungen daraus müssen nachweislich abgestellt werden, sonst wird es ausgesetzt.
Der Zyklus ist im Zertifikat eingebaut
Ein ISO-27001-Zertifikat gilt drei Jahre. In dieser Zeit finden zwei Überwachungsaudits statt, üblicherweise jährlich, danach die Rezertifizierung mit vollem Umfang. Das ist kein Zusatz, sondern Bedingung: Feststellungen aus den Überwachungsaudits müssen nachweislich abgestellt werden — sonst wird das Zertifikat ausgesetzt und im Wiederholungsfall entzogen.
Geprüft wird dabei nicht, ob die Dokumente existieren. Geprüft wird, ob das System gelaufen ist — ob Risiken neu bewertet wurden, ob interne Audits stattgefunden haben, ob die Leitung das ISMS bewertet hat, ob Maßnahmen aus Feststellungen abgeschlossen wurden. Ein Ordner mit dem Stand des Zertifizierungstags belegt genau das Gegenteil.
Was wann anfällt
Die Norm schreibt Häufigkeiten selten ausdrücklich vor. Was sich in der Praxis bewährt hat und was Auditoren erwarten:
| Taktung | Aufgabe | | ------------- | ------------------------------------------------------------------------------------------------------------------------------------------------ | | Laufend | Sicherheitsvorfälle erfassen und auswerten, Schwachstellen behandeln, Änderungen an IT und Prozessen bewerten | | Monatlich | Offene Maßnahmen nachhalten, Feststellungen eskalieren, Kennzahlen erheben | | Quartalsweise | Kontrolltests und Evidenzprüfung, Lieferantenbewertung anlassbezogen nachziehen, Rechts- und Normänderungen prüfen | | Jährlich | Risikobeurteilung vollständig aktualisieren, internes Audit über den gesamten Geltungsbereich, Management-Review, Awareness-Schulung, SoA prüfen | | Anlassbezogen | Neue Standorte, Zukäufe, wesentliche Systemwechsel, Vorfälle mit Meldepflicht, Wechsel bei kritischen Dienstleistern |
Die jährlichen Punkte sind die, die auffallen, wenn sie fehlen — sie sind im Audit unmittelbar prüfbar. Die laufenden und monatlichen sind die, die still verfallen und deren Fehlen sich erst im Jahresaudit als Lücke in der Nachweiskette zeigt.
Der Aufwand, ehrlich beziffert
Für ein mittelständisches Unternehmen mit einem etablierten ISMS und überschaubarem Geltungsbereich liegt der laufende Aufwand erfahrungsgemäß bei einem halben bis einem Personentag pro Woche — verteilt, nicht am Stück. Dazu kommen die jährlichen Blöcke: internes Audit und Management-Review binden je nach Umfang mehrere Tage zusätzlich.
Das ist kein hoher Wert. Der Fehler liegt selten in der Summe, sondern in der Verteilung: Niemand hat den halben Tag pro Woche freigehalten, also fällt die Arbeit an, wenn das Auditdatum näher rückt. Dann entsteht in drei Wochen, was über zwölf Monate hätte entstehen sollen — und genau das sieht ein erfahrener Auditor an den Metadaten der Dokumente.
Die drei Stellen, an denen es reißt
Der Nachweis entsteht rückwirkend. Maßnahmen wurden umgesetzt, aber nichts dokumentiert. Vier Wochen vor dem Audit wird rekonstruiert, was im März passiert ist. Das ist mühsam, lückenhaft und im schlechtesten Fall nicht belegbar. Wer die Evidenz im Moment der Handlung erzeugt, hat sie; wer sie später sucht, hat sie oft nicht.
Verantwortung ohne Zeit. Die Rolle des Informationssicherheitsbeauftragten ist benannt, aber niemandem wurde Kapazität dafür zugewiesen. Die Person hat einen Hauptjob, und das ISMS ist das, was liegen bleibt, wenn es eng wird. Das ist kein Motivationsproblem, sondern ein Planungsfehler.
Personalwechsel. Der Kollege, der alles im Kopf hatte, verlässt das Unternehmen. Steht das Wissen nicht in Verfahren und Vorlagen, beginnt der Aufbau faktisch von vorn. Der beste Schutz dagegen ist banal: dokumentierte Abläufe statt Personenwissen, und mehr als eine Person, die den Zyklus kennt.
Die eigentliche Frage ist die nach dem Träger
Ob ein ISMS die nächsten fünf Jahre überlebt, entscheidet sich selten an der Qualität der Einführung. Es entscheidet sich daran, wer den Betrieb trägt. Drei Modelle sind gängig:
Intern mit eigener Rolle. Funktioniert, wenn die Kapazität tatsächlich freigehalten und die Rolle nicht nebenbei erledigt wird. Braucht eine Vertretung, sonst ist der Urlaub des ISB eine Lücke im System.
Externer ISB. Verlagert Verfügbarkeit und Fachwissen nach außen. Sinnvoll, wenn intern niemand die Rolle in der nötigen Tiefe ausfüllen kann — mit dem Vorbehalt, dass Entscheidungen im Unternehmen bleiben müssen. Was das kostet und woran ein tragfähiges Modell erkennbar ist, steht im Beitrag zu den Kosten eines externen ISB.
Betreuter Betrieb. Der Zyklus läuft nach festem Takt mit externer Steuerung, die Umsetzung bleibt intern. Genau dafür gibt es Managed Compliance als eigenes Leistungsmodell: monatliches Nachhalten offener Punkte, quartalsweise Kontrolltests, Monitoring von Rechts- und Normänderungen, Reporting an die Geschäftsleitung.
Welches Modell passt, hängt weniger von der Unternehmensgröße ab als von der Frage, ob intern jemand die Kontinuität sichern kann. Wer die Rolle unbesetzt lässt und auf Disziplin hofft, hat sich für keines der drei entschieden.
Unter NIS2 wird aus der guten Praxis eine Pflicht
Für Unternehmen im Anwendungsbereich des BSIG verschiebt sich der Maßstab. Was bei ISO 27001 eine Anforderung der Norm ist, deren Verletzung das Zertifikat kostet, ist unter NIS2 eine gesetzliche Pflicht mit Aufsicht.
Zwei Punkte treffen den Dauerbetrieb unmittelbar. § 30 Abs. 2 BSIG verlangt, die Wirksamkeit der Maßnahmen zu bewerten — nicht nur ihre Existenz. Das ist genau die quartalsweise Kontrolltestung, die im ISMS-Betrieb ohnehin anfallen sollte. Und § 38 BSIG verpflichtet die Geschäftsleitung zur Überwachung und zur eigenen regelmäßigen Schulung; das Management-Review ist damit kein Normritual mehr, sondern ein Haftungsthema.
Wer beides trägt, führt die Zyklen zusammen: ein Auditprogramm, ein Maßnahmenregister, ein Reporting — mit zwei Prüfmaßstäben darüber. Der Beitrag zum ISMS als NIS2-Fundament beschreibt, wie sich die Systeme überlagern.
Was Sie diese Woche tun können
- Kalender statt Vorsatz. Tragen Sie die jährlichen Pflichttermine — internes Audit, Management-Review, Risikobeurteilung, Awareness — als feste Termine mit Verantwortlichem ein, für die kommenden zwölf Monate.
- Kapazität benennen. Nicht die Rolle, die Stunden. Ein halber Tag pro Woche, sichtbar in der Planung.
- Evidenz am Entstehungsort. Legen Sie fest, wo Nachweise abgelegt werden, bevor der nächste entsteht — nicht danach.
- Vertretung klären. Wer übernimmt den Zyklus, wenn der ISB vier Wochen ausfällt?
- Lücken der letzten zwölf Monate ansehen. Was fehlt aus dem vergangenen Jahr? Das ist die Liste, die im nächsten Überwachungsaudit zur Sprache kommt.
Wo unklar ist, wie weit der Betrieb tatsächlich trägt, macht eine Gap-Analyse den Zustand sichtbar, bevor es ein Auditor tut.
Verwandte Inhalte
Verwandte Artikel
Fragen zur NIS2-Compliance?
Kontaktieren Sie uns für ein unverbindliches Erstgespräch zu Ihrer individuellen Situation.
Beratung anfragen