
NIS2 · BSIG · ISO 27001 · KRITIS
NIS2-Beratung & Umsetzung für den Mittelstand
Wir klären, ob und wie Sie betroffen sind, und setzen NIS2 gemeinsam mit Ihnen um — persönlich, in verständlicher Sprache und mit Nachweisen, die einer Prüfung standhalten.
Lieber direkt sprechen?+49 5139 977994-0Rückruf anfordern
- Persönlicher Ansprechpartner statt Callcenter
- ISMS-Auditoren mit Personenzertifikat nach ISO/IEC 27001:2022
- Isernhagen, Region Hannover — vor Ort und bundesweit
- Mo–Fr 8–18 Uhr erreichbar
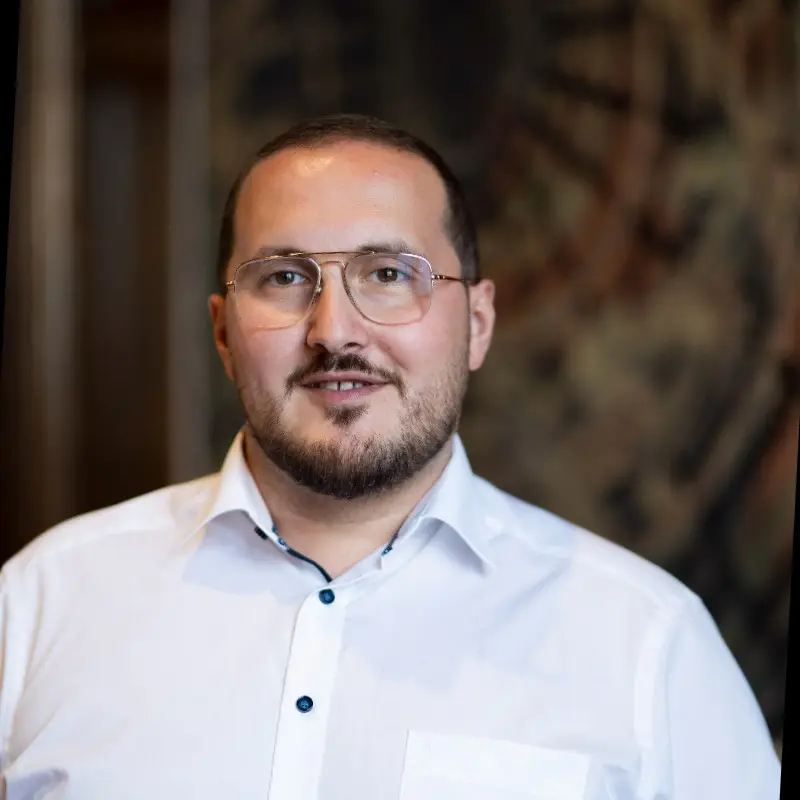
Asmir Demiri
IT-Sicherheit & NIS2-Compliance · 18+ Jahre Praxis
- ISMS-Auditor ISO/IEC 27001:2022 (ICO-CERT)
- KRITIS-Prüfverfahrenskompetenz für § 8a BSIG
Erreichbar Montag bis Freitag, 8:00–18:00 Uhr.
In vier Schritten zu NIS2
Vom ersten Gespräch bis zur gelebten Umsetzung. Sie wissen bei jedem Schritt, was passiert und wie lange es dauert.
Erstgespräch
Wir lernen Ihr Unternehmen kennen und klären erste Fragen zur NIS2-Betroffenheit — kostenlos und unverbindlich.
Dauer: 30 Minuten
Analyse
Detaillierte Gap-Analyse Ihrer bestehenden Sicherheitsmaßnahmen.
Dauer: 1–2 Wochen
Maßnahmenplan
Priorisierter Aktionsplan mit konkreten Maßnahmen und Verantwortlichkeiten.
Dauer: 1 Woche
Umsetzung
Begleitung bei der Implementierung — von technischen Kontrollen bis zur Dokumentation.
Dauer: 3–6 Monate
Welche Rolle haben Sie?
NIS2 trifft jede Position anders. Wählen Sie Ihre Rolle — wir zeigen Ihnen den passenden Einstieg.
Menschen, keine Ticketnummer
Sie sprechen mit den Personen, die Ihr Projekt auch umsetzen — zertifizierte ISMS-Auditoren mit Erfahrung aus Mittelstand, KRITIS und Konzern-IT.
Asmir Demiri
IT-Sicherheit & NIS2-Compliance
Asmir Demiri ist IT-Sicherheits- und Compliance-Experte mit über 18 Jahren Erfahrung in der Beratung mittelständischer Unternehmen.
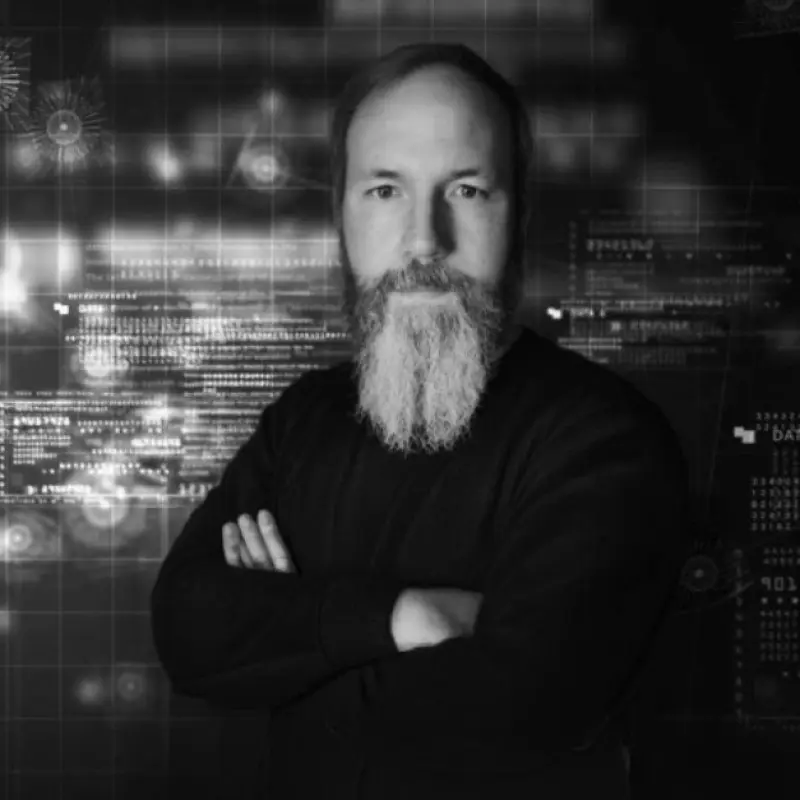
Christian Dräger
Datenschutz & Informationssicherheit
Christian Dräger ist IT-Berater und externer Datenschutzbeauftragter (DSB) mit langjähriger Praxiserfahrung in Unternehmen unterschiedlichster Branchen.
Marcel Scherer
ISMS-Audit & Leistungsgestaltung
Marcel Scherer ist zertifizierter ISMS Auditor und ISMS Security Officer nach ISO/IEC 27001:2022.
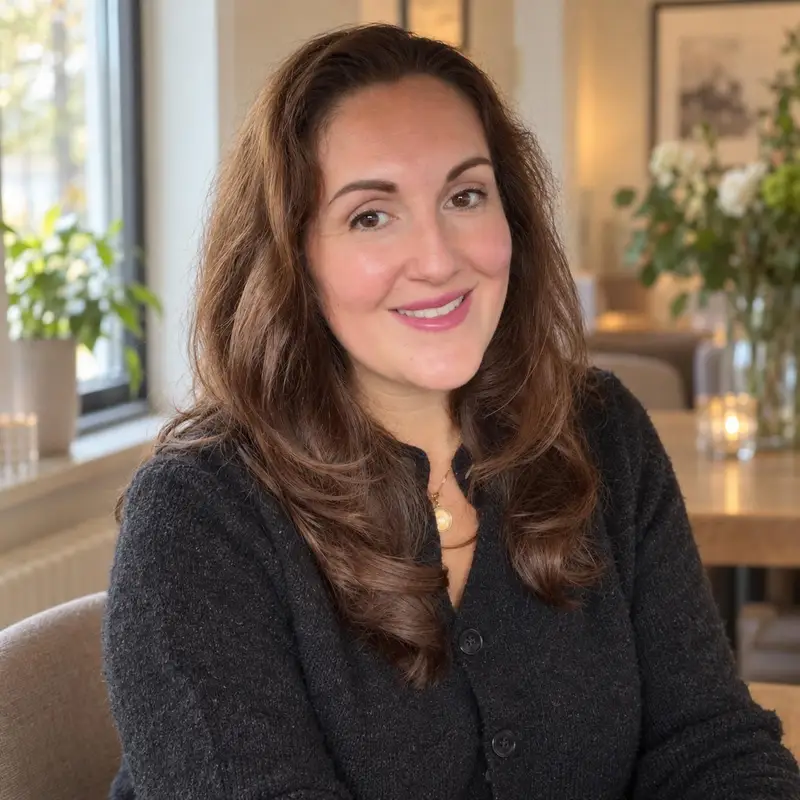
Asima Demiri
Projektmanagement & Back Office
Asima Demiri hält unsere Projekte im Takt.
Was wir übernehmen — und was nicht
Klare Rollen von Anfang an. So wissen Sie, wofür Sie uns brauchen und wofür nicht.
Das übernehmen wir mit Ihnen
- Betroffenheit und Einstufung prüfen und dokumentieren
- Gap-Analyse gegen § 30 BSIG und ISO 27001
- Maßnahmenplan mit Prioritäten, Verantwortlichen und Fristen
- ISMS aufbauen oder ein bestehendes erweitern
- Meldeprozess für 24 Stunden, 72 Stunden und einen Monat
- Schulung der Geschäftsleitung nach § 38 BSIG
- Vorbereitung auf Audits und Nachweise gegenüber dem BSI
Das machen wir nicht
- Keine RechtsberatungWir ordnen fachlich ein. Haftungs- und Vertragsfragen im Einzelfall gehören zu Ihrer Anwältin oder Ihrem Anwalt.
- Keine ZertifizierungWir bereiten Sie auf Audit und Zertifizierung vor. Das Zertifikat selbst stellt eine akkreditierte Stelle aus.
Was seit Dezember 2025 gilt
Kein Grund zur Panik, aber ein guter Grund anzufangen. Die wichtigsten Pflichten auf einen Blick, jeweils mit der Fundstelle im Gesetz.
Gilt seit 6. Dezember 2025
Die NIS2-Pflichten gelten ohne Übergangsfrist für wichtige und besonders wichtige Einrichtungen in 18 Sektoren.
Registrierung beim BSI
Innerhalb von drei Monaten nach Eintritt der Betroffenheit. Für die meisten Einrichtungen lief die Frist am 6. März 2026 ab.
Meldung in drei Stufen
Erhebliche Sicherheitsvorfälle: Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung nach einem Monat.
Aufgabe der Geschäftsleitung
Die Geschäftsleitung setzt die Maßnahmen um, überwacht sie und nimmt regelmäßig an Schulungen teil.
Bußgeldrahmen
Bis 10 Mio. € (besonders wichtige) bzw. 7 Mio. € (wichtige Einrichtungen); ab 500 Mio. € Umsatz bis 2 % bzw. 1,4 %.
Das BSI setzt durch
Angekündigt: Anschreiben nicht registrierter Einrichtungen ab Q4 2026, angeordnete Audits ab 2027.
Wen betrifft NIS2?
NIS2 erfasst Unternehmen in einem der 18 regulierten Sektoren (§28 BSIG) ab 50 Mitarbeitern oder mit mehr als 10 Mio. € Umsatz und Bilanzsumme. Einige Einrichtungen sind größenunabhängig erfasst, etwa Betreiber kritischer Anlagen. Lieferanten sind nicht automatisch betroffen, erhalten aber oft vertragliche Anforderungen ihrer Kunden (§30 Abs. 2 Nr. 4 BSIG).
- Energie
- Transport & Verkehr
- Bankwesen
- Finanzmarkt
- Gesundheit
- Trinkwasser
- Digitale Infrastruktur
- IKT-Dienstleistungen
- Chemie
- Lebensmittel
- Abwasser
- Öffentl. Verwaltung
- Raumfahrt
- Post & Kurier
- Forschung
- Abfallwirtschaft
- Verarb. Gewerbe
- Digitale Dienste
Zu jedem Sektor finden Sie eine eigene Branchenseite mit den konkreten Pflichten, Meldeschwellen und — wo vorhanden — dem branchenspezifischen Sicherheitsstandard (B3S). Unsicher, ob Sie überhaupt betroffen sind? Der Betroffenheitscheck klärt das in wenigen Minuten.
Alle Branchen im ÜberblickBin ich von NIS2 betroffen?
Finden Sie in 2 Schritten heraus, ob Ihr Unternehmen unter die NIS2-Richtlinie fällt.
Jetzt Betroffenheit prüfenUnsere Methodik
Unsere Beratung basiert auf etablierten internationalen Standards und behördlichen Leitlinien.
Personenzertifikate im Team
Qualifiziert, ein Informationssicherheits-Managementsystem gegen ISO/IEC 27001 zu prüfen — interne Audits, Lieferantenaudits und die Vorbereitung auf die Zertifizierungsstelle.
Die operative Rolle im ISMS: Risiken bewerten, Maßnahmen steuern, Wirksamkeit nachweisen. Genau das, was NIS2 der Geschäftsleitung als Pflicht auferlegt.
Verbindet den ISO-27001-Rahmen mit den konkreten NIS2-Pflichten: Betroffenheit klären, Mindestmaßnahmen nach § 30 BSIG umsetzen, Melde- und Registrierungsfristen einhalten.
Arbeitet nach der BSI-Methodik: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung nach IT-Grundschutz-Kompendium — der Weg, den Aufsicht und öffentliche Hand in Deutschland erwarten.
Personenzertifikate, ausgestellt durch ICO-Cert. Alle Zertifikate im Team
Neu im Wissensbereich
Fachbeiträge zu NIS2, BSIG, KRITIS-DachG und Cyber Resilience Act, belegt mit Gesetzestexten und Behördenquellen.
KI-erstellt
Schwachstellen- und Patchmanagement nach NIS2: vom Inventar bis zum Nachweis
Was § 30 BSIG und die DVO 2024/2690 für Schwachstellen- und Patchmanagement verlangen: Inventar, Quellen, Fristen, Ausnahmen, Offenlegung und Nachweise.
Weiterlesen
KI-erstellt
ISO 9001 vorhanden: was davon für NIS2 und ISO 27001 trägt und was fehlt
Was ein QM-System nach ISO 9001 für ISO 27001 und § 30 BSIG mitbringt, was fehlt, von Risikoanalyse und SoA bis §§ 32, 33 und 38, und wie Sie integrieren.
Weiterlesen
KI-erstellt
ISMS und BCMS unter NIS2 verzahnen: fünf Schnittstellen von der Risikoanalyse bis zur Managementbewertung
Wie ISMS nach ISO 27001 und BCMS nach BSI-Standard 200-4 unter § 30 BSIG zusammenspielen: Risikoregister, BIA, Notbetrieb, Übungen und Managementbewertung.
Weiterlesen
Häufige Fragen
Was Sie über NIS2 wissen müssen
Gilt NIS2 für mein Unternehmen?
Was droht bei Nichteinhaltung von NIS2?
Bis wann muss NIS2 umgesetzt werden?
Reicht eine ISO 27001-Zertifizierung für NIS2?
Weitere Antworten finden Sie in unserem vollständigen FAQ-Bereich.
Sprechen wir 30 Minuten über Ihr Unternehmen
Kostenlos und unverbindlich. Danach wissen Sie, ob NIS2 Sie betrifft, was als Nächstes zu tun ist und ob wir die Richtigen dafür sind.
Oder per Mail: info@nis2-service.com · Rückruf anfordern
Wir sitzen in Isernhagen in der Region Hannover und beraten bundesweit — in Niedersachsen und Norddeutschland auch kurzfristig vor Ort.