Governance, Risk und Compliance
GRC fasst drei Disziplinen zusammen, die in vielen Unternehmen getrennt betrieben werden: die Steuerung durch die Leitung, den Umgang mit Risiken und die Erfüllung von Pflichten. NIS2 ist kein eigenes Thema daneben, sondern eine Pflicht, die sich nur über diesen Rahmen erfüllen lässt.
Was GRC bedeutet
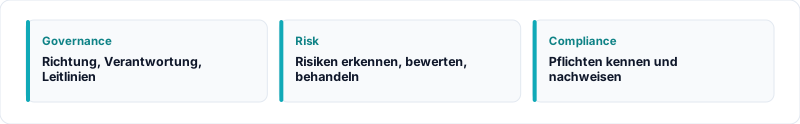
GRC steht für Governance, Risk und Compliance. Der Begriff beschreibt keine Norm und keine Zertifizierung, sondern die Einsicht, dass diese drei Aufgaben dieselben Informationen brauchen und deshalb zusammengehören. Wer sie getrennt betreibt, erhebt dieselben Sachverhalte dreimal und bekommt drei Antworten, die nicht zueinander passen.
Governance ist die Steuerung: Die Leitung gibt die Richtung vor, verteilt Verantwortung, stellt Mittel bereit und legt in Leitlinien fest, woran sich die Organisation hält. Risikomanagement ist das Verfahren, mit dem Risiken erkannt, bewertet und behandelt werden — durch Vermeiden, Vermindern, Übertragen oder bewusstes Tragen. Compliance ist der Nachweis, dass die geltenden Pflichten bekannt sind und erfüllt werden.
Wo NIS2 in diesem Rahmen steht
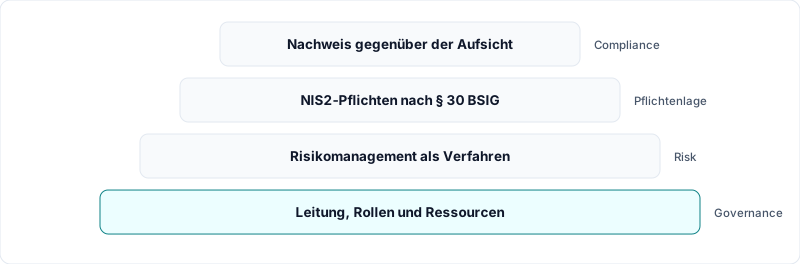
NIS2 wird häufig als Compliance-Thema geführt — als Liste von Pflichten, die abzuhaken ist. Das greift zu kurz. Die Pflichten aus § 30 BSIG sind ausdrücklich risikobasiert formuliert: Welche Maßnahmen angemessen sind, ergibt sich aus der Risikolage des einzelnen Unternehmens. Ohne funktionierendes Risikomanagement lässt sich die Angemessenheit weder bestimmen noch begründen.
Und § 38 BSIG adressiert die Geschäftsleitung unmittelbar: Sie muss die Maßnahmen billigen, ihre Umsetzung überwachen und nach § 38 Abs. 3 BSIG regelmäßig an Schulungen teilnehmen. Das ist Governance im Wortsinn und nicht delegierbar.
NIS2 berührt damit alle drei Disziplinen gleichzeitig. Das ist der Grund, warum reine Dokumentenprojekte hier regelmäßig scheitern: Sie erzeugen Papier, aber keine Struktur, die eine Aufsichtsbehörde als wirksam anerkennt.
Governance: wer entscheidet und wer haftet
Governance beantwortet drei Fragen: Wer entscheidet, wer setzt um, und wer prüft, ob das Umgesetzte wirkt. Das klingt banal, ist in der Praxis aber der häufigste Bruchpunkt — Sicherheitsmaßnahmen werden an die IT delegiert, während die Entscheidung über Budget und Priorität woanders fällt.
Unter NIS2 hat das unmittelbare Folgen für die Geschäftsleitung persönlich. Wer die Rollen nicht klärt, hat im Prüfungsfall kein Dokument, das die Verantwortlichkeit belegt.
Pflichten der Geschäftsleitung nach § 38 BSIGRisikomanagement: das Verfahren hinter den Maßnahmen
Risikomanagement ist kein Dokument, sondern ein wiederkehrendes Verfahren: Werte und Abhängigkeiten erfassen, Bedrohungen und Schwachstellen bestimmen, Eintrittswahrscheinlichkeit und Auswirkung bewerten, über die Behandlung entscheiden und das Ergebnis nachhalten. Als Methodik sind ISO/IEC 27005 für Informationssicherheitsrisiken und ISO 31000 als allgemeiner Rahmen verbreitet.
Entscheidend ist weniger die Wahl der Methode als ihre Durchhaltbarkeit. Ein Verfahren, das einmal jährlich einen Nachmittag beansprucht und dessen Ergebnisse in Entscheidungen einfließen, ist mehr wert als eine aufwendige Systematik, die nach dem ersten Durchlauf liegen bleibt.
Gap-Analyse: den Abstand zum Soll bestimmenCompliance: die Pflichtenlage kennen
Für ein mittelständisches Unternehmen in Deutschland treffen selten nur eine Pflicht zu. Neben NIS2 können das KRITIS-Dachgesetz für die physische Resilienz, die DSGVO für personenbezogene Daten, DORA im Finanzsektor und die KI-Verordnung für den Einsatz künstlicher Intelligenz sein.
Diese Regelwerke überschneiden sich erheblich. Zugriffskontrolle, Vorfallbehandlung, Datensicherung und Lieferantenprüfung tauchen in mehreren von ihnen auf. Wer sie in einem gemeinsamen Verzeichnis führt und jede Maßnahme auf alle Pflichten abbildet, die sie erfüllt, arbeitet einmal statt viermal.
Vergleiche: NIS2 neben ISO 27001, DSGVO, DORA und KRITISWarum integriert statt nebeneinander
Ein Managementsystem nach ISO/IEC 27001 bringt genau die Bestandteile mit, die GRC braucht: einen festgelegten Geltungsbereich, benannte Rollen, ein Risikoverfahren, gelenkte Dokumente, interne Audits und die Bewertung durch die Leitung. Wer ein ISMS betreibt, hat den Rahmen bereits — NIS2 füllt ihn dann mit zusätzlichen Anforderungen, statt eine zweite Struktur zu verlangen.
Umgekehrt gilt: Wer für jede Pflicht ein eigenes Projekt aufsetzt, pflegt am Ende mehrere Risikoregister, mehrere Maßnahmenlisten und mehrere Nachweisordner, die sich widersprechen. Der Aufwand wächst mit jeder neuen Regulierung, und die Widersprüche fallen spätestens in der Prüfung auf.
ISMS aufbauen und betreibenWo steht Ihre Organisation?
Wir ordnen Pflichtenlage, Risikoverfahren und Governance in einen gemeinsamen Rahmen ein — und sagen Ihnen, was davon bereits trägt und was fehlt.
Beratung anfragen