Über uns
Spezialisierte Beratung für NIS2, ISO 27001 und BSI IT-Grundschutz — für den Mittelstand, praxisnah und termingerecht.
Unternehmen im Mittelstand stehen vor wachsenden regulatorischen Anforderungen — NIS2 ist eine davon. Wir machen Compliance greifbar, umsetzbar und nachweisbar. Nicht mit Standardlösungen von der Stange, sondern mit einem Beratungsansatz, der Ihre tatsächliche Lage in den Mittelpunkt stellt.
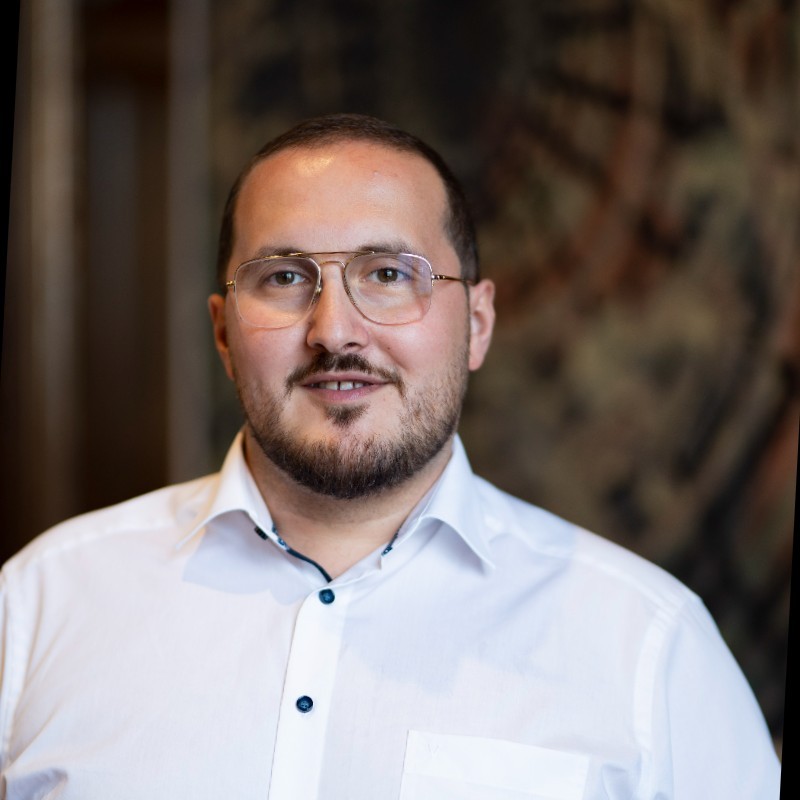
Asmir Demiri
IT-Sicherheit & NIS2-Compliance
LinkedIn-Profildemiri.deAsmir Demiri ist IT-Sicherheits- und Compliance-Experte mit über 18 Jahren Erfahrung in der Beratung mittelständischer Unternehmen. Sein Schwerpunkt liegt auf regulatorischer Compliance — insbesondere NIS2, ISO 27001 und IT-Grundschutz — sowie auf der praktischen Einführung von Informationssicherheitsmanagementsystemen (ISMS).
Als zertifizierter ISMS-Auditor nach ISO/IEC 27001:2022 und IT-Sicherheitsbeauftragter hat er Unternehmen aus den Bereichen Energie, Gesundheit, Logistik und digitale Infrastruktur erfolgreich durch Auditprozesse begleitet.
Qualifikationen & Zertifizierungen
Berufsqualifikation
ICO-CERT
Dez. 2025 – Dez. 2028
ICO-CERT
Dez. 2025 – Dez. 2028
ICO-CERT
Dez. 2025 – Dez. 2028
ICO-CERT
ICO-CERT
Microsoft
Sept. 2022 – Sept. 2027 · laufend erneuert
EC-Council
Juni 2023 – Juni 2026abgelaufen
Microsoft
Aug. 2022 – Aug. 2023abgelaufen
Juni 2024
Kontinuierliche Weiterbildung
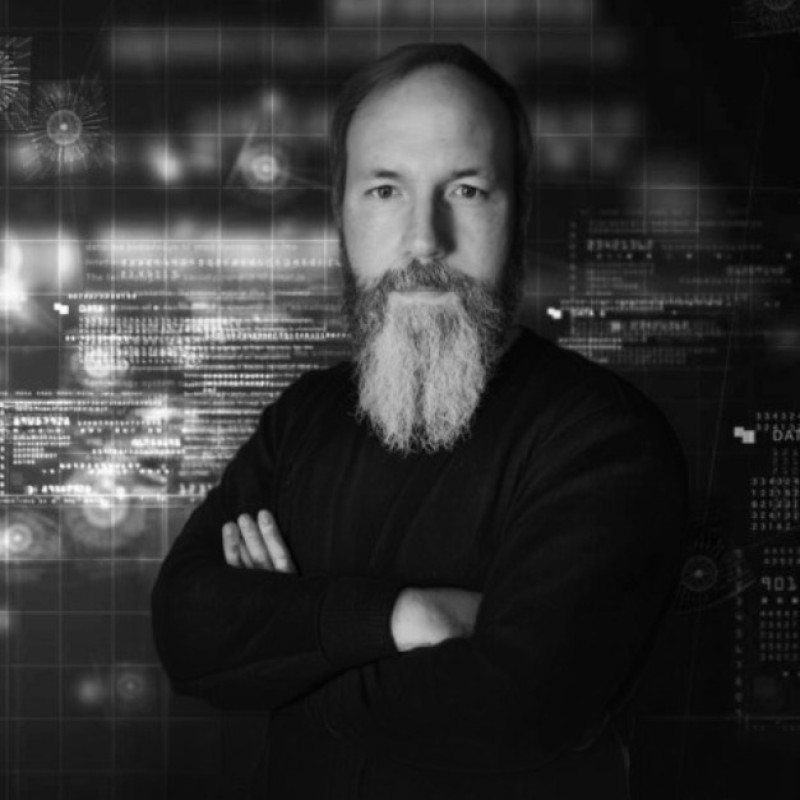
Christian Dräger
Datenschutz & Informationssicherheit
LinkedIn-ProfilChristian Dräger ist IT-Berater und externer Datenschutzbeauftragter (DSB) mit langjähriger Praxiserfahrung in Unternehmen unterschiedlichster Branchen. Sein Fokus liegt auf Lösungen, die im Unternehmensalltag tatsächlich funktionieren — keine reine Papier-Compliance. Dazu gehören die praxisnahe Umsetzung der DSGVO, die Einführung datenschutzkonformer Prozesse sowie die nachhaltige Sensibilisierung von Mitarbeitenden im Umgang mit personenbezogenen Daten.
Als ISO 27001-zertifizierter ISMS Security Officer und ISMS Auditor begleitet er Unternehmen von der Risikoanalyse über Richtlinien und Maßnahmen bis hin zu internen Audits, Management-Reviews und der Vorbereitung auf externe Prüfungen — strukturiert, nachvollziehbar und auditfest.
Qualifikationen & Zertifizierungen
DSGVO-konform nach Art. 37 ff.
ICO-CERT
ICO-CERT
ICO-CERT
Jan. 2026
ICO-CERT
Jan. 2026
ICO-CERT
Jan. 2026
Datenschutz-Guru
Jan. – Aug. 2026
Gesundheitswesen · Kontrolle von Auftragsverarbeitern · Betroffenenanfragen · Künstliche Intelligenz · Drittlandsverarbeitung USA · Marketing
Marcel Scherer
ISMS-Audit & Leistungsgestaltung
Marcel Scherer ist zertifizierter ISMS Auditor und ISMS Security Officer nach ISO/IEC 27001:2022. Er bringt über fünfzehn Jahre Erfahrung aus dem Umfeld von Enterprise-Infrastruktur, Cloud- und Managed-Services mit — aus Umgebungen also, in denen Verfügbarkeit, Nachweispflichten und die Sicherheit der Lieferkette seit jeher zum Tagesgeschäft gehören.
In unseren Projekten verantwortet er interne Audits und die Auditvorbereitung sowie den Zuschnitt unserer Leistungen: welche Arbeitspakete ein Vorhaben tatsächlich braucht, was sie kosten und wie daraus eine planbare Aufwandsplanung mit klar abgegrenzten Paketen statt einer offenen Rechnung wird. Als Sprecher einer Arbeitsgruppe der Deutschsprachigen SAP-Anwendergruppe (DSAG) mit rund 800 Mitgliedern steht er im laufenden fachlichen Austausch mit der Anwenderseite.
Qualifikationen & Zertifizierungen
ICO-zertifiziert
ICO-zertifiziert
Risk & Compliance Management
Cloud Infrastructure & Automation
Asima Demiri
Projektmanagement & Back Office
Asima Demiri hält unsere Projekte im Takt. Sie verantwortet Terminplanung und Maßnahmenverfolgung, die Lenkung von Dokumenten und Nachweisen sowie die Abstimmung mit den Fachbereichen auf Kundenseite — und koordiniert dabei das Back-Office-Team.
Ihr Beitrag entscheidet häufig darüber, ob ein Projekt trägt: Nachweise, die im Audit fehlen, sind fast nie inhaltlich falsch, sondern abgelaufen, nicht auffindbar oder niemandem zugeordnet. Genau das verhindert eine saubere Steuerung.
Schwerpunkte
Mehrere parallele Kundenmandate
Versionen, Fristen, Zuständigkeiten
Nachhalten bis zum Wirksamkeitsnachweis
Schnittstelle zu den Fachbereichen
Unser Versprechen
Jede Anfrage wird persönlich beantwortet — direkt von uns, nicht von einem Assistenten. Sie erhalten innerhalb von 24 Stunden eine erste, substantielle Rückmeldung.
Warum wir?
Mittelstand im Fokus
Wir beraten ausschließlich mittelständische Unternehmen — keine Konzern-Templates, keine One-Size-Fits-All-Lösungen.
Direkter Draht statt Projektbüro
Sie sprechen mit den Menschen, die auch arbeiten — keine wochenlangen Kick-off-Runden mit einem Team, das Sie danach nie wiedersehen. Vier benannte Fachleute mit eigenen Schwerpunkten, dazu ein festes Partnernetzwerk für Penetrationstests und Recht.
Ergebnis statt Dokumenten-Stack
Am Ende stehen belastbare Maßnahmen und ein Compliance-Nachweis — nicht ein 200-seitiger Bericht.
Sektorkenntnisse
Erfahrung aus NIS2-nahen Branchen: Energie, Gesundheit, Logistik und digitale Infrastruktur.
Unser Ansatz
Compliance ist kein Selbstzweck. Unser Beratungsansatz ist pragmatisch und geschäftsorientiert: Wir identifizieren zuerst die Lücken mit dem größten Risikopotenzial, priorisieren Maßnahmen nach Aufwand und Wirkung und begleiten die Umsetzung so, dass Ihr Team die Kontrolle behält.
Unsere Werte
Transparenz
Klare Zwischenstände, nachvollziehbare Dokumentation und ehrliche Einschätzungen.
Pragmatismus
Wir priorisieren Maßnahmen nach realem Risiko und Umsetzbarkeit.
Verlässlichkeit
Zugesagte Termine werden gehalten. Rückfragen werden innerhalb von 24 Stunden beantwortet.
Zertifizierungen im Team
Qualifiziert, ein Informationssicherheits-Managementsystem gegen ISO/IEC 27001 zu prüfen — interne Audits, Lieferantenaudits und die Vorbereitung auf die Zertifizierungsstelle.
Die operative Rolle im ISMS: Risiken bewerten, Maßnahmen steuern, Wirksamkeit nachweisen. Genau das, was NIS2 der Geschäftsleitung als Pflicht auferlegt.
Verbindet den ISO-27001-Rahmen mit den konkreten NIS2-Pflichten: Betroffenheit klären, Mindestmaßnahmen nach Art. 21 umsetzen, Melde- und Registrierungsfristen einhalten.
Arbeitet nach der BSI-Methodik: Strukturanalyse, Schutzbedarfsfeststellung, Modellierung nach IT-Grundschutz-Kompendium — der Weg, den Aufsicht und öffentliche Hand in Deutschland erwarten.
Personenzertifikate, ausgestellt durch ICO-Cert. Alle Zertifikate im Team
Zertifikate prüfen
Wir halten Qualifikationen für überprüfbar — nicht für eine Behauptung. Die folgenden Personenzertifikate von Asmir Demiri lassen sich bei der ausstellenden Stelle verifizieren. ICO-CERT verlangt dafür die Zustimmung des Zertifikatsinhabers: Diese ist hiermit erteilt. Tragen Sie im Prüfformular von ICO-CERT den Namen sowie Titel und ID des Zertifikats ein.
| Zertifikat | Ausgestellt | Prüf-ID |
|---|---|---|
| ICO ISMS Auditor according to ISO/IEC 27001:2022 | 29.12.2025 | jKCaMhVyX1 |
| ICO ISMS & NIS2 Expert according to ISO/IEC 27001:2022 | 29.12.2025 | 7M5YKzpWuQ |
| ICO ISMS Security Officer according to ISO/IEC 27001:2022 | 25.12.2025 | fgwS2unA1Q |
| ICO ISMS 27001:2022 NIS2 Security Compliance | 26.12.2025 | Aiayt35g4Z |
| ICO ISMS 27001:2022 PRO | 20.12.2025 | mtk3OdnLjh |
| ICO ISMS 27001:2022 FND | 23.12.2025 | p1ObJx5Li1 |
| ICO AMS 19011:2018 PRO | 25.12.2025 | QNyJdyeMt0 |
| ICO AMS 19011:2018 FND | 26.12.2025 | qW952dE4Je |
| ICO BSI IT-Grundschutz Practitioner | 03.05.2026 | u1EyWYlaeS |
Aussteller: ICO — International Certification Organisation GmbH. Die Urkunden selbst veröffentlichen wir nicht — sie enthalten personenbezogene Angaben, die für eine Qualifikationsprüfung nicht erforderlich sind.
Bereit für Ihre NIS2-Compliance?
Schildern Sie uns Ihre Ausgangssituation — wir melden uns innerhalb von 24 Stunden mit einer ersten Einschätzung.
Beratung anfragen