Auf einen Blick
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) bringt 12 neue Pflichten für betroffene Unternehmen in Deutschland — weit über den bisherigen §8a BSIG hinaus. Sechs davon haben die höchste Priorität (P0) und müssen sofort umgesetzt werden: Geschäftsleiterhaftung (§38 BSIG), BSI-Registrierung (§33), dreistufige Meldepflicht (§32), GL-Schulungspflicht (§38 Abs. 3), MFA-Pflicht (§30 Abs. 2 Nr. 10) und die neuen Bußgeldrahmen bis 10 Mio. EUR (§65). Die verbleibenden sechs Pflichten — darunter Supply-Chain-Sicherheit, Wirksamkeitsmessung und Verschlüsselungspflicht — sind innerhalb von 12 Monaten umzusetzen. Das BSI hat mit der Konkretisierung der Anforderungen (KdA v1.2) für KRITIS-Betreiber 135 Anforderungen veröffentlicht, die sich gut auf die 12 Pflichten abbilden lassen.
Das NIS2-Umsetzungsgesetz bringt 12 neue Pflichten, die weit über die bisherigen Anforderungen des alten §8a BSIG hinausgehen. Sechs davon haben die höchste Priorität (P0) und müssen sofort umgesetzt werden. Hier ist der vollständige Überblick — mit Paragraphen, Prioritäten und konkreten Handlungsschritten.
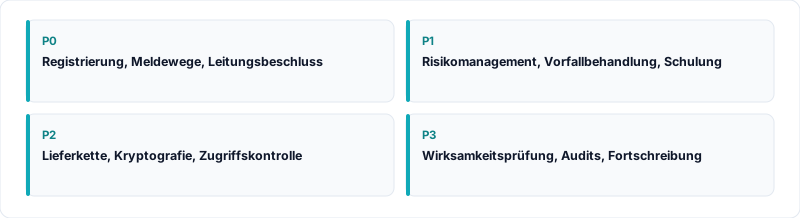
Abb. 1: Die zwölf Pflichten, gebündelt nach Prioritätsstufe.
Die 12 Pflichten nach Priorität
Priorität P0 — Sofort umzusetzen
1. Geschäftsleiterhaftung (§38 BSIG)
Die Geschäftsleitung muss Risikomanagement-Maßnahmen persönlich billigen und deren Umsetzung überwachen. Bei Pflichtverletzung droht persönliche Haftung — und Verzichts- oder Vergleichsvereinbarungen über Ersatzansprüche sind nach §38 Abs. 4 unwirksam. Diese Verantwortung ist nicht an den CISO oder IT-Leiter delegierbar. Mehr dazu in unserem Artikel zur Geschäftsleiterhaftung nach NIS2.
2. BSI-Registrierung (§33 BSIG)
Betroffene Unternehmen müssen sich innerhalb von 3 Monaten beim BSI registrieren. Dafür wird ein ELSTER-Organisationszertifikat benötigt. Die Frist für Bestandsbetreiber lief am 06.03.2026 ab — wer sich noch nicht registriert hat, sollte dies umgehend nachholen. Details zu den Fristen finden Sie in unserem Fristen-Countdown.
3. Dreistufige Meldepflicht (§32 BSIG)
Erhebliche Sicherheitsvorfälle müssen in drei Stufen gemeldet werden:
- 24 Stunden: Frühwarnung an das BSI über das BSI-Portal
- 72 Stunden: Aktualisierte Meldung mit Erstbewertung und Indikatoren
- 1 Monat: Abschlussbericht oder Fortschrittsbericht mit Ursachenanalyse
Im Vergleich zum alten Regime ("unverzüglich") sind die Fristen jetzt gesetzlich fixiert — ohne Ermessensspielraum.
4. GL-Schulungspflicht (§38 Abs. 3 BSIG)
Die Geschäftsleitung muss sich regelmäßig in Cybersicherheit schulen lassen. Eine feste Stundenzahl schreibt das Gesetz nicht vor; das BSI hat am 28. Oktober 2026 ein Curriculum mit einer vierstündigen Initialschulung veröffentlicht. Den Überblick gibt der Leitfaden zur Geschäftsleitungsschulung. Die Schulung muss dokumentiert werden und sollte die aktuelle Bedrohungslage, NIS2-Pflichten, Risikomanagement-Grundlagen und Meldepflichten abdecken. Genau diese Inhalte deckt unsere NIS2-Schulung für Geschäftsleitung und Mitarbeitende ab.
5. MFA und Notfallkommunikation (§30 Abs. 2 Nr. 10 BSIG)
Multi-Faktor-Authentifizierung muss flächendeckend ausgerollt werden — für alle privilegierten Zugänge, Remote-Zugriffe und kritische Anwendungen. Zusätzlich sind sichere Notfallkommunikationswege zu etablieren, die auch bei einem Ausfall der primären IT-Systeme funktionieren.
6. Erhöhte Bußgelder (§65 BSIG)
Die Bußgelder sind massiv gestiegen — von bisher maximal 100.000 EUR auf:
- Besonders wichtige Einrichtungen (BwE): Bis 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes
- Wichtige Einrichtungen (WE): Bis 7 Mio. EUR oder 1,4 % des weltweiten Jahresumsatzes
Priorität P1 — Kurzfristig (innerhalb 12 Monaten)
7. Supply-Chain-Sicherheit (§30 Abs. 2 Nr. 4 BSIG)
Lieferanten und Dienstleister müssen explizit bewertet werden. Sicherheitsanforderungen müssen vertraglich verankert sein — inklusive Audit-Rechte und Mindeststandards. Wie sich Lieferantenrisiken systematisch bewerten und vertraglich absichern lassen, zeigt unsere Beratung zur Lieferkettensicherheit. Unser Betroffenheitscheck hilft auch Lieferanten bei der Ersteinordnung.
8. Wirksamkeitsmessung und KPIs (§30 Abs. 2 Nr. 6 BSIG)
Unternehmen müssen die Wirksamkeit ihrer Sicherheitsmaßnahmen regelmäßig messen und dokumentieren. Ein KPI-Framework mit messbaren Kennzahlen (z. B. Patching-Zyklen, Schulungsquoten, Vorfallreaktionszeiten) ist aufzubauen.
9. Erweitertes Krisenmanagement (§30 Abs. 2 Nr. 3 BSIG)
Business Continuity Management (BCM) wird erweitert um explizites Krisenmanagement. Notfallpläne müssen regelmäßig getestet und die Ergebnisse dokumentiert werden.
10. Kundenunterrichtung bei Vorfällen (§35 BSIG)
Bei erheblichen Sicherheitsvorfällen müssen betroffene Empfänger der Dienste unverzüglich informiert werden — zusätzlich zur BSI-Meldung. Das BSI kann diese Unterrichtung auch anordnen, wenn ein Unternehmen sie unterlässt.
11. Nachweise gegenüber dem BSI (§ 61 BSIG, § 62 BSIG und § 39 BSIG)
Welche Nachweise anfallen, hängt von der Einstufung ab. Gegenüber besonders wichtigen Einrichtungen kann das BSI Audits, Prüfungen oder Zertifizierungen durch unabhängige Stellen anordnen, auch ohne Anlass (§ 61); Nachweise ohne vorheriges Audit erst ab dem 6. Dezember 2028. Wichtige Einrichtungen prüft das BSI nur, wenn Tatsachen auf Verstöße hindeuten (§ 62). Einen festen Dreijahreszyklus gibt es nur für Betreiber kritischer Anlagen (§ 39).
Priorität P2 — Mittelfristig
12. Verschlüsselung explizit gefordert (§30 Abs. 2 Nr. 8 BSIG)
Kryptographie und Verschlüsselung werden erstmals als eigener Pflichtbereich genannt. Ein Krypto-Konzept muss dokumentiert werden — einschließlich der eingesetzten Algorithmen, Schlüsselmanagement-Verfahren und Migrationspläne für Post-Quanten-Kryptographie.
Die 135 Anforderungen der BSI-KdA v1.2
Die 12 Pflichten lassen sich auf die Konkretisierung der Anforderungen (KdA v1.2) des BSI abbilden (PDF-Kopie). Sie wurde für KRITIS-Betreiber nach § 8a BSIG alter Fassung geschrieben und ist nicht verbindlich, liefert aber 135 konkrete Anforderungen als Prüfmaßstab:
| Bereich der KdA | Nr. | Bezug zu §30 Abs. 2 BSIG (unsere Zuordnung) |
|---|---|---|
| ISMS | 1–4 | Nr. 1 |
| Asset Management | 5–12 | Nr. 9 |
| Risikoanalysemethode | 13–16 | Nr. 1 |
| Continuity Management | 17–19 | Nr. 3 |
| Technische Informationssicherheit | 20–55 | Nr. 5, 8, 9, 10 |
| Personelle und organisatorische Sicherheit | 56–70 | Nr. 7, 9 |
| Bauliche und physische Sicherheit | 71–76 | Nr. 9 |
| Vorfallserkennung und -bearbeitung | 77–82 | Nr. 2 |
| Überprüfung im laufenden Betrieb | 83–96 | Nr. 6 |
| Externe Informationsversorgung | 97 | Nr. 2 |
| Lieferanten, Dienstleister und Dritte | 98–99 | Nr. 4 |
| Meldewesen | 100 | § 32 |
| Systeme zur Angriffserkennung (SzA) | 101–135 | § 31 Abs. 2 |
Ein strukturiertes ISMS bildet die Grundlage für die Umsetzung dieser Anforderungen. Die 35 Anforderungen Nr. 101–135 setzen dabei die Systeme zur Angriffserkennung nach §31 BSIG operativ um.
Der wichtigste Unterschied zum alten Regime
| Aspekt | Alt (§8a BSIG) | Neu (NIS2) |
|---|---|---|
| Geltungsbereich | Nur die kritische Anlage | Gesamtes Unternehmen |
| GL-Haftung | Keine explizite | Persönlich, nicht delegierbar |
| Bußgelder | Max. 100.000 EUR | Bis 10 Mio. EUR / 2 % Umsatz |
| Prüfzyklus | Alle 2 Jahre | Alle 3 Jahre |
| Meldepflicht | Unverzüglich | 24h / 72h / 1 Monat (3-stufig) |
Fazit: Strukturiert starten, P0 zuerst
Die 12 neuen NIS2-Pflichten erfordern ein strukturiertes Vorgehen. Starten Sie mit den P0-Maßnahmen — diese sind Audit-Blocker: Ohne BSI-Registrierung, GL-Beschluss und Meldeprozess ist kein NIS2-Nachweis möglich. P1-Maßnahmen wie Supply-Chain-Bewertung und KPI-Framework bauen Sie parallel innerhalb der ersten 12 Monate auf.
Um den konkreten Handlungsbedarf in Ihrem Unternehmen zu ermitteln, empfehlen wir eine NIS2-Gap-Analyse, die Ihren Ist-Stand systematisch mit den 135 KdA-Anforderungen abgleicht.
Unser Angebot: Wir analysieren in einer Gap-Analyse, welche der 12 Pflichten Sie bereits erfüllen und wo Handlungsbedarf besteht. Jetzt Gap-Analyse beauftragen
Häufige Fragen zu den NIS2-Pflichten
Welche NIS2-Pflichten müssen sofort umgesetzt werden?
Sechs Pflichten haben die höchste Priorität (P0): Geschäftsleiterhaftung nach §38 BSIG, BSI-Registrierung nach §33, die dreistufige Meldepflicht (24h/72h/1 Monat) nach §32, die GL-Schulungspflicht nach §38 Abs. 3, MFA und Notfallkommunikation nach §30 Abs. 2 Nr. 10 sowie die Kenntnisnahme der erhöhten Bußgelder nach §65 BSIG. Diese sechs Pflichten sind Audit-Blocker — ohne sie ist kein NIS2-Nachweis möglich.
Was sind die 135 KdA-Anforderungen (KdA)?
Die „Konkretisierung der Anforderungen an die gemäß § 8a Absatz 1 und Absatz 1a BSIG umzusetzenden Maßnahmen“ (KdA, Version 1.2 vom 10.09.2024) ist ein Anforderungskatalog des BSI für KRITIS-Betreiber mit 135 nummerierten Anforderungen. Sie stammt aus der Zeit vor dem NIS2UmsuCG und ist nach eigener Aussage kein verbindliches Kriterium — als strukturierter Prüfmaßstab für die Maßnahmen nach §30 BSIG eignet sie sich trotzdem gut. Quelle: BSI, PDF-Kopie. Die Anforderungen sind in 13 Bereiche gegliedert — vom ISMS über technische Informationssicherheit bis zu Systemen zur Angriffserkennung. Für NIS2 ist die KdA nicht verbindlich, sie eignet sich aber als Maßstab für Gap-Analyse und Nachweisvorbereitung.
Gilt NIS2 nur für die IT-Abteilung oder für das gesamte Unternehmen?
NIS2 gilt für das gesamte Unternehmen. Im Unterschied zum alten §8a BSIG, der nur die kritische Anlage selbst betraf, erstrecken sich die NIS2-Pflichten auf alle Geschäftsprozesse, Lieferketten und Mitarbeiter. Die Geschäftsleitung haftet persönlich — NIS2 ist deshalb Chefsache, kein reines IT-Projekt.
Stand: April 2026. Für eine individuelle rechtliche Einordnung empfehlen wir eine Beratung durch Fachexperten.