Auf einen Blick
Mit dem NIS2UmsuCG haftet die Geschäftsleitung persönlich für Cybersicherheit. §38 BSIG verlangt die persönliche Billigung und Überwachung aller Risikomanagement-Maßnahmen nach §30 — Delegation an CISO oder IT-Leiter ist ausdrücklich ausgeschlossen. Die Schulungspflicht nach §38 Abs. 3 ist nicht abdingbar; eine feste Stundenzahl schreibt das Gesetz nicht vor. Bußgelder steigen auf bis zu 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes — Faktor 200 gegenüber dem alten BSIG. Viele D&O-Versicherungen enthalten bereits NIS2-Ausschlussklauseln. Geschäftsführer, Vorstände und Aufsichtsräte müssen jetzt handeln.
Einer der gravierendsten Unterschiede zum alten KRITIS-Regime: Die Geschäftsleitung haftet jetzt persönlich für Cybersicherheit. §38 des neuen BSIG macht unmissverständlich klar — Delegation an den CISO oder IT-Leiter ist keine Option mehr.
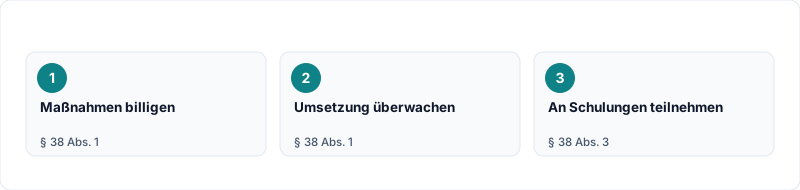
Abb. 1: Was § 38 BSIG der Geschäftsleitung persönlich auferlegt.
Was fordert §38 BSIG von der Geschäftsleitung?
§38 BSIG begründet vier konkrete Pflichten für die Geschäftsleitung von besonders wichtigen und wichtigen Einrichtungen:
Billigungspflicht
Die Geschäftsleitung muss die vom Unternehmen ergriffenen Risikomanagement-Maßnahmen nach §30 BSIG persönlich billigen. Das bedeutet: Ein formaler GL-Beschluss ist erforderlich, der dokumentiert, dass die Maßnahmen geprüft und freigegeben wurden. Eine pauschale Kenntnisnahme reicht nicht aus — die Geschäftsleitung muss sich inhaltlich mit den Maßnahmen auseinandersetzen und deren Angemessenheit bestätigen.
Überwachungspflicht
Die Geschäftsleitung muss die Umsetzung der Maßnahmen aktiv überwachen. Es reicht nicht, einen Beschluss zu fassen und die Umsetzung an Fachabteilungen zu delegieren. Vielmehr sind regelmäßige Statusberichte, KPI-Tracking und dokumentierte Managementreviews erforderlich. Das BSI erwartet, dass die Geschäftsleitung nachweisen kann, wann und wie sie den Umsetzungsfortschritt geprüft hat.
Schulungspflicht nach §38 Abs. 3
Die Geschäftsleitung muss sich regelmäßig in Cybersicherheit schulen lassen. Eine feste Stundenzahl oder ein fester Turnus steht nicht im Gesetz. Die Begründung zum Regierungsentwurf sieht Schulungen als regelmäßig an, wenn sie mindestens alle drei Jahre angeboten werden; die oft zitierten vier Stunden stammen nur aus der Kostenschätzung (Details im Faktencheck zur Geschäftsleitungsschulung). Das BSI hat am 28. Oktober 2026 ein Curriculum mit einer vierstündigen Initialschulung in sechs Modulen veröffentlicht, den Überblick gibt der Leitfaden zur Geschäftsleitungsschulung. Die Schulung muss dokumentiert werden und sollte mindestens folgende Themen abdecken:
- Aktuelle Bedrohungslage und branchenspezifische Risiken
- Pflichten der Geschäftsleitung nach NIS2UmsuCG
- Grundlagen des Risikomanagements für Informationssicherheit
- Meldepflichten und Eskalationswege bei Sicherheitsvorfällen
Unabdingbarkeit der Verantwortung
Die Verantwortung kann nicht auf den CISO, IT-Leiter oder externe Berater übertragen werden. §38 Abs. 4 BSIG stellt klar: Verzichts- und Vergleichsvereinbarungen über Ersatzansprüche sind unwirksam. Selbst ein GL-Beschluss, der die Cybersicherheitsverantwortung an ein einzelnes Vorstandsmitglied delegiert, entbindet die übrigen Mitglieder nicht von ihrer Überwachungspflicht.
Zusätzlich: §20 KRITIS-DachG für Dual-Regime-Betroffene
Für KRITIS-Betreiber, die dem Dual-Regime aus NIS2 und DachG unterliegen, kommt die Verantwortung für physische Resilienz nach §20 KRITIS-DachG hinzu. Die Geschäftsleitung muss sicherstellen, dass physische Schutzmaßnahmen gegen Naturkatastrophen, Sabotage und Anschläge umgesetzt und aufrechterhalten werden. Auch hier gilt: persönliche Verantwortung, keine Delegation.
Welche Bußgelder drohen bei NIS2-Verstößen?
Die Bußgeldrahmen haben sich gegenüber dem alten BSIG um den Faktor 200 erhöht:
| Kategorie | Maximales Bußgeld |
|---|---|
| Besonders wichtige Einrichtung (BWE) | 10 Mio. EUR oder 2 % des weltweiten Jahresumsatzes |
| Wichtige Einrichtung (WE) | 7 Mio. EUR oder 1,4 % des weltweiten Jahresumsatzes |
| KRITIS-Nachweis fehlerhaft | 2 Mio. EUR |
| KRITIS-Nachweis nicht rechtzeitig | 1 Mio. EUR |
| Zum Vergleich: altes BSIG (§8a) | 100.000 EUR |
Die Bußgelder richten sich nach dem Unternehmen — aber die persönliche Haftung der Geschäftsleitung kommt hinzu: Schadensersatzansprüche der Gesellschaft gegen ihre Organe nach §38 Abs. 4 BSIG können nicht durch Verzichts- oder Vergleichsvereinbarungen ausgeschlossen werden.
Warum Sie Ihre D&O-Versicherung jetzt prüfen sollten
Ein oft übersehenes Risiko: Viele D&O-Versicherungen enthalten bereits NIS2-Ausschlussklauseln oder schränken den Versicherungsschutz für Cybersicherheitsverstöße ein. Die Kombination aus persönlicher Haftung und eingeschränktem Versicherungsschutz kann für Geschäftsführer existenzbedrohend sein.
Prüfen Sie mit Ihrem Versicherungsmakler konkret:
- Sind Cybersicherheitsverstöße explizit eingeschlossen oder ausgeschlossen?
- Gilt der Versicherungsschutz auch bei wissentlichen Pflichtverletzungen (z. B. unterlassene Schulung)?
- Wie hoch ist die Deckungssumme im Verhältnis zu den neuen Bußgeldrahmen?
- Gibt es Obliegenheiten (z. B. Nachweis regelmäßiger Schulungen), deren Verletzung den Schutz entfallen lässt?
Was die Geschäftsleitung konkret tun sollte
- GL-Beschluss fassen — Formale Billigung der NIS2-Risikomanagement-Maßnahmen nach §30 BSIG mit Protokollierung von Datum, Teilnehmern und Beschlussinhalt
- Schulung planen — Cybersicherheitsschulung für alle GL-Mitglieder, orientiert am BSI-Curriculum und idealerweise mit branchenspezifischem Fokus
- Reporting aufsetzen — Quartalsweise Berichterstattung der Umsetzungsfortschritte an die GL mit messbaren KPIs (Patch-Latenz, offene Findings, Schulungsquote)
- Budget freigeben — Angemessene Ressourcen für Cybersicherheit bereitstellen und den Freigabeprozess dokumentieren
- D&O prüfen — Versicherungsschutz auf NIS2-Relevanz prüfen und ggf. Deckungserweiterung verhandeln
- Dokumentieren — Alle Entscheidungen, Schulungen und Überwachungsmaßnahmen schriftlich festhalten — diese Nachweise sind im Bußgeldverfahren entlastend
Die Maßnahmen, die gebilligt und überwacht werden müssen, ergeben sich aus den 10 Mindestmaßnahmenkategorien nach § 30 BSIG (Art. 21 NIS2-RL). Dabei ist entscheidend, NIS2 nicht als reines IT-Thema zu behandeln — die Geschäftsleitung muss das Thema organisatorisch verankern und als strategische Führungsaufgabe begreifen.
Fazit: NIS2 macht Cybersicherheit zur Chefsache
§38 BSIG ist ein klares Signal des Gesetzgebers: Die persönliche Haftung, die unabdingbare Schulungspflicht und die massiv erhöhten Bußgelder sollen sicherstellen, dass Cybersicherheit nicht mehr an Fachabteilungen delegiert wird. Die Geschäftsleitung muss sich aktiv um Informationssicherheit kümmern — nicht nur den CISO beauftragen.
Wer jetzt einen strukturierten Prozess aus Billigung, Überwachung und Schulung etabliert, reduziert nicht nur das Bußgeldrisiko, sondern schafft die Grundlage für eine nachhaltige Sicherheitskultur im Unternehmen. Den Einstieg bilden eine Schulung der Geschäftsleitung nach § 38 BSIG und eine NIS2-Beratung, die Billigung, Überwachung und Nachweise strukturiert.