Die Frage nach den Kosten kommt in fast jedem Erstgespräch — meist als Erstes und meist in der Erwartung, eine Zahl zu hören. Eine seriöse Antwort beginnt aber mit einer Gegenfrage: Was genau soll erreicht werden, und was ist davon schon vorhanden?
Dieser Beitrag beantwortet die Kostenfrage so konkret wie möglich, ohne eine Zahl zu nennen, die für Ihr Haus falsch wäre. Er zeigt die Kostentreiber, die typischen Größenordnungen am Markt und die Posten, die in Angeboten regelmäßig fehlen.
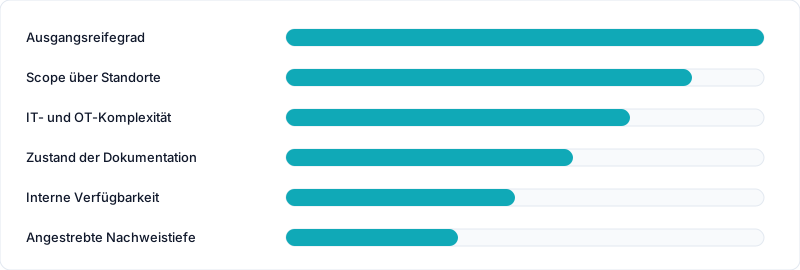
Abb. 1: Die sechs Kostentreiber — der Ausgangsreifegrad wiegt am schwersten.
Warum pauschale Zahlen in die Irre führen
Zwei Unternehmen mit je 200 Beschäftigten können bei der NIS2-Umsetzung um den Faktor fünf auseinanderliegen. Der Grund sind nicht unterschiedliche Beraterhonorare, sondern unterschiedliche Ausgangslagen.
Ein Haus mit gelebtem ISO-27001-Managementsystem hat Risikomethodik, Richtlinienwerk, interne Audits und Dokumentenlenkung bereits im Betrieb. Was fehlt, sind die gesetzlichen Zusatzpflichten: Registrierung, Meldeprozess, Governance der Geschäftsleitung, explizite Anforderungen an Multi-Faktor-Authentisierung und Kryptografie. Das ist ein überschaubares Projekt.
Ein Haus ohne Managementsystem muss dieselbe Struktur erst aufbauen — Rollen, Risikoprozess, Richtlinien, Nachweislogik. Das ist kein Zuschlag von zwanzig Prozent, sondern eine andere Größenordnung.
Was treibt die Kosten der NIS2-Umsetzung?
Ausgangsreifegrad. Der mit Abstand größte Hebel. Ein bestehendes ISMS deckt erfahrungsgemäß 70 bis 80 Prozent der NIS2-Anforderungen ab.
Scope. Wie viele Standorte, Gesellschaften, Rechenzentren und Produktionsumgebungen fallen in den Anwendungsbereich. Konzernstrukturen mit verbundenen Unternehmen sind der häufigste unterschätzte Faktor.
IT- und OT-Komplexität. Eine homogene Microsoft-Landschaft ist etwas anderes als gewachsene Fachanwendungen plus Leittechnik mit Anlagen, die nicht neu gestartet werden dürfen.
Vorhandene Dokumentation. Nicht ob Dokumente existieren, sondern ob sie aktuell, freigegeben und auffindbar sind. Die Aufräumarbeit vor dem eigentlichen Projekt wird regelmäßig übersehen.
Interne Verfügbarkeit. Der größte Kostenblock ist selten das Beraterhonorar, sondern die eigene Zeit: Interviews, Freigaben, Umsetzung in den Fachbereichen. Wer intern niemanden freistellt, verlängert das Projekt und damit die Kosten.
Nachweistiefe. Ob am Ende eine interne Readiness genügt oder eine Zertifizierung angestrebt wird, verändert den Aufwand erheblich — vor allem bei der Evidenzführung.
Was wird am Markt für NIS2-Projekte aufgerufen?
Für die Einordnung, nicht als unser Preis: Beratungstagessätze liegen in Deutschland überwiegend zwischen 1.200 und 2.500 Euro. Für eine ISO-27001-Zertifizierung werden je nach Größe und Scope Gesamtkosten im mittleren fünfstelligen bis unteren sechsstelligen Bereich genannt, wobei die reinen Auditkosten der akkreditierten Zertifizierungsstelle nur einen kleineren Teil ausmachen.
Der wichtigere Befund aus diesen Zahlen: Der größte Block ist fast nie das Audit, sondern der Aufbau — Beratung plus interner Personalaufwand.
Die Posten, die in Angeboten fehlen
Achten Sie beim Vergleich von Angeboten auf vier Positionen, die häufig nicht enthalten sind:
Drittkosten der Zertifizierungsstelle. Wer berät, darf nicht zertifizieren. Diese Kosten fallen zusätzlich an und gehören in jede seriöse Kalkulation als eigener Posten.
Technische Umsetzung. Ein Konzept für Multi-Faktor-Authentisierung ist etwas anderes als deren Ausrollen. Prüfen Sie, ob Beratung und Umsetzung enthalten sind oder nur Ersteres.
Der laufende Betrieb. Nach dem Projekt beginnt die eigentliche Arbeit: Maßnahmen nachhalten, Nachweise aktuell halten, Rechtsänderungen nachziehen, jährlich üben und prüfen. Ein Angebot ohne diesen Teil beschreibt einen Zustand, den Sie nach sechs Monaten wieder verloren haben. Genau dafür gibt es Managed Compliance als eigenes Leistungsmodell.
Wirksamkeitsnachweise. Penetrationstests, Restore-Tests und Kontrolltests sind eigene Positionen — und genau die, die § 30 Abs. 2 BSIG mit der Bewertung der Wirksamkeit adressiert.
Was Sie tun können, um Kosten zu senken
Der wirksamste Hebel liegt vor dem Projekt: eine saubere Betroffenheits- und Scope-Bestimmung. Wer den Anwendungsbereich zu weit fasst, bezahlt für Aufwand, den das Gesetz nicht verlangt. Wer ihn zu eng fasst, baut zweimal. Eine NIS2-Gap-Analyse grenzt den Scope belastbar ab, bevor Aufwand entsteht.
Der zweitwirksamste Hebel ist die interne Verfügbarkeit. Ein benannter Ansprechpartner mit Entscheidungsbefugnis und freigehaltener Zeit verkürzt Projekte spürbar — Wartezeit auf Zuarbeit ist der häufigste Grund für Verzögerung.
Der dritte: bestehende Strukturen nutzen statt danebenzustellen. Wer ein Qualitätsmanagementsystem betreibt, hat Dokumentenlenkung, interne Audits und Management-Review bereits — dieselbe Mechanik trägt das ISMS.
Gibt es Förderung für die NIS2-Umsetzung?
Für kleine und mittlere Unternehmen kommen je nach Konstellation Förderprogramme für Unternehmensberatung in Betracht, teilweise mit erheblichen Zuschussquoten auf das Beraterhonorar. Ob und in welcher Höhe eine Förderung greift, hängt von Programm, Unternehmensgröße und Zeitpunkt ab und sollte vor Beauftragung geprüft werden — Anträge sind in der Regel vor Vertragsschluss zu stellen.
Wie wir kalkulieren
Wir rechnen nicht pro Control. Eine Kalkulation nach dem Muster „93 Maßnahmen mal ein Tag" liegt erfahrungsgemäß um ein Mehrfaches über dem realistischen Aufwand, weil sich Maßnahmen bündeln lassen und viele bereits abgedeckt sind.
Stattdessen kalkulieren wir bottom-up über Arbeitspakete: Was ist zu tun, in welcher Reihenfolge, mit welchem Aufwand — und was davon können Sie selbst übernehmen. Daraus entsteht ein Festpreisangebot statt einer offenen Aufwandsrechnung. Sie wissen vorher, was es kostet.
Der Einstieg über die Betroffenheitsprüfung ist unabhängig davon der günstigste Weg, überhaupt Klarheit zu bekommen — auch wenn das Ergebnis lautet, dass Sie weniger tun müssen als befürchtet.