Auf einen Blick
Ein strukturierter NIS2-Maßnahmenplan priorisiert alle Anforderungen nach P0 (Audit-Blocker, sofort), P1 (kurzfristig, 12 Monate), P2 (mittelfristig, 24 Monate) und P3 (langfristig). Sechs P0-Maßnahmen lassen ein Audit durch das BSI scheitern, wenn sie fehlen: BSI-Registrierung, GL-Billigungsbeschluss, 3-stufiger Meldeprozess, MFA, GL-Schulung und D&O-Versicherungsprüfung. Alle anderen Maßnahmen können nach Priorität gestaffelt umgesetzt werden — wenn P0 erledigt ist.
Nicht alle NIS2-Anforderungen müssen gleichzeitig umgesetzt werden — das ist die wichtigste Erkenntnis für einen effizienten Maßnahmenplan. Ein strukturierter NIS2-Maßnahmenplan nach Prioritäten hilft, Ressourcen gezielt einzusetzen und die kritischsten Lücken zuerst zu schließen. Eine vorherige NIS2 Gap-Analyse in 5 Schritten zeigt Ihnen, wo der größte Handlungsbedarf besteht und welche Maßnahmen als Audit-Blocker einzustufen sind.
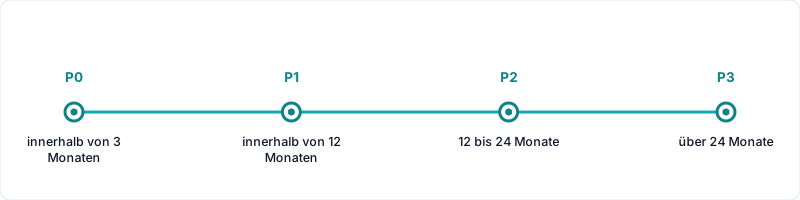
Abb. 1: Die vier Prioritätsstufen mit ihren Zeithorizonten.
P0 — Sofort (innerhalb von 3 Monaten)
Diese Maßnahmen sind Audit-Blocker. Ohne sie besteht kein Audit, das das BSI nach § 61 BSIG anordnen kann. Beachten Sie auch die aktuellen Fristen und Deadlines. P0-Maßnahmen müssen abgeschlossen sein, bevor P1-Maßnahmen begonnen werden — die Reihenfolge ist nicht optional.
| Maßnahme | Paragraph | Verantwortlich |
|---|---|---|
| BSI-Registrierung durchführen | §33 | GL / CISO |
GL-Billigungsbeschluss fassen | §38 | Geschäftsleitung |
| Meldeprozess auf 3-Stufen umstellen (24h/72h/1Mo) | §32 | CISO / SOC |
| MFA flächendeckend ausrollen | §30.2 Nr. 10 | IT-Leitung |
| GL-Schulung in Cybersicherheit planen | §38 Abs. 3 | HR / GL |
| D&O-Versicherung auf NIS2-Klauseln prüfen | — | GL / Recht |
P1 — Kurzfristig (innerhalb von 12 Monaten)
P1-Maßnahmen sind wichtig für die vollständige Compliance, blockieren aber nicht automatisch den Audit — sofern P0 vollständig abgeschlossen ist. Für KRITIS-Betreiber enthält diese Kategorie auch DachG-spezifische Anforderungen.
| Maßnahme | Paragraph | Verantwortlich |
|---|---|---|
| Supply-Chain-Sicherheit bewerten und vertraglich verankern | §30.2 Nr. 4 | CISO / Einkauf |
| GL-Schulung durchführen und dokumentieren | §38 Abs. 3 | HR / GL |
| KPI-Framework für Wirksamkeitsmessung definieren | §30.2 Nr. 6 | CISO |
BBK-Registrierung vorbereiten (KRITIS/DachG) | §8 DachG | CISO / Compliance |
| Krisenmanagement-Plan erstellen und testen | §30.2 Nr. 3 | BCM-Beauftragter |
| Gleichwertigkeitsstrategie entwickeln | §17 DachG | Compliance |
P2 — Mittelfristig (12–24 Monate)
P2-Maßnahmen verbessern den Sicherheitsreifegrad über das Mindestmaß hinaus. Sie sind keine unmittelbaren Audit-Blocker, erhöhen aber die Resilienz und reduzieren das Risiko anlassbezogener BSI-Prüfungen erheblich.
| Maßnahme | Paragraph | Verantwortlich |
|---|---|---|
| Personalüberprüfung für KRITIS-relevantes Personal | §14 DachG | HR |
| Krypto-Konzept erstellen und umsetzen | §30.2 Nr. 8 | IT-Security |
| BBK-Audit-Readiness herstellen | §16 DachG | Compliance |
| Physischen Resilienzplan erstellen (KRITIS) | §13 DachG | Facility / BCM |
| SzA-Reifegrad auf Level 3+ anheben | §31.2 | SOC / IT-Security |
P3 — Langfristig (über 24 Monate)
P3-Maßnahmen sind Optimierungs- und Reifegradmaßnahmen. Sie gehen über die gesetzlichen Mindestanforderungen hinaus und stärken die Sicherheitskultur langfristig. Dokumentieren Sie auch diese Maßnahmen im Maßnahmenplan — sie zeigen dem BSI einen kontinuierlichen Verbesserungsprozess.
| Maßnahme | Paragraph | Verantwortlich |
|---|---|---|
| Branchenspezifischen Sicherheitsstandard (B3S) implementieren | §30.10 | Compliance |
| Post-Quantum-Readiness evaluieren | — | IT-Security |
| Kontinuierliche Verbesserung des ISMS | ISO 27001 | CISO |
| Reifegrad-Optimierung über alle Kontrollbereiche | — | CISO |
Umsetzungstipps
Budget realistisch planen
NIS2-Compliance ist kein Wochenendprojekt. Planen Sie Ressourcen für externe Beratung (Gap-Analyse, ISMS-Aufbau), technische Investitionen (SIEM, MFA, Backup), Personalaufbau oder -schulung sowie laufende Betriebskosten für Monitoring und Reporting. Unternehmen mit bestehendem ISO-27001-ISMS sparen typischerweise 60–70 % des Umsetzungsaufwands — ein starkes Argument für eine frühe NIS2-Beratung zur Aufwandsabschätzung.
Verantwortlichkeiten klar zuordnen
Jede Maßnahme braucht einen namentlichen Owner. Typische Rollen im NIS2-Kontext:
- GL: Billigungsbeschlüsse, Budget, strategische Entscheidungen
- CISO: Operative Steuerung, Risikomanagement, KPIs
- IT-Leitung: Technische Implementierung
- HR: Personalüberprüfung, Schulungen, GL-Schulungsdokumentation
- Einkauf: Lieferantenbewertung, Sicherheitsklauseln in Verträgen
- Recht: D&O-Versicherungsprüfung, Vertragsgestaltung, Compliance-Dokumentation
Fortschritt messen und berichten
Richten Sie ein regelmäßiges Reporting-Regime ein: Monatlicher Statusbericht an den CISO, quartalsweiser Bericht an die GL mit Ampel-Status pro Maßnahme (Rot/Gelb/Grün). Die GL ist nach §38 BSIG persönlich haftbar und muss nachweislich über den Umsetzungsstand informiert werden — dokumentieren Sie jeden GL-Briefing-Termin.
Fazit
Ein priorisierter Maßnahmenplan ist der Schlüssel zur effizienten NIS2-Umsetzung. Starten Sie mit den sechs P0-Audit-Blockern und arbeiten Sie sich systematisch vor. Die 4-Phasen-Roadmap zeigt Ihnen den übergeordneten Fahrplan. Bis zum ersten Nachweis-Audit Ende 2028 ist ausreichend Zeit — wenn Sie jetzt anfangen.
Wir erstellen gemeinsam mit Ihnen einen individuellen Maßnahmenplan — priorisiert nach P0–P3, budgetiert und mit klaren Verantwortlichkeiten. Jetzt Maßnahmenplan anfragen
Stand: März 2026. Grundlage: BSIG, KdA v1.2 (BSI), NIS2UmsuCG. Für eine individuelle Einordnung empfehlen wir eine Beratung durch Fachexperten.