
Auf einen Blick
Das BSIG regelt Krisenkommunikation verteilt: Vorfallbewältigung und Notfallkommunikation in § 30, BSI-Meldung in § 32, Kunden in § 35, Öffentlichkeit in § 36. Kunden und Öffentlichkeit zu informieren, wird meist erst durch eine Anordnung des BSI zur Pflicht. Vorbereitet sein muss beides vorher, über Kanäle, die ein Angreifer nicht mitliest. BSI-Standard 200-4, IT-Grundschutz und die Branchenstandards (B3S) liefern dafür Methode und Übungspflichten, den eigenen Kommunikationsplan ersetzen sie nicht.
Ein Cybervorfall erzeugt vier Kommunikationsaufgaben gleichzeitig: Belegschaft, BSI, Kunden und Medien. Hier geht es um Plan, Rollen, die Abstimmung mit der BSI-Meldung und um den Beitrag von BCMS-Standards und branchenspezifischen Sicherheitsstandards (B3S). Die Meldestufen selbst erläutert die Seite zur NIS2-Meldepflicht, das Zusammenspiel mit der Schadenanzeige an den Versicherer der Beitrag zu Meldepflicht und Cyberversicherung.
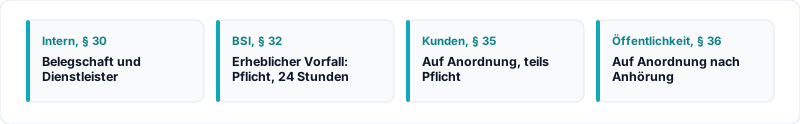
Abb. 1: Erhebliche Sicherheitsvorfälle sind dem BSI zu melden, Kunden und Öffentlichkeit sind meist erst auf Anordnung zu informieren.
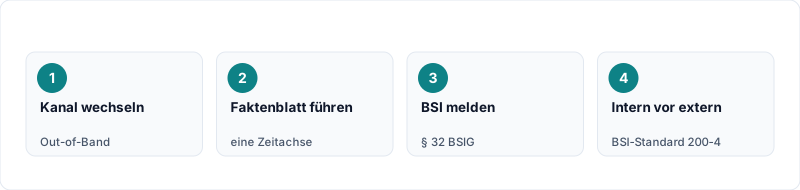
Abb. 2: Alle Mitteilungen speisen sich aus demselben Sachstand.
Wo das BSIG Kommunikation verlangt
Ein Kommunikationsplan steht nicht wörtlich im Gesetz, folgt aber aus den Mindestmaßnahmen nach § 30 Abs. 2 BSIG: Nr. 2 verlangt die Bewältigung von Sicherheitsvorfällen, Nr. 3 die Aufrechterhaltung des Betriebs und Krisenmanagement, Nr. 10 unter anderem gesicherte Sprach-, Video- und Textkommunikation sowie gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung.
Konkreter ist die Durchführungsverordnung (EU) 2024/2690:
Das Konzept umfasst […] b) wirksame Kommunikationspläne, auch für die Eskalation und Meldung; c) eine Zuweisung der Rollen bei der Erkennung von Sicherheitsvorfällen und der angemessenen Reaktion darauf an kompetente Mitarbeitende […].
Nach Nr. 3.5.3 des Anhangs braucht es außerdem Pläne für die Kommunikation mit CSIRTs oder zuständigen Behörden, innerhalb des Personals und mit Interessenträgern außerhalb der Einrichtung (DVO 2024/2690). Nr. 4.3.2 verlangt für das Krisenmanagement geeignete Kommunikationsmittel zur zuständigen Behörde.
Eine Einschränkung gilt: Unmittelbar verbindlich ist die Verordnung nur für die dort genannten Einrichtungsarten, etwa Cloud-Anbieter, Rechenzentren, Managed Service Provider und Managed Security Service Provider (§ 30 Abs. 3 BSIG). Für alle anderen ist sie eine Orientierungshilfe zu § 30 Abs. 2, keine eigene Pflicht.
Vier Zielgruppen, vier Rechtslagen
| Zielgruppe | Rechtsgrundlage | Pflicht oder Anordnung |
|---|---|---|
| Belegschaft, Dienstleister | § 30 Abs. 2 Nr. 2, 3 und 10 BSIG | Teil des Risikomanagements, keine Einzelfrist |
| BSI und BBK (gemeinsame Meldestelle) | § 32 Abs. 1 BSIG | Pflicht bei erheblichem Sicherheitsvorfall, Erstmeldung binnen 24 Stunden |
| Empfänger der Dienste | § 35 BSIG | Abs. 1 auf Anordnung, Abs. 2 Pflicht für bestimmte Sektoren |
| Öffentlichkeit | § 36 Abs. 2 BSIG | auf Anordnung nach Anhörung |
Kunden: § 35 unterscheidet zwei Fälle
Nach § 35 Abs. 1 BSIG kann das BSI bei einem erheblichen Sicherheitsvorfall anordnen, die Empfänger der Dienste unverzüglich zu unterrichten, wenn der Vorfall die Erbringung des Dienstes beeinträchtigen könnte. Ohne Anordnung besteht diese Pflicht nicht.
Anders bei Einrichtungen aus den Sektoren Finanzwesen, Leistungen der Sozialversicherung sowie Grundsicherung für Arbeitsuchende, digitale Infrastruktur, Verwaltung von IKT-Diensten und Digitale Dienste. Sie müssen nach § 35 Abs. 2 BSIG potenziell betroffenen Empfängern von sich aus mitteilen, welche Abhilfemaßnahmen diese gegen eine erhebliche Cyberbedrohung ergreifen können, und sie über die Bedrohung selbst informieren. Auslöser ist hier schon die Bedrohung. Die Pflicht greift nur, wenn die Interessen der Empfänger in der Abwägung überwiegen.
Wer einer vollziehbaren Anordnung nach § 35 Abs. 1 oder § 36 Abs. 2 zuwiderhandelt oder die Mitteilung nach § 35 Abs. 2 unterlässt, handelt ordnungswidrig. Der Rahmen reicht bis zu zehn Millionen Euro für besonders wichtige und bis zu sieben Millionen Euro für wichtige Einrichtungen (§ 65 Abs. 2 Nr. 1 Buchst. d und Nr. 9, Abs. 5 Satz 1 Nr. 1 BSIG). Bei einem weltweiten Gesamtumsatz von mehr als 500 Millionen Euro kann die Geldbuße nach Abs. 6 und 7 stattdessen bis zu 2 Prozent beziehungsweise 1,4 Prozent dieses Umsatzes betragen.
Öffentlichkeit: das BSI hört Sie vorher an
Ist eine Sensibilisierung der Öffentlichkeit erforderlich oder liegt die Offenlegung anderweitig im öffentlichen Interesse, kann das BSI die Einrichtung nach § 36 Abs. 2 BSIG nach Anhörung verpflichten, die Öffentlichkeit zu informieren, oder es informiert selbst. In der Anhörung zählen eine vorbereitete Sprachregelung und ein abgestimmter Sachstand.
Für Betreiber kritischer Anlagen enthält das KRITIS-Dachgesetz eine parallele Regel für Vorfälle nach diesem Gesetz: Liegt die Offenlegung im öffentlichen Interesse, kann das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe nach Anhörung des Betreibers die Öffentlichkeit informieren oder den Betreiber dazu verpflichten (§ 18 Abs. 9 KRITISDachG). Die Pflichten aus § 18 gelten für den einzelnen Betreiber erstmals zehn Monate nach der Registrierung seiner Anlage (§ 8 Abs. 7 KRITISDachG).
Bei voraussichtlich hohem Risiko für betroffene Personen kommt deren Benachrichtigung nach Art. 34 DSGVO hinzu, unabhängig vom BSIG.
Wenn der Angreifer mitliest
Kritisch wird es, wenn das eigene Identitätssystem betroffen ist: Wer Administratorrechte im Verzeichnisdienst oder im Cloud-Tenant erlangt hat, kann in der Regel auch E-Mails, Chats und Kalender lesen. Ein Krisenstab, der sich im Teams-Kanal des betroffenen Tenants abstimmt, kündigt dem Angreifer damit jede Gegenmaßnahme an.
§ 30 Abs. 2 Nr. 10 BSIG nennt neben gesicherter Sprach-, Video- und Textkommunikation „gegebenenfalls gesicherte Notfallkommunikationssysteme innerhalb der Einrichtung". Der BSI-Standard 200-4 zum Business Continuity Management formuliert die Anforderungen an die Kommunikationsmittel:
Folgende Anforderungen an die Kommunikation sollten eingehalten werden: • Ausfallsicherheit der Kommunikationsmittel (z. B. Notstrom) • Redundanz der Kommunikationsmittel (z. B. Ersatz-TK-Anlage) • Schutz der vertraulichen Kommunikation • Eingrenzung und Aktualität der Nutzungsberechtigungen
Technisch heißt das: ein Kanal außerhalb der eigenen Vertrauensdomäne, also Out-of-Band:
- Eigene Identitäten. Die Konten im Notfallkanal hängen nicht am Unternehmensverzeichnis und nicht an dessen Single Sign-on.
- Eigene Endgeräte oder zumindest eigene Rufnummern. Ein möglicherweise kompromittierter Rechner ist kein Ort für die Abstimmung des Krisenstabs.
- Kontaktliste auf Papier und offline. Rufnummern von Krisenstab, Dienstleistern, Versicherer und Behörde gehören nicht nur in ein System, das verschlüsselt oder gesperrt sein kann.
- Gepflegte Berechtigungen. Ausgeschiedene Personen und alte Dienstleisterkonten fliegen aus dem Notfallkanal.
- Regel, ab wann gewechselt wird. Der Plan legt fest, bei welchen Anzeichen der Krisenstab den regulären Kanal verlässt.
Typische Fehler: ein nie geübter Notfallkanal, dessen Zugangsdaten niemand kennt, und eine Kontaktliste nur im Intranet.
Krisenkommunikation im BCMS und im Risikomanagement
Für die Krisenkommunikation nennt § 30 BSIG Pflichten, aber keine Methode. Eine Methode liefern der BSI-Standard 200-4 zum Business Continuity Management und der IT-Grundschutz. Für besonders wichtige und wichtige Einrichtungen außerhalb der Bundesverwaltung sind beide Empfehlungen des BSI und keine Rechtspflicht. Für Einrichtungen der Bundesverwaltung ergeben sich die Mindestanforderungen dagegen unmittelbar aus BSI-Standards und IT-Grundschutz (§ 44 Abs. 1 BSIG).
Der Standard 200-4 sieht im Stab eine Rolle für die Notfall- und Krisenkommunikation vor, die Informationen sammelt, adressatengerecht aufbereitet und nach innen und außen verteilt (BSI-Standard 200-4, Abschnitt 5.1.2, S. 102). Für die externe Kommunikation setzt er bei den Interessengruppen an:
In jedes Notfallszenario sind diverse Interessengruppen direkt oder indirekt involviert. Die Institution muss sämtliche Interessengruppen berücksichtigen. Typische Beispiele hierfür sind Medienvertretende, Kunden und Kundinnen, Dienstleistungsunternehmen, Aufsichtsbehörden, Polizei und Angehörige von Mitarbeitenden.
Der Kommunikationsplan beginnt deshalb mit einer Liste der Interessengruppen: je Gruppe, wer informiert, über welchen Kanal und mit welcher Priorität.
Der IT-Grundschutz ergänzt die Sicht des Vorfallmanagements. Der Baustein DER.2.1 formuliert als Basis-Anforderung, dass alle betroffenen internen und externen Stellen zeitnah informiert werden und die Meldepflichten für Behörden und regulierte Branchen berücksichtigt werden müssen (IT-Grundschutz-Kompendium, DER.2.1.A4). Als Standard-Anforderung kommt eine Strategie hinzu:
Eine Kommunikations- und Kontaktstrategie SOLLTE vorliegen. Darin SOLLTE geregelt sein, wer grundsätzlich informiert werden muss und wer informiert werden darf, durch wen dies in welcher Reihenfolge erfolgt und in welcher Tiefe informiert wird. Es SOLLTE definiert sein, wer Informationen über Sicherheitsvorfälle an Dritte weitergibt.
Im Risikomanagement gehört die Kommunikation an zwei Stellen. Erstens als Maßnahme: Die Durchführungsverordnung verlangt von den erfassten Einrichtungen ein Krisenmanagementverfahren mit Rollen und geeigneten Kommunikationsmitteln zu den zuständigen Behörden und einen Test des Krisenmanagementplans in geplanten Zeitabständen (Anhang Nr. 4.3.2 und 4.3.4 DVO 2024/2690). Zum Informationsfluss heißt es dort:
Für die Zwecke von Buchstabe b umfasst der Informationsfluss zwischen den betreffenden Einrichtungen und den jeweils zuständigen Behörden sowohl obligatorische Mitteilungen wie Meldungen von Sicherheitsvorfällen und entsprechende Fristen als auch fakultative Mitteilungen.
Zweitens als Risiko: Der Ausfall oder die Kompromittierung der eigenen Kommunikationsmittel ist ein Szenario für die Risikoanalyse. Wer es dort bewertet, hat die Begründung für den Out-of-Band-Kanal dokumentiert.
Was die B3S regeln und was nicht
Branchenspezifische Sicherheitsstandards, kurz B3S, konkretisieren die Anforderungen für eine Branche. Nach § 30 Abs. 8 und 9 BSIG können besonders wichtige Einrichtungen und ihre Branchenverbände sowie Betreiber kritischer Anlagen solche Standards vorschlagen; das BSI stellt auf Antrag fest, ob sie geeignet sind. Die Übersicht des BSI führt auch die nach altem Recht festgestellten Standards mit ihrem Ablaufdatum, darunter Krankenhaus und Siedlungsabfallentsorgung. Nicht alle B3S sind öffentlich abrufbar.
Drei öffentlich zugängliche Standards zeigen, wie unterschiedlich tief die Kommunikation geregelt ist:
| B3S | Festlegung zur Kommunikation im Vorfall |
|---|---|
| Medizinische Versorgung (Krankenhaus) | Die im Notfall zu verwendenden Kommunikationswege (Alarmierungspläne) müssen festgelegt sein (ANF-0043, S. 59). Ein vorab definiertes Krisenmanagementteam muss Gegenmaßnahmen priorisieren und einleiten; der Entscheidungsprozess ist zu dokumentieren (ANF-0082, S. 65). |
| Fernwärme | Die Prozesse des Notfall- und Krisenmanagements müssen in regelmäßigen Abständen überprüft und geübt werden; als Beispiel nennt der Standard Kommunikationsübungen (Kap. 4.4). |
| Siedlungsabfallentsorgung | Ein BCMS ist erforderlich, Vorgehensweisen für seltene oder besonders folgenreiche Ereignisse sind zu üben (Kap. 3.4). Dauerhaft besetzte Stellen wie Leitwarten sind zu unverzüglichen Meldungen zu befähigen (Kap. 5.37). |
Am B3S für die Siedlungsabfallentsorgung lässt sich die Grenze eines Branchenstandards zeigen. Der Eintrag des BSI nennt die Version 0.9 und verweist für das Dokument auf den VKU; dessen veröffentlichte Fassung liegt den folgenden Zitaten zugrunde. Zum Üben sagt er:
Betreiber Kritischer Infrastrukturen gemäß BSI-KritisV haben Vorgehensweisen zur Bewältigung seltener oder besonders folgenreicher Ereignisse (bspw. durch Systemtests, Kommunikationsübungen oder Table-Top-Exercises) zu üben.
Für die Meldung an das BSI verlangt er, dauerhaft besetzte Stellen dazu zu befähigen, und nennt als Beispiel die Leitwarte:
Dauerhaft besetzte Stellen (bspw. Leitwarten) sind zur Durchführung rudimentärer Tätigkeiten, zur Durchführung von unverzüglichen Meldungen im Rahmen der Meldepflicht aus § 8b Abs. 4 BSIG und zur Entgegennahme von Informationen gemäß § 8b Abs. 2 Nr. 4 BSIG zu befähigen.
Zwei Punkte sind dabei zu beachten. Der Standard zitiert das BSIG in der alten Fassung; die Meldepflicht steht heute in § 32 BSIG, dessen gestufte Fristen der B3S nicht nennt. Und nach außen regelt er im eigenen Text nur die Meldung an das BSI. Für den Kontakt mit Behörden und mit speziellen Interessengruppen sowie für die Reaktion auf Vorfälle verweist er auf die DIN EN ISO/IEC 27002:2024, ohne Branchenhinweise zu ergänzen (Kap. 5.5, 5.6 und 5.24 bis 5.28). Öffentlichkeit und Presse kommen im Text nicht vor, Kunden nur im Wort „Kundendaten". Wer Auftraggeber, Bürgerinnen und Bürger oder Medien informiert, wenn Touren ausfallen oder eine Anlage steht, legt der B3S nicht selbst fest; das gehört in den eigenen Kommunikationsplan. Was das für die Branche bedeutet, ordnet die Seite zur Abfallbewirtschaftung ein.
Ein B3S ersetzt den Kommunikationsplan damit nicht. Welche Zielgruppe wann über welchen Kanal informiert wird, legt die Einrichtung selbst fest.
Rollen und Freigaben
Die Durchführungsverordnung verlangt für das Krisenmanagement Rollen und Verantwortlichkeiten einschließlich spezifischer Schritte (Anhang Nr. 4.3.2 Buchst. a DVO 2024/2690). Für die Kommunikation lassen sich daraus folgende Rollen ableiten, jeweils mit benannter Vertretung:
- Leitung des Krisenstabs: entscheidet über Eskalation, Kanalwechsel, Freigaben.
- Meldeverantwortliche Person: gibt die Meldungen an die gemeinsame Meldestelle ab und hält die Fristen nach.
- Kommunikationsrolle: formuliert interne und externe Mitteilungen; der BSI-Standard 200-4 empfiehlt, eine Person als Pressesprecherin oder Pressesprecher samt Vertretung namentlich zu benennen.
- Recht und Datenschutz: prüft Aussagen zu Haftung und personenbezogenen Daten.
- Technische Leitung: liefert den gesicherten technischen Sachstand.
Die Geschäftsleitung muss die Risikomanagementmaßnahmen umsetzen und ihre Umsetzung überwachen (§ 38 Abs. 1 BSIG). Rollen, Freigabewege und Sprachregelungen gibt sie deshalb vor dem Vorfall frei, damit der Krisenstab im Ernstfall keine Befugnisse klären muss.
Abstimmung mit der Meldung an das BSI
Die frühe Erstmeldung an das BSI ist spätestens 24 Stunden nach Kenntniserlangung fällig und muss angeben, ob ein Verdacht auf rechtswidrige oder böswillige Handlungen besteht; spätestens 72 Stunden nach Kenntniserlangung folgt die Meldung mit einer ersten Bewertung von Schweregrad und Auswirkungen (§ 32 Abs. 1 Nr. 1 und 2 BSIG). Externe Mitteilungen dürfen dieser Darstellung nicht widersprechen. Wer öffentlich von einer „technischen Störung" spricht, während die Erstmeldung einen Angriff nennt, muss das später erklären.
Drei Regeln halten die Kommunikation konsistent:
- Ein Faktenblatt. Kenntniszeitpunkt, betroffene Dienste, Erkenntnisse und offene Fragen stehen an einer Stelle; alle Texte zitieren daraus.
- Gesichertes von Vermutetem trennen. Die Meldung an das BSI ist auf Fortschreibung angelegt: Die zweite Meldung bestätigt oder aktualisiert die Erstmeldung. Externe Texte nennen ebenso keine Ursache, die die Forensik noch nicht belegt hat.
- Intern nicht später als extern. Der BSI-Standard 200-4 empfiehlt, dass Mitarbeitende mindestens dieselben Informationen zeitgleich oder früher erhalten als die Öffentlichkeit.
Das bedeutet, dass die Informationen aus der externen NuK-Kommunikation zeitgleich oder früher intern kommuniziert werden sollten. […] Gleichzeitig ist es empfehlenswert, Informationen, die auf keinen Fall nach außen kommuniziert werden dürfen, auch nicht intern an alle Mitarbeitenden zu kommunizieren.
Für die Unterrichtung nach § 35 Abs. 1, die auch auf der Internetseite erfolgen darf, ist eine vorbereitete Notfallseite sinnvoll (§ 35 Abs. 1 Satz 3 BSIG). Der BSI-Standard 200-4 nennt dafür die „Dark Site", eine alternative Notfall-Webseite. Sie muss auch erreichbar sein, wenn die eigenen Webserver betroffen sind.
Was als Nachweis taugt
Die Einhaltung der Maßnahmen nach § 30 Abs. 1 ist zu dokumentieren (§ 30 Abs. 1 Satz 3 BSIG). Für die Krisenkommunikation eignen sich als Nachweise:
- der freigegebene Kommunikationsplan mit Interessengruppen, Kanälen, Rollen und Vertretungen,
- die Kontaktliste mit Stand und Prüfdatum,
- Vorlagen für Belegschaft, Kunden und Presse,
- Übungsprotokolle, in denen der Out-of-Band-Kanal genutzt wurde,
- im Vorfall ein Protokoll, wer wann was an wen kommuniziert hat.
Für die von der Durchführungsverordnung erfassten Einrichtungen sind Protokoll und Test ausdrücklich geregelt: Die Tätigkeiten zur Reaktion auf Sicherheitsvorfälle sind zu protokollieren, und die Verfahren zur Reaktion sind in geplanten Zeitabständen zu testen (Anhang Nr. 3.5.4 und 3.5.5 DVO 2024/2690). Dass dabei der Out-of-Band-Kanal benutzt wird, schreibt die Verordnung nicht vor. Ein Übungsprotokoll, das ihn einschließt, belegt aber, dass die Notfallkommunikation nach § 30 Abs. 2 Nr. 10 BSIG funktioniert.
Nächste Schritte
Prüfen Sie zuerst eine Frage: Kann Ihr Krisenstab sich abstimmen, wenn E-Mail, Chat und Verzeichnisdienst als kompromittiert gelten? Wenn nicht, schließen Sie diese Lücke zuerst. Danach folgen Rollen, Vorlagen und eine Übung. Die Einbettung in Notfall- und Krisenmanagement beschreibt die Leistung Business Continuity Management, den Begriff das Glossar zum erheblichen Sicherheitsvorfall. Rechtliche Risiken einer konkreten Mitteilung klärt eine anwaltliche Beratung.