
Auf einen Blick
Das BSIG verpflichtet Zulieferer nicht unmittelbar, ihre NIS2-pflichtigen Kunden geben Anforderungen aber per Vertrag weiter. Ein ISO-27001-Zertifikat trägt davon einen Teil, wenn der Geltungsbereich die Leistung umfasst, die Erklärung zur Anwendbarkeit die relevanten Maßnahmen einschließt und die Vertragspflichten im ISMS erfasst sind. Kundenspezifische Zusagen zu Meldewegen, Prüfrechten, Schwachstellen, Unterauftragnehmern und Vertragsende ersetzt es nicht.
Die Vertragsanlage eines Kunden verweist auf § 30 BSIG, dazu kommt ein Sicherheitsfragebogen, und intern heißt es: Wir sind doch ISO-27001-zertifiziert. Dieser Beitrag klärt aus Sicht eines Zulieferers, der selbst nicht unter das BSIG fällt, welche Forderungen das Zertifikat abdeckt und wo es mehr braucht. Wie Kunden Lieferanten bewerten, beschreibt die Seite zum NIS2-Lieferantenfragebogen, ob Sie selbst betroffen sind, der Betroffenheitscheck.
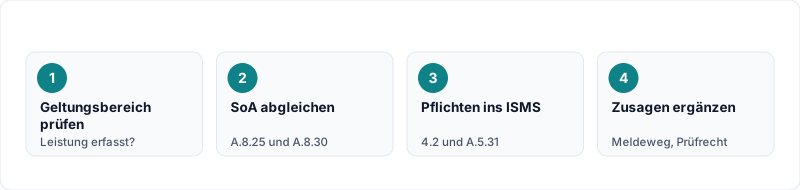
Abb. 1: Drei Prüfungen am Zertifikat, dann die Zusagen, die es nicht ersetzt.
Warum die Anforderungen bei Ihnen landen
Besonders wichtige und wichtige Einrichtungen müssen nach § 30 Abs. 2 Satz 2 Nr. 4 BSIG Maßnahmen zur Sicherheit der Lieferkette ergreifen, einschließlich der sicherheitsbezogenen Aspekte der Beziehungen zu ihren unmittelbaren Anbietern oder Diensteanbietern. Adressat ist der Kunde. Das BSI stellt klar: Das BSIG verpflichtet nicht jeden Zulieferer, der Kunde muss seine Zulieferer aber vertraglich binden.
Hierbei ist zu beachten, dass das BSIG nicht etwa alle Zulieferer oder Dienstleister indirekt verpflichtet […]. Besonders wichtige und wichtige Einrichtungen im Sinne des BSIG müssen zur Einhaltung ihrer eigenen Risikomanagementpflichten ihre Zulieferer zur Einhaltung entsprechender Sicherheitsanforderungen verpflichten.
Wie der Kunde Sie prüft, folgt aus seiner Pflicht. Die NIS-2-Richtlinie verlangt in Art. 21 Abs. 3, dass er die spezifischen Schwachstellen jedes unmittelbaren Anbieters sowie die Gesamtqualität der Produkte und der Cybersicherheitspraxis seiner Anbieter berücksichtigt, einschließlich der Sicherheit ihrer Entwicklungsprozesse. Hinzu kommt die Dokumentationspflicht aus § 30 Abs. 1 Satz 3 BSIG. Der Kunde braucht deshalb Belege, nicht nur ein Ja auf die Frage nach einem ISMS.
Managed Service Provider können selbst Einrichtungen sein; für sie hat die Durchführungsverordnung (EU) 2024/2690 nach § 30 Abs. 3 BSIG Vorrang. Dieser Beitrag betrifft Zulieferer ohne eigene BSIG-Pflichten.
Was in der Vertragsanlage stehen kann
Ein Vertragsmuster enthält das BSIG nicht. Eine konkrete amtliche Liste steht in der Durchführungsverordnung, die nur für bestimmte digitale Anbieter wie Cloud- und Rechenzentrumsdienste gilt (Art. 1 DVO 2024/2690). Andere Kunden bindet sie nicht, sie zeigt aber, was eine Vertragsanlage enthalten kann. Nach Anhang Nr. 5.1.4 sollen Verträge, soweit angemessen, festlegen:
- a) Cybersicherheitsanforderungen an Sie als Anbieter,
- b) Anforderungen an Sensibilisierung, Qualifikation und Schulung Ihrer Mitarbeitenden,
- c) Anforderungen an Zuverlässigkeitsüberprüfungen Ihrer Mitarbeitenden,
- d) die Pflicht, Sicherheitsvorfälle mit Risiko für die Systeme des Kunden unverzüglich zu melden,
- e) ein Prüfrecht oder das Recht auf Prüfberichte,
- f) die Pflicht, Schwachstellen mit Risiko für den Kunden zu beheben,
- g) Regeln zur Unterauftragsvergabe mit gleichwertigen Anforderungen an Unterauftragnehmer,
- h) Pflichten bei Vertragsende, etwa Abruf und Entsorgung der Informationen.
Was das Zertifikat belegt und was es offenlässt
Ein ISO-27001-Zertifikat bezieht sich auf ein Managementsystem, nicht auf ein Produkt oder einen Vertrag. Was es für einen Kunden aussagt, entscheidet sich an drei Stellen.
Geltungsbereich. Die Festlegung des Anwendungsbereichs regelt Abschnitt 4.3 der Norm (BSI-Zuordnungstabelle ISO 27001 und IT-Grundschutz, S. 2). Nach dem BSI bestimmen Organisationen ihn selbst und können ihn auf einzelne Geschäftsbereiche oder Standorte beschränken (BSI, ISO/IEC 27001 im Kontext NIS-2/BSIG). Für den Kunden zählt, ob Ihre Leistung für ihn mit Standort, Team, Systemen und Fernzugängen darin liegt. Ist nur die Verwaltung zertifiziert, nicht aber die Wartung beim Kunden, belegt es für diese Leistung wenig.
Erklärung zur Anwendbarkeit. Nach Abschnitt 6.1.3 d) der Norm wird in der Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) festgehalten, welche Maßnahmen aus Anhang A anwendbar sind (Bundesnetzagentur, Erläuterung zur ISO/IEC 27002, S. 3). Für Software- und Komponentenlieferanten zählen vor allem die Maßnahmen zu den Entwicklungsprozessen, die der Kunde nach Art. 21 Abs. 3 der Richtlinie berücksichtigen soll: A.8.25 (Lebenszyklus einer sicheren Entwicklung) und A.8.30 (ausgegliederte Entwicklung). Ist eine davon ausgeschlossen, fehlt genau der Beleg, den der Kunde braucht. Legen Sie dem Zertifikat deshalb einen Auszug der SoA mit den relevanten Zeilen bei.
Risikobehandlung. Ihr ISMS bewertet Ihre Risiken nach Ihren Kriterien. Die Norm lässt neben der Reduktion auch Risikoakzeptanz und -transfer zu, während nach dem BSIG ein pauschaler Transfer oder eine generelle Akzeptanz ausgeschlossen ist (BSI). Ein von Ihnen akzeptiertes Risiko, das die Leistung für einen NIS2-Kunden berührt, kann für ihn eine Lücke sein.
Auf die Blickrichtung kommt es auch bei den Lieferkettenmaßnahmen an. Das BSI ordnet der Lieferkettenpflicht in einem ausdrücklich informativen Mapping A.5.19 bis A.5.22 und A.8.30 zu (BSI). Sie beschreiben, wie eine Organisation ihre eigenen Lieferanten steuert, bei Ihnen also Ihre Unterauftragnehmer und damit Punkt g). Die BSI-Zuordnungstabelle verknüpft A.5.20 zudem mit dem Baustein OPS.3.2 „Anbieten von Outsourcing“, etwa mit der Weitergabe vertraglicher Bestimmungen an Sub-Dienstleistende (S. 10 und 30).
Für Kundenanforderungen hat die Norm eigene Ansatzpunkte: Abschnitt 4.2 (Erfordernisse und Erwartungen interessierter Parteien) und die Maßnahme A.5.31 (rechtliche, gesetzliche, regulatorische und vertragliche Anforderungen). Erst wenn die NIS2-Vertragspflichten Ihrer Kunden dort erfasst sind, gehören sie zum zertifizierten Managementsystem.
Wo das Zertifikat nicht reicht
Die Tabelle ordnet die Vertragspunkte den Maßnahmen zu, an die Ihr ISMS anknüpfen kann (Nummern und Titel nach der BSI-Zuordnungstabelle). Die Titel sind teils verkürzt. Rechts steht, was zusätzlich zu vereinbaren oder zu belegen ist.
| Vertragspunkt | Anknüpfung im ISMS | Zusätzlich nötig |
|---|---|---|
| a) Sicherheitsanforderungen | Geltungsbereich, SoA | Abgleich mit der SoA, Abweichungen offen benennen |
| b) Schulung, Qualifikation | A.6.3 Informationssicherheitsbewusstsein, -ausbildung und -schulung | Nachweise für das eingesetzte Personal |
| c) Zuverlässigkeitsüberprüfung | A.6.1 Sicherheitsüberprüfung | Umfang mit dem Kunden abstimmen |
| d) Vorfallmeldung | A.5.24 bis A.5.26 zu Informationssicherheitsvorfällen | Auslöser, Frist, Meldeweg, Mindestinhalt |
| e) Prüfrecht, Prüfberichte | A.5.35 Unabhängige Überprüfung der Informationssicherheit | Welche Berichte vertraulich herausgehen, Ablauf eines Kundenaudits |
| f) Schwachstellen | A.8.8 Handhabung von technischen Schwachstellen | Behebungsfristen je Kritikalität, Information des Kunden |
| g) Unterauftragnehmer | A.5.19 bis A.5.22 | Liste der Unterauftragnehmer, Weitergabe der Pflichten |
| h) Vertragsende | A.8.10 Löschung von Informationen | Rückgabe, Löschung und Entzug der Zugänge mit Bestätigung |
Der heikelste Punkt ist d). Ihr Kunde muss einen erheblichen Sicherheitsvorfall spätestens 24 Stunden nach Kenntniserlangung erstmelden und innerhalb von 72 Stunden eine Meldung mit erster Bewertung abgeben (§ 32 Abs. 1 Nr. 1 und 2 BSIG). Ob ein Vorfall bei Ihnen für ihn erheblich ist, kann er erst beurteilen, wenn er davon weiß. Gesetzliche Meldepflichten enthält die Norm nach dem BSI nicht; als typische Ergänzung nennt es formale Meldeprozesse mit Fristen (BSI). Legen Sie deshalb fest, was eine Meldung auslöst, an wen sie über welchen Kanal geht und was sie mindestens enthält. Die Meldestufen erläutert die Seite zur NIS2-Meldepflicht.
Ein zweiter Punkt betrifft Produkte. Liefern Sie Software, Steuerungen oder Komponenten, soll der Kunde nach Art. 21 Abs. 3 der NIS-2-Richtlinie die Gesamtqualität der Produkte und die Sicherheit Ihrer Entwicklungsprozesse berücksichtigen. Ein ISMS-Zertifikat kann über A.8.25 die Entwicklungsprozesse abdecken, wenn sie im Geltungsbereich liegen. Die Sicherheitseigenschaften des ausgelieferten Produkts bewertet es nicht. Für Produkte mit digitalen Elementen kommt der Cyber Resilience Act hinzu, siehe CRA-Konformitätsbewertung.
Ein Nachweispaket statt Einzelantworten
Die ENISA nennt in ihrem Leitfaden zur Durchführungsverordnung branchenübliche Sicherheitszertifizierungen als einen Beleg für die Cybersicherheitspraxis eines Anbieters, neben Bewertungsberichten und Fragebögen (ENISA, Technical Implementation Guidance, S. 68). Für Integrität, Verfügbarkeit und Vertraulichkeit der Dienste ihrer Lieferanten bleibt die Einrichtung voll verantwortlich (S. 69, Fn. 43).
Ein Nachweispaket für alle NIS2-Kunden umfasst:
- das gültige Zertifikat mit dem Wortlaut des Geltungsbereichs,
- einen Auszug der SoA für die Maßnahmen, die den Kunden betreffen,
- eine Zuordnung der Vertragspunkte a) bis h) zu Maßnahmen und Nachweisen wie in der Tabelle,
- Standardzusagen zu Vorfallmeldung, Schwachstellenbehebung, Unterauftragnehmern und Vertragsende,
- eine Regel, welche Auditberichte Sie unter Vertraulichkeit herausgeben.
So beantworten Sie Fragebögen widerspruchsfrei aus einer Quelle. Den Aufbau eines Antwortkatalogs beschreibt die Leistung Lieferkettensicherheit.
Typische Fehler
- Zertifikat ohne Geltungsbereich verschicken. Das Logo zeigt nicht, ob die Leistung erfasst ist.
- Ausschlüsse in der SoA nicht abgleichen. Wer Software liefert und A.8.25 ausgeschlossen hat, kann die Frage nach sicherer Entwicklung nicht mit dem Zertifikat beantworten.
- Fristen zusagen, die der eigene Bereitschaftsprozess nicht hält. Das ist ein Vertragsrisiko.
- Kundenpflichten unterschreiben, ohne sie ins ISMS aufzunehmen. Dann prüft sie niemand, bis der Kunde fragt.
- Jedem Kunden etwas anderes zusagen. Ohne Verzeichnis der Zusagen ist im Vorfall unklar, wer wann zu informieren ist.
Nächste Schritte
- Legen Sie Geltungsbereich und SoA neben die Vertragsanlage Ihres wichtigsten NIS2-Kunden und markieren Sie, was das Zertifikat nicht abdeckt.
- Nehmen Sie die übernommenen Vertragspflichten als Anforderungen in Ihr ISMS auf.
- Formulieren Sie Standardzusagen, die Ihr Betrieb tatsächlich einhält.
- Erweitern Sie den Geltungsbereich, wo eine Leistung für NIS2-Kunden außerhalb liegt.
Den Unterschied aus Sicht einer regulierten Einrichtung zeigt der Vergleich NIS2 und ISO 27001. Ob eine Vertragsklausel tragbar ist, klärt im Zweifel eine anwaltliche Beratung.