
Auf einen Blick
Ab dem 11. Dezember 2027 braucht jedes neu in Verkehr gebrachte Produkt mit digitalen Elementen eine Konformitätsbewertung, eine technische Dokumentation, eine EU-Konformitätserklärung und die CE-Kennzeichnung. Welches Verfahren zulässig ist, entscheidet die Kernfunktion des Produkts: Für Standardprodukte reicht die interne Kontrolle nach Modul A. Für wichtige Produkte der Klasse II, etwa Firewalls und Hypervisoren, führt kein Weg an einer notifizierten Stelle oder einem Zertifizierungsschema vorbei. Klasse I darf nur dann selbst bewerten, wenn harmonisierte Normen oder gleichwertige Grundlagen vollständig angewandt sind. NIS2-Einrichtungen können die Erklärung im Einkauf als Prüfstein nutzen.
Seit September 2026 gilt die Meldepflicht des Cyber Resilience Act. Der größere Aufwand kommt danach: Nach Art. 71 Abs. 2 der Verordnung (EU) 2024/2847 gilt der Rest der Verordnung ab dem 11. Dezember 2027, und damit die Pflicht, vor dem Inverkehrbringen die Konformität jedes Produkts nachzuweisen. Die Vorschriften über die notifizierten Stellen, also Kapitel IV mit den Artikeln 35 bis 51, gelten bereits seit dem 11. Juni 2026.
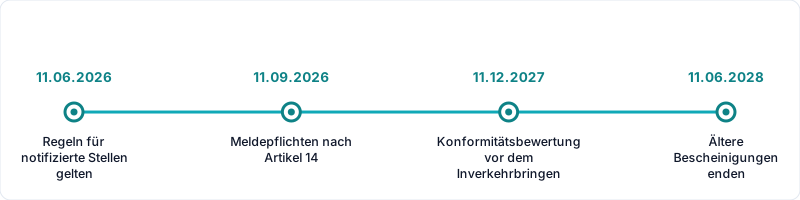
Abb. 1: Kapitel IV gilt vor der Konformitätspflicht, ältere Baumusterbescheinigungen laufen danach aus.
Hersteller müssen bis dahin klären: Welche Kategorie, welches Verfahren, welche Unterlagen?
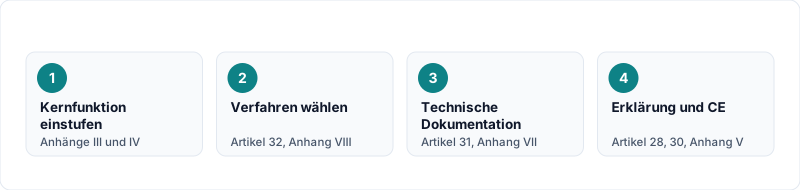
Abb. 2: Erst einstufen, dann das zulässige Verfahren wählen, dann nachweisen und erklären.
Schritt 1: Die Kernfunktion bestimmt die Kategorie
Der CRA unterscheidet Standardprodukte, wichtige Produkte nach Anhang III (Klasse I und II) und kritische Produkte nach Anhang IV. Maßgeblich ist die Kernfunktion, nicht was ein Produkt nebenbei kann:
Die Integration eines Produkts mit digitalen Elementen, das die Kernfunktionen einer in Anhang III aufgeführten Produktkategorie aufweist, führt für sich genommen nicht dazu, dass das Produkt, in das es integriert ist, den Konformitätsbewertungsverfahren gemäß Artikel 32 Absätze 2 und 3 unterliegt.
Seit Dezember 2025 liegt mit der Durchführungsverordnung (EU) 2025/2392 die technische Beschreibung jeder Kategorie vor. Die Erwägungsgründe zeigen die Abgrenzung: Ein eingebetteter Browser macht eine Nachrichten-App nicht zum wichtigen Produkt. Ein Betriebssystem bleibt ein Betriebssystem, auch wenn es einen Rechner mitbringt, und ein Router mit Firewall-Funktion bleibt ein Router. Eine SOAR-Software, die Daten sammelt und auswertet, ist in der Regel kein SIEM, weil ihre Kernfunktion eine andere ist.
Halten Sie die Einstufung deshalb schriftlich fest: Kategorie, Textstelle der Durchführungsverordnung und Begründung, warum die Kernfunktion passt oder nicht.
Zur Orientierung einige Einträge aus Anhang III: In Klasse I stehen unter anderem Identitätsmanagementsysteme und Software für privilegierte Zugänge, Passwort-Manager, VPN-Produkte, Netzmanagementsysteme, SIEM, Betriebssysteme sowie Router, Modems und Switches. Klasse II umfasst Hypervisoren und Container-Runtimes, Firewalls, Intrusion-Detection- und Intrusion-Prevention-Systeme sowie manipulationssichere Mikroprozessoren und Mikrocontroller. Anhang IV nennt Hardwaregeräte mit Sicherheitsboxen, Smart-Meter-Gateways und Chipkarten einschließlich Sicherheitselementen.
Schritt 2: Welches Verfahren für welche Kategorie zulässig ist
Artikel 32 ordnet jeder Stufe die zulässigen Verfahren zu. Die Module sind in Anhang VIII beschrieben: Modul A ist die interne Kontrolle durch den Hersteller. Bei Modul B prüft eine notifizierte Stelle Konzeption und Schwachstellenbehandlung und stellt eine EU-Baumusterprüfbescheinigung aus, Modul C sichert die Fertigung. Modul H ist eine umfassende Qualitätssicherung, ebenfalls mit notifizierter Stelle.
| Kategorie | Zulässige Verfahren | Fundstelle |
|---|---|---|
| Standardprodukt | Modul A, Modul B + C, Modul H oder ein europäisches Zertifizierungsschema | Art. 32 Abs. 1 |
| Wichtig, Klasse I | Modul A nur bei vollständiger Anwendung harmonisierter Normen, gemeinsamer Spezifikationen oder einer Zertifizierung mindestens der Stufe „mittel“, sonst Modul B + C oder Modul H | Art. 32 Abs. 2 |
| Wichtig, Klasse II | Modul B + C, Modul H oder ein Zertifizierungsschema mindestens der Stufe „mittel“; Modul A ist nicht vorgesehen | Art. 32 Abs. 3 |
| Kritisch, Anhang IV | europäisches Cybersicherheitszertifikat, soweit ein delegierter Rechtsakt nach Art. 8 Abs. 1 es vorschreibt, sonst die Verfahren der Klasse II | Art. 32 Abs. 4, Art. 8 Abs. 1 |
Der Engpass bei Klasse I liegt im Nebensatz von Absatz 2: Sind die harmonisierten Normen nicht vorhanden oder nur teilweise angewandt, ist die Selbstbewertung versperrt. Ob für Ihre Produktkategorie Normen mit Fundstelle im Amtsblatt vorliegen, prüfen Sie zum Zeitpunkt der Bewertung.
Für freie und quelloffene Software in Anhang III erlaubt Art. 32 Abs. 5 jedes Verfahren aus Absatz 1, sofern die technische Dokumentation beim Inverkehrbringen veröffentlicht wird.
Schritt 3: Die technische Dokumentation trägt den Nachweis
Die Substanz steht in der technischen Dokumentation nach Art. 31 und Anhang VII. Sie entsteht vor dem Inverkehrbringen und wird mindestens während des Unterstützungszeitraums aktualisiert. Mindestinhalt:
- allgemeine Produktbeschreibung mit Zweckbestimmung und den sicherheitsrelevanten Softwareversionen
- Beschreibung von Konzeption, Entwicklung und Herstellung, einschließlich Systemarchitektur
- Verfahren zur Behandlung von Schwachstellen mit Software-Stückliste, Konzept für die koordinierte Offenlegung, Kontaktadresse für Meldungen und sicherer Verteilung von Updates
- die Bewertung der Cybersicherheitsrisiken nach Art. 13
- die Informationen, auf die sich die Festlegung des Unterstützungszeitraums stützt
- angewandte Normen, Spezifikationen oder Zertifizierungen, andernfalls die Beschreibung der eigenen Lösungen
- Berichte über Tests und Prüfungen gegen Anhang I Teil I und Teil II
- ein Exemplar der EU-Konformitätserklärung
Zwei Punkte verlangt der Wortlaut ausdrücklich. Erstens fordert Art. 13 Abs. 4 eine klare Begründung, wenn eine grundlegende Anforderung nicht anwendbar ist. Zweitens ist die Risikobewertung produktbezogen: Sie muss Zweckbestimmung, vorhersehbare Verwendung, Betriebsumgebung und voraussichtliche Nutzungsdauer berücksichtigen (Art. 13 Abs. 3). Eine allgemeine ISMS-Risikoanalyse des Unternehmens ersetzt das nicht.
Die SBOM gehört in die Dokumentation, muss aber nicht veröffentlicht werden; die Marktüberwachungsbehörde kann sie anfordern (Anhang VII Nr. 8). Wie man sie aufbaut, beschreibt der Beitrag zur SBOM-Pflicht im CRA.
Die Prüffrage lautet: Lässt sich jede Anforderung aus Anhang I einem Nachweis zuordnen, einem Testbericht, einer Architekturentscheidung oder einer begründeten Nichtanwendbarkeit, und zwar für die Version, die tatsächlich ausgeliefert wird?
Schritt 4: Erklärung und Kennzeichnung
Mit der EU-Konformitätserklärung übernimmt der Hersteller nach Art. 28 Abs. 4 die Verantwortung für die Konformität. Ihr Inhalt folgt dem Muster in Anhang V: eindeutige Produktidentifikation, Hersteller, angewandte Normen oder Zertifizierungen und gegebenenfalls Name und Kennnummer der notifizierten Stelle samt Beschreibung des Verfahrens und Nummer der Bescheinigung. Fällt das Produkt unter weitere Rechtsakte, die eine Konformitätserklärung verlangen, wird eine einzige Erklärung für alle ausgestellt (Art. 28 Abs. 3).
Dem Produkt liegt die vollständige oder eine vereinfachte Erklärung bei; die vereinfachte muss die Internetadresse der vollständigen nennen (Art. 13 Abs. 20). Bei Software sitzt die CE-Kennzeichnung auf der Erklärung oder auf der begleitenden Website (Art. 30 Abs. 1). Die Kennnummer einer notifizierten Stelle steht nur dann hinter dem CE-Zeichen, wenn sie an einem Verfahren nach Modul H beteiligt war (Art. 30 Abs. 4). Dokumentation und Erklärung sind nach Art. 13 Abs. 13 mindestens zehn Jahre oder für die Dauer des Unterstützungszeitraums aufzubewahren, je nachdem, was länger ist.
Bestandsprodukte und Altbescheinigungen
Was vor dem 11. Dezember 2027 in Verkehr gebracht wurde, fällt nach Art. 69 Abs. 2 nur dann unter die Anforderungen, wenn es danach wesentlich geändert wird. Eine wesentliche Änderung wirkt sich nach Art. 3 Nr. 30 auf die Konformität mit Anhang I Teil I aus oder ändert den bestimmungsgemäßen Zweck. Ob ein Update diese Schwelle überschreitet, bewerten Sie im Änderungsprozess und halten es fest. Die Meldepflicht nach Artikel 14 gilt für Bestandsprodukte ohnehin (Art. 69 Abs. 3), Einzelheiten im Beitrag zu den CRA-Meldepflichten. EU-Baumusterprüfbescheinigungen, die nach anderen Harmonisierungsrechtsvorschriften für Cybersicherheitsanforderungen erteilt wurden, bleiben nach Art. 69 Abs. 1 grundsätzlich bis zum 11. Juni 2028 gültig.
Was NIS2-Einrichtungen als Käufer davon haben
Für Einrichtungen unter dem BSIG ist der CRA ein Werkzeug. § 30 Abs. 2 Nr. 4 und Nr. 5 BSIG verlangen Maßnahmen zur Sicherheit der Lieferkette und Sicherheitsmaßnahmen beim Erwerb von IT-Systemen und Komponenten. Ab Dezember 2027 gibt es dafür einen prüfbaren Anknüpfungspunkt:
- Erklärung anfordern. Lassen Sie sich für neu beschaffte Produkte Konformitätserklärung und Unterstützungszeitraum nennen.
- Verfahren gegen Kategorie prüfen. Ein Produkt mit der Kernfunktion Firewall oder Hypervisor gehört zu Klasse II. Eine Erklärung, die nur auf interner Kontrolle nach Modul A beruht, passt dazu nicht. Dann fehlt die notifizierte Stelle, und das ist eine Frage an den Lieferanten.
- Grenzen kennen. Die Erklärung belegt das Produkt, nicht den sicheren Betrieb. Härtung, Segmentierung und Zugriffskontrolle bleiben Ihre Aufgabe.
Eine Pflicht zu zertifizierten Produkten entsteht für NIS2-Einrichtungen nach § 30 Abs. 6 BSIG nur, soweit eine Rechtsverordnung nach § 56 Abs. 3 BSIG bestimmte Produkte festlegt. Wie Sie solche Anforderungen in Verträge und Fragebögen übersetzen, beschreibt die Seite zur Lieferkettensicherheit.
Sanktionen
Die Mitgliedstaaten legen die Sanktionen fest, die Verordnung die Obergrenzen. Verstöße gegen Anhang I oder gegen die Pflichten aus Artikel 13 und 14 können nach Art. 64 Abs. 2 mit bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden, je nachdem, welcher Betrag höher ist. Für Verstöße unter anderem gegen die Artikel 28, 30, 31 und 32, also Erklärung, Kennzeichnung, Dokumentation und Verfahren, gelten nach Art. 64 Abs. 3 bis zu 10 Millionen Euro oder 2 Prozent.
Nächste Schritte
Beginnen Sie mit der Produktliste, nicht mit der Dokumentation. Stufen Sie jedes Produkt anhand der Durchführungsverordnung (EU) 2025/2392 ein und halten Sie die Begründung fest. Wo eine notifizierte Stelle nötig ist, planen Sie sie früh ein, denn ihre Prüfung liegt vor dem Inverkehrbringen. Bauen Sie die technische Dokumentation als Anforderungsmatrix gegen Anhang I auf, mit einem Nachweis je Zeile. Wie der Stand der Technik dabei belegt wird, zeigt der Beitrag zum Stand der Technik nach § 30 BSIG.