Auf einen Blick
NIS2 ist kein IT-Projekt — es ist ein Organisationsprojekt mit IT-Komponenten. Das NIS2UmsuCG fordert ausdrücklich organisatorische und technische Maßnahmen, in dieser Reihenfolge. Von rund 30.000 betroffenen Unternehmen in Deutschland (Schätzung der Bundesregierung) haben 25 % noch nicht begonnen. Die drei Säulen einer tragfähigen Compliance-Strategie sind Governance (GL-Haftung §38, ISMS, Risikomanagement), Technik (SIEM/SOC, EDR, MFA) und Organisation (Schulungen, BCM, Lieferantenmanagement, 3-stufige Meldeprozesse). Ein ISMS nach ISO 27001 deckt bereits grob geschätzt 70–80 % der NIS2-Anforderungen ab — wer es als Fundament nutzt, spart erheblichen Umsetzungsaufwand.
NIS2 als reines IT-Projekt zu behandeln ist der häufigste und kostspieligste Fehler, den betroffene Unternehmen machen. Das NIS2UmsuCG fordert sowohl organisatorische als auch technische Maßnahmen — und die Reihenfolge ist kein Zufall. Ohne funktionierende Governance sind technische Lösungen wirkungslos; ohne klare Prozesse bleibt jedes SIEM ein teures Reporting-Tool ohne Konsequenzen.
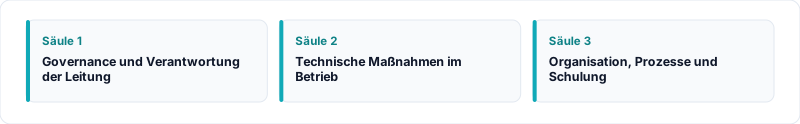
Abb. 1: Die drei Säulen: NIS2 ist keine reine IT-Aufgabe.
Der häufigste Fehler: Delegation an die IT-Abteilung
Unternehmen delegieren NIS2 an die IT und erwarten, dass neue Tools und Technologien das Problem lösen. Doch §38 BSIG macht unmissverständlich klar: Die Geschäftsleitung selbst muss Risikomanagement-Maßnahmen persönlich billigen und deren Umsetzung überwachen. Diese Pflicht ist nicht delegierbar — auch nicht an den CISO. Was sich sehr wohl auslagern lässt, ist die operative Rolle darunter: ein externer Informationssicherheitsbeauftragter übernimmt die laufende Steuerung, ohne der Geschäftsleitung ihre Verantwortung abzunehmen.
Was schiefgeht, wenn NIS2 nur als IT-Projekt behandelt wird
- IT-Abteilungen können Governance-Anforderungen strukturell nicht allein erfüllen
- Klare Rollen, Verantwortlichkeiten und Eskalationspfade fehlen
- Meldeprozesse nach §32 (24h/72h/1 Monat) erfordern Koordination zwischen HR, Recht und IT — kein reines IT-Thema
- Dokumentation und Nachvollziehbarkeit für Audits durch das BSI werden systematisch unterschätzt
- Technische Lösungen bleiben ohne strategische Einbettung wirkungslos
Die 135 Anforderungen der BSI-KdA v1.2 (Kopie) verteilen sich auf 13 Bereiche — vom ISMS bis zur Angriffserkennung. Sie betreffen alle Unternehmensfunktionen. Kein IT-Budget der Welt ersetzt fehlende Governance-Strukturen.
Die drei Säulen der NIS2-Compliance
1. Governance
Governance ist das Fundament — ohne sie sind Technik und Organisation wirkungslos. Konkret umfasst das:
- GL-Haftung nach §38: Persönliche Billigung und Überwachung der Risikomanagement-Maßnahmen durch die Geschäftsleitung
- ISMS als strukturelles Fundament: Rollen, Prozesse, Risikobewertung und Wirksamkeitsmessung nach ISO 27001
- Risikomanagement und Schutzbedarfsfeststellung: Systematische Bewertung aller Unternehmenswerte
- Regelmäßige Wirksamkeitsmessung: Nachweise für Audits und Prüfungen, nicht nur einmalige Dokumentation
2. Technik
Die technische Schicht baut auf funktionierender Governance auf. Kernelemente gemäß §30 BSIG:
- SIEM/SOC/MDR für Angriffserkennung (SzA) — explizite BSI-Anforderung in KdA Nr. 101–135
- EDR und Zero-Trust-Architektur für Endpunkt- und Netzwerksicherheit
- Identity & Access Management (IAM) mit MFA nach §30 Abs. 2 Nr. 10
- Vulnerability Management, Backup-Konzepte und Netzwerksegmentierung
3. Organisation
Die dritte Säule verbindet Governance und Technik im täglichen Betrieb:
- Schulungen und Awareness: GL-Schulungspflicht nach §38 Abs. 3 (regelmäßig, ohne feste Stundenzahl, siehe Leitfaden)
- Business Continuity Management (BCM): Notfallpläne und Krisenkommunikation
- Lieferantenmanagement nach §30 Abs. 2 Nr. 4: Sicherheitsanforderungen vertraglich an die Lieferkette weitergeben
- Dreistufige Meldeprozesse: 24h-Frühwarnung, 72h-Aktualisierung, 1-Monat-Abschlussbericht an das BSI
ISMS: Das strukturelle Fundament
Ein Information Security Management System nach ISO 27001 gibt Antworten auf die vier Kernfragen jeder NIS2-Compliance:
- Wer ist wofür verantwortlich?
- Wie werden Risiken bewertet und behandelt?
- Was passiert bei einem Sicherheitsvorfall?
- Wie wird die Wirksamkeit gemessen und dokumentiert?
ISO 27001 deckt bereits grob geschätzt 70–80 % der NIS2-Anforderungen ab — insbesondere Risikomanagement, Asset Management, Zugangskontrolle, Kryptographie, Lieferantenmanagement, Incident Management und BCM. Wer ein funktionierendes ISMS betreibt, muss nur noch die NIS2-spezifischen Erweiterungen ergänzen: BSI-Registrierung nach §33, 3-stufige Meldepflicht und GL-Schulungspflicht. Den genauen Aufbau eines ISMS als NIS2-Fundament erklärt unser Artikel ISMS: Das Fundament Ihrer NIS2-Compliance.
Markt-Zahlen: Wo stehen deutsche Unternehmen?
- rund 30.000 Unternehmen in Deutschland sind nach Schätzung der Bundesregierung, BT-Drs. 21/1501, S. 110 von NIS2 betroffen — bisher waren rund 6.000 KRITIS-Betreiber und Unternehmen im besonderen öffentlichen Interesse registriert (ebenda, S. 113)
- 25 % der Unternehmen haben noch nicht begonnen oder stehen ganz am Anfang
- 135 KdA-Anforderungen (KdA v1.2) bieten einen konkreten, nicht verbindlichen Prüfmaßstab
- 70–80 % (grobe Schätzung) der NIS2-Anforderungen werden durch ISO 27001 abgedeckt
Diese Zahlen machen deutlich: Wer jetzt strukturiert beginnt, hat noch einen konkreten Wettbewerbsvorteil — sowohl bei der Compliance als auch bei der Positionierung gegenüber NIS2-pflichtigen Auftraggebern, die Lieferantensicherheit vertraglich einfordern.
Der richtige Ansatz: Fünf Schritte zur integrierten Compliance
- Betroffenheit prüfen — sauber analysieren statt raten; Konzernklausel nicht vergessen
- ISMS als Fundament aufbauen — Rollen, Prozesse, Governance zuerst
- Technische Maßnahmen strategisch einbetten — nicht isoliert als IT-Tickets, sondern in den Governance-Rahmen integriert
- Dokumentation von Anfang an — jede Maßnahme nachvollziehbar dokumentieren, damit sie im Audit nachweisbar ist
- Kontinuierlich verbessern — NIS2 ist kein einmaliges Projekt, sondern ein laufender Prozess mit regelmäßigen Wirksamkeitsmessungen
Der effizienteste Einstieg ist eine strukturierte Gap-Analyse in 5 Schritten, die den aktuellen Stand gegen die 135 KdA-Anforderungen abgleicht und einen priorisierten Maßnahmenkatalog nach P0–P3 liefert.
Fazit: NIS2 ist Chefsache — nicht IT-Sache
NIS2-Compliance ist ein Organisationsprojekt mit IT-Komponenten — nicht umgekehrt. Der Schlüssel liegt in einem integrierten Ansatz, der Governance, Technik und Organisation gleichermaßen berücksichtigt und unter GL-Verantwortung koordiniert. Wer jetzt mit einer strukturierten ISMS-Implementierung beginnt, schafft das Fundament für alle weiteren Compliance-Maßnahmen — und reduziert den Gesamtaufwand erheblich gegenüber einem nachträglichen Flickenteppich technischer Einzelmaßnahmen.
Stand: März 2026. Für eine individuelle Einordnung empfehlen wir eine Beratung durch Fachexperten.