
Auf einen Blick
§ 30 Abs. 2 Satz 2 Nr. 3 BSIG verlangt Aufrechterhaltung des Betriebs und Krisenmanagement, ohne ein BCMS zu nennen. Getrennt betrieben, erheben ISMS und BCMS dieselben Prozesse zweimal, bewerten Risiken auf zwei Skalen und berichten der Geschäftsleitung doppelt. Durchführungsverordnung (EU) 2024/2690 und BSI-Standard 200-4 zeigen fünf Schnittstellen: Risikoregister, Schutzbedarf und BIA, Sicherheit im Notbetrieb, Übungen, Managementbewertung.
Das ISMS führt ein Risikoregister, das Notfallmanagement eine Business-Impact-Analyse (BIA), und die Geschäftsleitung bekommt zwei Berichte. Unter NIS2 ist das ein Problem, weil sie nach § 38 Abs. 1 BSIG die Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen muss. Dieser Beitrag zeigt, über welche Schnittstellen ein ISMS nach ISO 27001 und ein BCMS nach BSI-Standard 200-4 oder ISO 22301 einen Steuerungsrahmen bilden. Den Aufbau eines ISMS beschreibt der Beitrag ISMS als Fundament der NIS2-Compliance, den eines BCMS die Leistung Business Continuity Management.
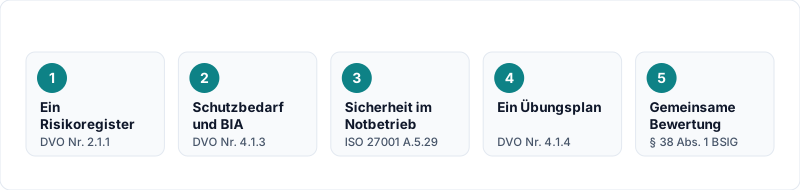
Abb. 1: Aus zwei Managementsystemen wird ein Steuerungsrahmen für § 30 und § 38 BSIG.
Was § 30 BSIG verlangt und wo die Verordnung genauer wird
Nach § 30 Abs. 2 Satz 2 Nr. 3 BSIG umfassen die Maßnahmen zumindest die „Aufrechterhaltung des Betriebs, wie Backup-Management und Wiederherstellung nach einem Notfall, und Krisenmanagement“. Ein Managementsystem schreibt das Gesetz nicht vor, das BSI empfiehlt aber ein BCMS:
Das Gesetz spricht zwar nicht explizit von Business Continuity Management (BCM), verlangt aber Maßnahmen, die wesentliche Elemente des BCM bzw. eines BCMS (Business Continuity Management System) darstellen.
Wie die Bausteine zusammenhängen, regelt die Durchführungsverordnung (EU) 2024/2690. Sie gilt nur für die in § 30 Abs. 3 BSIG genannten digitalen Anbieter wie Cloud-Computing-Dienstleister und Managed Service Provider. Für andere Einrichtungen ist sie nicht verbindlich, das BSI nutzt sie aber selbst als Referenz für die BCM-Anforderungen. Ihr Anhang verknüpft:
| Verknüpfung | Anhang |
|---|---|
| Der Notfallplan beruht auf den Ergebnissen der Risikobewertung. | Nr. 4.1.2 |
| Eine Analyse der betrieblichen Auswirkungen (BIA) bestimmt die Kontinuitätsanforderungen an die Systeme. | Nr. 4.1.3 |
| Die Auswahl der Risikobehandlung berücksichtigt die BIA und die Klassifizierung der Anlagen und Werte. | Nr. 2.1.3 |
| Die Verfügbarkeitsanforderungen der Anlagen und Werte werden an die Ziele des Notfallplans angepasst. | Nr. 12.1.2 |
| Sicherungspläne bauen auf Risikobewertung und Betriebskontinuitätsplan auf. | Nr. 4.2.2 |
| Das Konzept zur Bewältigung von Sicherheitsvorfällen steht im Einklang mit dem Notfallplan. | Nr. 3.1.2 |
In ISO 27001 knüpft § 30 Abs. 2 Satz 2 Nr. 3 nach dem informativen BSI-Mapping vor allem an A.5.29 (Informationssicherheit bei Störungen), A.5.30 (IKT-Bereitschaft für Business Continuity), A.8.13 (Sicherung von Information) und A.8.14 (Redundanz von informationsverarbeitenden Einrichtungen) an (BSI, ISO/IEC 27001 im Kontext NIS-2/BSIG; Titel nach der BSI-Zuordnungstabelle, S. 12 und 24 f.).
Gleiche Daten, verschiedene Fragen
Der BSI-Standard 200-4 setzt kein ISMS voraus, nennt es aber als Unterstützung; seine Stufe Standard-BCMS ist konform zu ISO 22301:2019 (BSI-Standard 200-4, S. 16). Zur Abgrenzung heißt es dort:
[…] kann das BCMS nicht als isoliertes, unabhängiges Managementsystem betrachtet werden. Vielmehr bestehen wechselseitige Abhängigkeiten zu angrenzenden Themenfeldern und Organisationseinheiten. Werden die Schnittstellen frühzeitig identifiziert, so können die Qualität der Arbeitsergebnisse verbessert und doppelte Arbeiten vermieden werden.
Die Fragen bleiben verschieden: Ein ISMS sichert den Normalbetrieb für alle drei Schutzziele, ein BCMS begrenzt das Ausmaß eines eingetretenen Schadensereignisses (BSI-Standard 200-4, Kap. 2.4.1, S. 33). Der Standard zeigt das an einer ERP-Anwendung: Die Schutzbedarfsanalyse führt zu 99,9 % Jahresverfügbarkeit, bis zu 8,76 Stunden Ausfall im Jahr in Summe. Die BIA ergibt, dass der Prozess höchstens 6 Stunden ausfallen darf und die Anwendung deshalb nach 4 Stunden wieder laufen muss (S. 34 f.). Die BIA verschärft den Wert aus dem ISMS, und beide gehören als getrennte Felder an denselben Inventareintrag.
Schnittstelle 1: ein Risikoregister
ISMS und BCM können dieselben Gefährdungen und Methoden nutzen; ein integrierter Risikobehandlungsplan spart nach dem Standard Ressourcen (BSI-Standard 200-4, S. 32). Eine eigene BCM-Risikoeinschätzung kann entfallen, wenn die vorhandene Analyse die zeitkritischen Ressourcen abdeckt und zu den Ressourcenclustern der BIA passt (S. 202). Die BCM-Risikoanalyse betrachtet nur Gefährdungen der Verfügbarkeit (S. 203), obwohl ein Integritätsverlust wie ein Ausfall wirken kann (S. 32). Diese Lücke schließt ein gemeinsames Register.
Die Restrisiken akzeptieren nach Nr. 2.1.1 der Durchführungsverordnung die Leitungsorgane oder befugte, rechenschaftspflichtige Personen, sofern an die Leitungsorgane berichtet wird. Eine pauschale Risikoakzeptanz ist nach dem BSI unter dem BSIG ausgeschlossen (BSI). Ein Register mit einer Skala, einem Eigentümer je Risiko und dem Kennzeichen „zeitkritische Ressource“ macht beides prüfbar.
Schnittstelle 2: Schutzbedarfsfeststellung und BIA
Schutzbedarfsanalyse und BIA befragen oft dieselben Personen mit ähnlichen Methoden. Einheitliche Stammdaten senken nach dem Standard den Aufwand; gemeinsam erhoben werden nur Bereiche, die beide Systeme untersuchen (S. 32). Gleiche Schadenskategorien machen Abweichungen zwischen Verfügbarkeit im ISMS und Kontinuität im BCM sichtbar (S. 176).
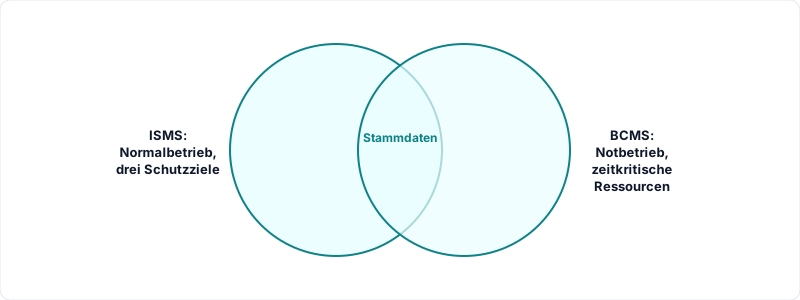
Abb. 2: Gemeinsame Stammdaten, getrennte Fragen nach Normal- und Notbetrieb.
Die Grenze nennt der Standard ebenda: Die Schutzbedarfsfeststellung neigt zu Maximalgruppierungen und betrachtet die Ressourcen des Normalbetriebs, die BIA die des Notbetriebs. Gemeinsam sind deshalb Prozessliste, Ressourcenzuordnung und Schadenskategorien. Getrennt bleiben die Fragen nach maximal tolerierbarer Ausfallzeit, Notbetriebsniveau und Wiederanlaufreihenfolge.
Schnittstelle 3: Sicherheit im Notbetrieb
Ein stabiler Notbetrieb ist nach dem Standard mitunter nur erreichbar, wenn andere Schutzziele zurücktreten, etwa die Vertraulichkeit hinter der Verfügbarkeit. Die Schnittstellen zwischen BCMS und ISMS sollen deshalb schon in der Planung feststehen (S. 75). Ausweichverfahren sollen auch Vertraulichkeit und Integrität wahren, wobei die Schutzbedarfe aus dem ISMS helfen (S. 33). Das Krisenmanagement muss die Sicherheit der Systeme auch in Krisensituationen aufrechterhalten (Nr. 4.3.2 c der Verordnung).
Bei einem Cyberangriff laufen beide Systeme parallel: Das BCMS hält den Notbetrieb, das ISMS bereinigt gemeinsam mit dem IT-Service-Continuity-Management die IT (S. 33). Jeder Geschäftsfortführungsplan beantwortet deshalb drei Fragen: Welche Konten, Geräte und Zugänge nutzt der Notbetrieb? Wer gibt eine vorübergehende Abweichung von einer Sicherheitsvorgabe frei, und wann endet sie? Wer entscheidet, wann ein bereinigtes System in den Betrieb zurückkehrt?
Schnittstelle 4: ein Übungsplan
Die Verordnung verlangt, Notfallplan (Nr. 4.1.4) und Krisenmanagementplan (Nr. 4.3.4) in geplanten Zeitabständen und nach erheblichen Vorfällen oder wesentlichen Änderungen zu testen, dazu regelmäßige Wiederherstellungstests mit dokumentierten Ergebnissen (Nr. 4.2.6). Der BSI-Standard 200-4 empfiehlt, die Jahresübungsplanung des BCM mit Recovery-Tests der IT und Übungen des Vorfallsmanagements im ISMS abzustimmen, um Doppelungen zu vermeiden und Übungen zu verbinden (S. 269).
Ein gemeinsamer Jahresplan ordnet jeder Übung zu, welche Pflicht sie belegt: die Bewältigung von Sicherheitsvorfällen nach § 30 Abs. 2 Satz 2 Nr. 2 BSIG, die Aufrechterhaltung des Betriebs nach Nr. 3 oder beides. Ein Ransomware-Szenario mit Wiederanlauf aus der Sicherung prüft Meldeweg, Krisenstab, Notbetrieb und Wiederherstellung zugleich. Die Kommunikation behandelt der Beitrag zur Krisenkommunikation im Cybervorfall.
Schnittstelle 5: eine gemeinsame Managementbewertung
Die Geschäftsleitung muss die Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen (§ 38 Abs. 1 BSIG). Nach Nr. 2.2.2 der Verordnung soll das Berichtswesen ihr einen fundierten Überblick über das Risikomanagement geben. Zur Wirksamkeitsbewertung nach § 30 Abs. 2 Satz 2 Nr. 6 BSIG beschreibt das BSI die Rolle der Leitung so:
Die Unternehmensleitung muss regelmäßig über den Status der Informationssicherheit und bestehende Risiken informiert werden, um steuernd eingreifen zu können. Dies schließt die Bewertung der Messergebnisse ein, wobei die Unternehmensleitung diese Bewertung selbst vornimmt, die Inhalte der Berichte genehmigt und bei Bedarf verbindliche Vorgaben beschließt […].
Als Eingaben der BCMS-Managementbewertung nennt der BSI-Standard 200-4 unter anderem Ergebnisse von BIA und BCM-Risikoanalyse, unzureichend abgesicherte Risiken und Erkenntnisse aus Notfällen (Kap. 14.4, S. 298). Gemeinsame Berichte vermeiden nach dem Standard Doppelarbeit, auch auf Leitungsebene (S. 33). Eine Vorlage für beide Systeme:
- Restrisiken aus dem gemeinsamen Register mit Vorschlag zur Behandlung oder Akzeptanz,
- Soll-Ist-Vergleich zwischen erreichbarer und geforderter Wiederanlaufzeit,
- Ergebnisse von Übungen, Wiederherstellungstests, Audits und Vorfällen,
- offene Maßnahmen aus dem letzten Zyklus,
- Beschlüsse mit Verantwortlichen und Terminen.
Ein Beschlussprotokoll belegt, dass die Leitung steuert und nicht nur zur Kenntnis nimmt. Das BC-Gremium kann dafür mit dem IS-Koordinierungsausschuss kombiniert werden (S. 82). Die Pflichten der Geschäftsleitung beschreibt die Seite NIS2 und Geschäftsleitung.
Typische Fehler
- Zwei Risikoskalen. Die Geschäftsleitung kann Restrisiken aus ISMS und BCM nicht vergleichen.
- Schutzbedarf als Wiederanlaufziel. Eine Jahresverfügbarkeit sagt nicht, wie lange ein einzelner Ausfall dauern darf.
- Notbetrieb ohne Sicherheitsvorgaben. Ausweichverfahren umgehen Zugriffskontrollen ohne Freigabe.
- Getrennte Übungskalender. Keine Übung prüft den Übergang vom Sicherheitsvorfall zum Notfall.
Nächste Schritte
- Legen Sie nach Kapitel 4.2.3 des BSI-Standards 200-4 eine Schnittstellenliste an: ausgetauschte Informationen, abgestimmte Methoden, Häufigkeit.
- Führen Sie Prozessliste, Ressourcenzuordnung und Schadenskategorien als gemeinsame Stammdaten.
- Überführen Sie die BCM-Risiken in das ISMS-Risikoregister und kennzeichnen Sie zeitkritische Ressourcen.
- Stellen Sie einen gemeinsamen Jahresübungsplan auf.
- Legen Sie der Geschäftsleitung eine gemeinsame Managementbewertung mit Beschlussprotokoll vor.
Welcher Aufwand angemessen ist, behandelt der Beitrag zur Verhältnismäßigkeit von NIS2-Maßnahmen.