Auf einen Blick
Das BSI hat am 28. Oktober 2026 zusammen mit sieben Verbänden ein Curriculum für die NIS-2-Geschäftsleitungsschulung veröffentlicht. Es beschreibt eine Initialschulung von 240 Minuten in sechs Modulen, eine Kurzfassung von 180 Minuten und übersetzt die Mindestmaßnahmen nach § 30 BSIG in sechs Bereiche für die Leitungsebene. Verbindlich ist es nicht, es gilt aber ausdrücklich als „eine mögliche Umsetzung von § 38 BSIG". Damit ist es der Maßstab, an dem sich Schulungsangebote künftig messen lassen müssen.
Bisher gab es zur Geschäftsleitungsschulung vor allem Empfehlungen: welche Themen, welche Formate, wie dokumentieren. Was fehlte, war ein konkreter Ablauf. Den liefert das neue Curriculum, das das BSI in der Allianz für Cybersicherheit mit Bitkom, DIHK, GI, VDMA, VOICE, ZDH und ZVEI erarbeitet hat. Es ergänzt die BSI-Handreichung vom April 2026 und beantwortet die Frage, die Geschäftsführungen am häufigsten stellen: Was genau muss in einer Schulung nach § 38 BSIG vorkommen?
Die Agenda: vier Stunden, sechs Module
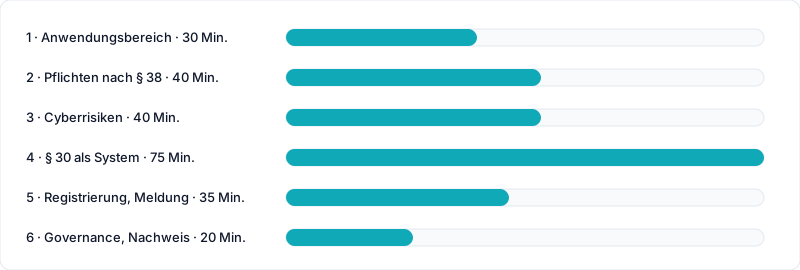
Abb. 1: Sechs Module, 240 Minuten. Den größten Anteil hat § 30 BSIG als Managementsystem.
| Modul | Thema | Dauer |
|---|---|---|
| 1 | BSIG, NIS-2 und Anwendungsbereich | 30 Min. |
| 2 | § 38 BSIG: Pflichten, Haftung, Grenzen der Delegation | 40 Min. |
| 3 | Cyberrisiken als Unternehmensrisiken | 40 Min. |
| 4 | § 30 BSIG als Managementsystem | 75 Min. |
| 5 | Registrierung, Melde- und Unterrichtungspflichten | 35 Min. |
| 6 | Governance, Nachweis und Transfer | 20 Min. |
Gesamt, ohne Übungen | 240 Min. |
Quelle der Agenda: Curriculum, Kapitel 2.2, S. 8. Jedes Modul ist gleich aufgebaut (Kapitel 4, S. 12–17): ein Lernziel, die zu behandelnden Inhalte, die Unterlagen, die zur Steuerung und Dokumentation entstehen sollen, und Leitfragen für die Geschäftsleitung. Die Leitfragen sind der praktischste Teil. Sie zeigen, worauf es ankommt: nicht auf technisches Detailwissen, sondern auf die Fähigkeit, die richtigen Fragen zu stellen.
Modul 1: BSIG, NIS-2 und Anwendungsbereich (30 Minuten)
Die Geschäftsleitung soll verstehen, warum die eigene Organisation unter das BSIG fällt und welche Dienste, Systeme und Prozesse betroffen sind. Dazu gehören die Einordnung als wichtige oder besonders wichtige Einrichtung, der Scope einschließlich OT, Fernzugängen, Konzern-IT, Managed Services und Lieferketten sowie die Abgrenzung zu CRA, KRITIS-Dachgesetz, AI Act und DORA, soweit sie für Entscheidungen relevant ist.
Leitfrage: Welche Dienste müssen auch im Cybervorfall aufrechterhalten oder vorrangig wiederhergestellt werden? Wer das nicht beantworten kann, sollte zuerst die Betroffenheit prüfen.
Modul 2: Pflichten, Haftung und Grenzen der Delegation (40 Minuten)
Kern des Moduls ist § 38 BSIG mit seinen drei Absätzen: Umsetzung und Überwachung, Haftung nach Gesellschaftsrecht, Schulung. Die Botschaft des Curriculums ist klar: Die operative Umsetzung darf delegiert werden, aber nur mit klaren Rollen, Berichtslinien, Eskalationswegen und Kontrolle. Verantwortung und Überwachungspflicht bleiben bei der Geschäftsleitung. Entscheidungen müssen informiert, dokumentiert und am Risiko ausgerichtet sein.
Als Ergebnis nennt das Curriculum unter anderem eine Verantwortlichkeitsmatrix für Cyberrisiken, eine direkte Berichtslinie von ISB oder CISO zur Geschäftsleitung und einen regelmäßigen Cyberrisiko-Bericht. Leitfrage: Wie wird dokumentiert, dass die Geschäftsleitung aktiv und nachvollziehbar überwacht? Mehr zur Haftungsseite steht im Beitrag zur Geschäftsleiterhaftung unter NIS2.
Modul 3: Cyberrisiken als Unternehmensrisiken (40 Minuten)
Hier lernt die Geschäftsleitung, Cyberrisiken in Geschäftsrisiken zu übersetzen: Schutzziele, typische Schadensarten von finanziell bis OT-bezogen, der Unterschied zwischen inhärentem Risiko, Zielrisiko und Restrisiko. Dazu kommen die Risikokriterien, die nur die Geschäftsleitung festlegen kann: Risikotoleranz, Eskalationsschwellen, Budgetrahmen, Wiederanlaufziele.
Das Curriculum betont, dass die Risikoanalyse nicht von der Geschäftsleitung selbst durchgeführt werden muss. Sie muss das Ergebnis aber verstehen und bewerten. Leitfrage: Welche Restrisiken wurden bewusst akzeptiert, und wann?
Modul 4: § 30 BSIG als Managementsystem (75 Minuten)
Das längste Modul (S. 15). Damit die Initialschulung trotz begrenzter Zeit vollständig bleibt, schult das Curriculum die Mindestmaßnahmen nach § 30 Abs. 2 BSIG nicht einzeln, sondern in sechs Bereichen. Für jeden Bereich ist beschrieben, was die Geschäftsleitung entscheidet und welche Nachweise sie verlangen sollte.
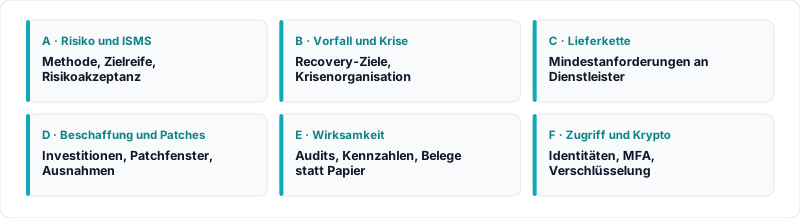
Abb. 2: Für jeden Bereich entscheidet die Geschäftsleitung und verlangt Nachweise.
| Bereich | Die Geschäftsleitung … | Typische Nachweise |
|---|---|---|
| A. Risikoanalyse, Sicherheitskonzepte, ISMS/GRC | genehmigt Methode, Zielreife, Verantwortlichkeiten und Risikoakzeptanz | Risikomethodik, Risikoregister, Sicherheitsleitlinie, Management-Review |
| B. Vorfallbewältigung, Backup, Wiederherstellung, Krise | entscheidet Recovery-Ziele, Krisenorganisation und Prioritäten | BCM- und IR-Konzept, Wiederherstellungstests, Eskalationsmatrix |
| C. Lieferkette und Dienstleister | setzt Mindestanforderungen und entscheidet über kritische Abhängigkeiten | Lieferantenrisikomatrix, Vertragsklauseln, Prüfrechte |
| D. Erwerb, Entwicklung, Wartung, Schwachstellen | priorisiert Investitionen, Patchfenster und Ausnahmen für Altsysteme | Patch-Status, Schwachstellenregister, Ausnahmegenehmigungen |
| E. Wirksamkeit, Audit, Kennzahlen | verlangt Belege für Wirksamkeit, nicht nur Richtlinien | Kontrollplan, Auditberichte, KPI/KRI-Dashboard |
| F. Personal, Zugriff, Assets, Kryptografie, MFA | legt das Mindestniveau für Identitäten, Berechtigungen und Verschlüsselung fest | Berechtigungskonzept, MFA-Status, Asset-Inventar, Schulungsquote |
Die Tabelle fasst Kapitel 5 des Curriculums, S. 18 zusammen. Zentrales Ergebnis des Moduls ist ein § 30-Maßnahmenregister mit Verantwortlichen, Status, Risiko und Nachweis. Die wichtigste Leitfrage lautet: Wie wird die Wirksamkeit überprüft, nicht nur das Vorhandensein von Dokumenten? Wie ein solches Register priorisiert wird, zeigt der Beitrag zum Maßnahmenplan P0 bis P3. Die Grundlage dafür ist ein funktionierendes ISMS.
Modul 5: Registrierung, Meldung und Unterrichtung (35 Minuten)
Behandelt werden die Registrierungspflicht nach § 33 BSIG und die Meldepflichten nach § 32: frühe Erstmeldung binnen 24 Stunden, Meldung binnen 72 Stunden, Abschlussmeldung grundsätzlich einen Monat nach der 72-Stunden-Meldung. Für die Geschäftsleitung zählt dabei die Organisation: Rollen, Freigaberegeln, Stellvertretung, Erreichbarkeit und Entscheidungsbefugnisse.
Leitfrage: Wie wird sichergestellt, dass die 24-Stunden-Frist auch nachts, am Wochenende oder im Urlaub funktioniert? Details zu Fristen und Meldeweg stehen auf der Seite zur NIS2-Meldepflicht. Wer die Registrierung noch nicht abgeschlossen hat, findet das Vorgehen unter NIS2-Registrierung nachholen.
Modul 6: Governance, Nachweis und Transfer (20 Minuten)
Das letzte Modul schließt den Kreis: Was kommt künftig regelmäßig auf die Agenda der Geschäftsleitung, welche Unterlagen braucht sie, und welche Beschlüsse sind jetzt fällig? Dazu gehören der Regelbericht an die Geschäftsleitung, der Schulungsnachweis und die Planung der Folgeformate. Das Curriculum empfiehlt ausdrücklich, auch die aktive Mitwirkung nachzuweisen: Beschlüsse, Risikobewertungen, Budgetentscheidungen und Restrisikoakzeptanzen. Was dazu gehört, beschreibt der Beitrag Nachweis und Beschlüsse nach der Geschäftsleitungsschulung.
Die Kurzfassung: drei Stunden mit Pre-Read
Für Geschäftsleitungen, die keinen halben Tag freimachen können, beschreibt das Curriculum (Kapitel 2.3, S. 9) eine Kurzfassung von etwa 180 Minuten. Sie funktioniert nur mit Vorbereitung: Ein Executive Pre-Read von höchstens zehn Seiten übernimmt Inhalte, die sonst in der Sitzung erklärt werden.
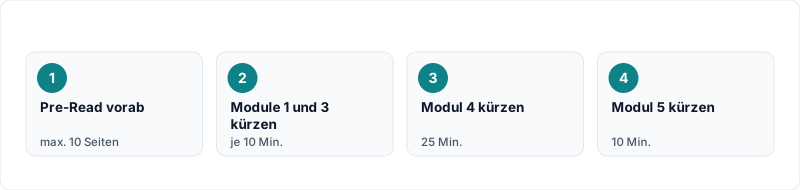
Abb. 3: Mit verbindlichem Pre-Read sinkt die Dauer auf rund 180 Minuten.
Gekürzt werden Modul 1 um 10 Minuten (nur der eigene Scope, keine NIS-2-Historie), Modul 3 um 10 Minuten (nur Top-Risiken), Modul 4 um 25 Minuten (die sechs Bereiche nur als Entscheidungs- und Nachweisübersicht) und Modul 5 um 10 Minuten (Meldekette und Fristen ohne Detailprozess). Die Module 2 und 6 bleiben vollständig.
Initialschulung bleibt vollständig im § 38-Sinne, wenn Pre-Read verbindlich dokumentiert wird.
Was ausdrücklich nicht dazugehört
Das Curriculum grenzt die Initialschulung klar ab (Kapitel 3.2, S. 10):
- Übungen, Planspiele, Tabletops: Sie brauchen eigene Vorbereitung und Szenarien und sind als separate Formate nach der Initialschulung vorgesehen.
- Technische Detailschulung: § 38 verlangt Urteilsfähigkeit, keine Ausbildung zum Spezialisten. Vertiefungen gehören zu IT, OT und ISB.
- Awareness für Mitarbeitende: eine eigene Pflicht nach § 30 Abs. 2 Nr. 7 BSIG, getrennt von der Geschäftsleitungsschulung.
- Rechtsberatung im Einzelfall: Betroffenheit, Haftung und Versicherung sind separat zu prüfen.
Was das für Ihre Schulungsplanung bedeutet
Das Curriculum ist ein guter Prüfstein für jedes Angebot, ob intern oder extern: Werden alle sechs Module abgedeckt? Entsteht am Ende ein Maßnahmenregister, eine Beschlussliste und ein vollständiger Nachweis? Ist die Schulung auf die eigene Einrichtung zugeschnitten, oder wird ein allgemeiner Foliensatz abgespielt?
Ein Seminar, das nur die Bedrohungslage zeigt, reicht nach Handreichung und Curriculum nicht. Umgekehrt ist niemand an exakt 240 Minuten gebunden. Entscheidend ist, dass die drei Kompetenzziele aus § 38 Abs. 3 erreicht und nachgewiesen werden. Wie wir die Schulung entlang des Curriculums aufbauen, steht auf der Seite zur NIS2-Geschäftsleitungsschulung. Den Gesamtüberblick über Pflicht, Turnus und Haftung gibt der Leitfaden zur Geschäftsleitungsschulung.
Quellen: BSI, Curriculum für eine Geschäftsleitungsschulung nach NIS-2, Version 1 vom 28.10.2026, Kapitel 2 bis 5; BSI, Schulung für Geschäftsleitungen, Version 1.0 vom 17.04.2026; § 30, § 32, § 33 und § 38 BSIG.