
Auf einen Blick
§ 30 Abs. 2 BSIG verlangt ausdrücklich Management und Offenlegung von Schwachstellen, nennt aber keine Patchfristen. Konkret wird die Durchführungsverordnung (EU) 2024/2690: Informationen verfolgen, Exposition bewerten, kritische Schwachstellen unverzüglich beheben, Ausnahmen begründen. Verbindlich ist sie nur für bestimmte digitale Anbieter, als Prüfliste taugt sie für alle. Grundlage ist das Inventar, Ergebnis eine lückenlose Nachweiskette.
§ 30 Abs. 2 Satz 2 Nr. 5 BSIG verlangt Sicherheitsmaßnahmen bei Erwerb, Entwicklung und Wartung von informationstechnischen Systemen, Komponenten und Prozessen, „einschließlich Management und Offenlegung von Schwachstellen“. Dieser Beitrag behandelt den Betrieb: wie Schwachstellen gefunden, bewertet, behoben oder begründet stehen gelassen werden und wie sich das belegen lässt. Die Übersicht aller Maßnahmenbereiche steht auf der Seite NIS2-Anforderungen nach § 30 BSIG.
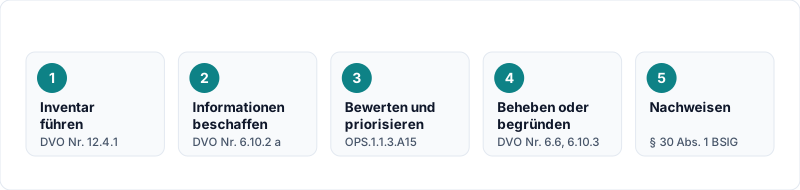
Abb. 1: Vom Inventar bis zum Nachweis.
Was Gesetz und Durchführungsverordnung verlangen
Das BSI legt den Gesetzestext weit aus: Gemeint sind alle Systeme, Komponenten und Prozesse, die eine Einrichtung für ihre Dienste nutzt, im Einzelfall auch industrielle Steuerungs- und Automatisierungssysteme sowie Gebäudeautomation (BSI, #nis2know: Sicherheitsmaßnahmen und Schwachstellenmanagement). Ein Patchprozess nur für Clients und Server deckt das nicht ab.
Konkret wird die Durchführungsverordnung (EU) 2024/2690. Sie gilt nach Art. 1 nur für bestimmte Anbieter, etwa Cloud- und Rechenzentrumsdienste, Managed Service Provider, Managed Security Service Provider, DNS-Dienste und Vertrauensdiensteanbieter, und hat für diese nach § 30 Abs. 3 BSIG Vorrang. Das BSI nutzt sie trotzdem als Raster für sein Mapping auf ISO/IEC 27001: Die Behandlung und Offenlegung von Schwachstellen ordnet es Maßnahme A.8.8 zu, das Sicherheitspatch-Management A.8.31 und A.8.32 (BSI). Für alle anderen ist sie keine Pflicht, aber eine detaillierte amtliche Beschreibung dessen, was Schwachstellenmanagement praktisch heißt:
Die betreffenden Einrichtungen erlangen Informationen über technische Schwachstellen in ihren Netz- und Informationssystemen, bewerten ihre Exposition gegenüber solchen Schwachstellen und ergreifen geeignete Maßnahmen zum Umgang mit diesen Schwachstellen.
Ohne Inventar kein Schwachstellenmanagement
Eine Schwachstellenmeldung ist nur verwertbar, wenn feststeht, ob und in welcher Version das Produkt im Haus läuft. Das BSI nennt ein funktionierendes Asset Management deshalb als Grundlage. Die Verordnung verlangt ein vollständiges, genaues und aktuelles Inventar (Anhang Nr. 12.4.1); Erwägungsgrund 26 nennt als mögliche Angaben unter anderem Eigentümer, Datum des letzten Patches, Klassifizierung aus der Risikobewertung und Ende der Lebensdauer (DVO 2024/2690).
Das Ende der Lebensdauer zählt: Der IT-Grundschutz-Baustein OPS.1.1.3 verlangt für Produkte ohne Herstellerunterstützung die Prüfung, ob sie dennoch sicher betrieben werden können. Ist das nicht der Fall, dürfen sie nicht mehr verwendet werden (OPS.1.1.3.A15, Edition 2023, S. 5). Ohne Supportende im Inventar wird diese Prüfung nie ausgelöst.
Informationen beschaffen
Nach Nr. 6.10.2 a) verfolgen Einrichtungen Schwachstelleninformationen über geeignete Kanäle, etwa Ankündigungen von CSIRTs und Behörden oder Hinweise der Anbieter; Nr. 6.10.4 verlangt, diese Kanäle in geplanten Abständen zu überprüfen (DVO 2024/2690). Praktisch: eine Quellenliste je Produktgruppe mit Verantwortlichem und ein Termin, an dem geprüft wird, ob für neu beschaffte Produkte ein Kanal fehlt.
Das BSI beschreibt, dass Betreiber Sicherheitshinweise wegen des Aufwands oft nur anlassbezogen auswerten. Abhilfe soll das Common Security Advisory Framework (CSAF) schaffen: maschinenlesbare Hinweise, die sich automatisiert abrufen und mit der eigenen Inventardatenbank abgleichen lassen (BSI, CSAF). Über die Technische Richtlinie TR-03191 lassen sich Lieferanten vertraglich verpflichten, solche Hinweise bereitzustellen (BSI, #nis2know). Ob eine Schwachstelle bereits aktiv ausgenutzt wird, zeigt etwa der Katalog Known Exploited Vulnerabilities der US-Behörde CISA, ein Dringlichkeitssignal, keine Pflichtquelle.
Eigene Scans verlangt die Verordnung „soweit angemessen“, mit in geplanten Abständen aufgezeichneten Ergebnissen (Nr. 6.10.2 b). OT-Geräte können nach dem BSI außerhalb der Produktionsumgebung gescannt werden (BSI). Zum Zugang zu solchen Anlagen siehe OT-Fernwartung unter NIS2 absichern.
Bewerten und priorisieren
Das Gesetz nennt keine Patchfrist in Tagen. Die Verordnung verlangt Sicherheitspatches „innerhalb einer angemessenen Frist“ (Nr. 6.6.1 a) und Schwachstellen, die als kritisch für den Betrieb eingestuft sind, „unverzüglich“ zu beheben (Nr. 6.10.2 c). Was angemessen ist, legt die Einrichtung fest und begründet es mit den Kriterien aus § 30 Abs. 1 Satz 2 BSIG: Ausmaß der Risikoexposition, Größe der Einrichtung, Umsetzungskosten sowie Eintrittswahrscheinlichkeit und Schwere von Sicherheitsvorfällen samt deren gesellschaftlichen und wirtschaftlichen Auswirkungen. Wie sich das begründen lässt, zeigt der Beitrag Geeignet, verhältnismäßig, wirksam.
OPS.1.1.3.A15 beschreibt den Ablauf je Patch: zeitnah bewerten und priorisieren, über das Einspielen entscheiden, die Verteilung auf alle relevanten Systeme kontrollieren und eine Entscheidung dagegen samt Gründen dokumentieren (S. 5). Das BSI empfiehlt die Priorisierung nach Risiko und Einfluss auf die Geschäftsprozesse. Für die Klassen im Patchkonzept bieten sich vier Fragen an:
- Exposition: Ist das System aus dem Internet oder über Dienstleisterzugänge erreichbar?
- Ausnutzung: Wird die Schwachstelle bereits ausgenutzt?
- Bedeutung: Welche Klassifizierung trägt das System im Inventar?
- Folgen des Patches: Gefährdet das Einspielen die Verfügbarkeit, etwa in der Produktion?
Jeder Klasse ordnen Sie eine Frist zu, die Sie selbst festlegen und begründen. Für betriebskritische Schwachstellen gibt die Verordnung den Maßstab vor: unverzüglich.
Beheben, mindern oder begründet stehen lassen
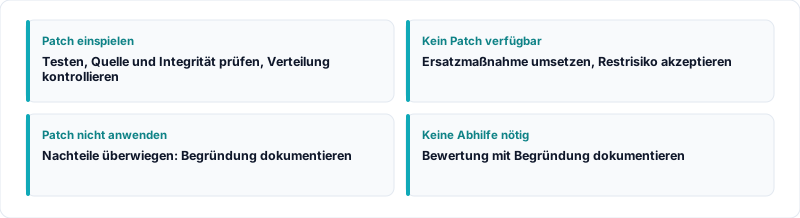
Abb. 2: Nicht jeder Fund endet mit einem Patch, aber jeder mit einer dokumentierten Entscheidung.
Aus Nr. 6.6 und 6.10 ergeben sich vier Ausgänge (DVO 2024/2690, Anhang). Die Spalte „Nachweis“ zeigt, womit sich der jeweilige Ausgang praktisch belegen lässt:
| Ausgang | Vorgabe | Nachweis |
|---|---|---|
| Patch einspielen | vorher getestet, aus vertrauenswürdiger Quelle, Integrität geprüft (6.6.1 b, c) | Änderungseintrag, Testergebnis, Verteilstatus |
| Kein Patch verfügbar | zusätzliche Maßnahmen, Restrisiko akzeptieren (6.6.1 d) | Ersatzmaßnahme, etwa Segmentierung, Akzeptanz |
| Patch nicht anwenden | wenn die Nachteile den Sicherheitsgewinn überwiegen (6.6.2); zusätzliche Maßnahmen, Restrisiko akzeptieren (6.6.1 d) | dokumentierte Begründung, Ersatzmaßnahme, Akzeptanz |
| Keine Abhilfe nötig | begründen, warum keine Maßnahme erforderlich ist (6.10.3) | Bewertung, etwa betroffene Funktion nicht aktiv |
Rechtfertigen die möglichen Auswirkungen es, verlangt Nr. 6.10.3 zusätzlich einen Minderungsplan. Notfalländerungen außerhalb des regulären Änderungsprozesses sind nach Nr. 6.4.3 mit Ergebnis und Begründung zu dokumentieren. Rückfalllösungen für jede Patchinstallation verlangt OPS.1.1.3.A1 (S. 4).
Wer Restrisiken akzeptiert, regelt die Verordnung ausdrücklich: die Leitungsorgane oder, soweit anwendbar, Personen, die für das Risikomanagement rechenschaftspflichtig und befugt sind, sofern die Einrichtung angemessen an die Leitungsorgane berichtet (Anhang Nr. 2.1.1). Die Gründe für das Eingehen von Restrisiken sind im Risikobehandlungsplan umfassend zu erläutern (Nr. 2.1.2 j). Für alle betroffenen Einrichtungen gilt zudem § 38 Abs. 1 BSIG: Die Geschäftsleitung muss die Maßnahmen umsetzen und ihre Umsetzung überwachen. Die Akzeptanz für ein ungepatchtes, kritisches System gehört deshalb nicht allein zum Administrator, sondern zu einer Stelle, die das Patchkonzept benennt und die an die Geschäftsleitung berichtet.
Offenlegung: der zweite Teil der Pflicht
Das BSI empfiehlt, öffentlich zu benennen, an wen sich Sicherheitsforschende mit gefundenen Schwachstellen wenden können, etwa per security.txt nach RFC 9116, und intern einen Meldeweg zum zuständigen Team einzurichten (BSI). Die Allianz für Cybersicherheit sieht die Datei als Ergänzung bestehender Kanäle, nicht als Ersatz (BSI-CS 149).
Schwachstellen in fremden Produkten melden Sie dem Hersteller. Reagiert er nicht und könnten Dritte betroffen sein, empfiehlt das BSI einen koordinierten Offenlegungsprozess. Koordinator ist nach § 5 Abs. 1 BSIG das BSI; es nimmt Meldungen auch anonym entgegen (Abs. 2) und gibt nicht öffentlich bekannte Schwachstellen unverzüglich an den Hersteller weiter (Abs. 3). Eine Verfahrensbeschreibung dazu veröffentlicht es nach Abs. 6 am 6. Dezember 2026. Wer selbst Produkte mit digitalen Elementen herstellt, hat zusätzlich die CRA-Meldepflichten zu beachten.
Wenn die Schwachstelle ausgenutzt wurde
Nach Nr. 6.10.2 d) muss die Schwachstellenbehandlung mit dem Vorfallmanagement vereinbar sein. Erheblich ist ein Sicherheitsvorfall unter anderem, wenn er schwerwiegende Betriebsstörungen oder finanzielle Verluste verursacht hat oder verursachen kann (§ 2 Nr. 11 BSIG). Dann gelten die Fristen des § 32 Abs. 1 BSIG: frühe Erstmeldung spätestens 24 Stunden nach Kenntniserlangung, Meldung spätestens nach 72 Stunden. Legen Sie fest, wer bei Anzeichen einer Ausnutzung den Vorfallprozess auslöst. Mehr zur NIS2-Meldepflicht.
Welche Nachweise sich ergeben
Die Einhaltung der Maßnahmen ist nach § 30 Abs. 1 Satz 3 BSIG zu dokumentieren. Für das Schwachstellenmanagement heißt das:
- Patchkonzept mit Zuständigkeiten je Organisationsbereich (OPS.1.1.3.A1 und A2) und Fristen je Klasse
- Inventar mit Versionsstand, letztem Patch und Supportende
- Quellenliste mit Datum der letzten Überprüfung (Nr. 6.10.4)
- Scanberichte über mehrere Zeitpunkte, aus denen sich die Behebung ablesen lässt
- Ausnahmeregister mit Begründung, Ersatzmaßnahme, Risikoakzeptanz und Wiedervorlage
- Sicherheitskontakt und interner Meldeweg
- Bericht an die Geschäftsleitung zu offenen kritischen Schwachstellen und überschrittenen Fristen, als Grundlage der Überwachung nach § 38 Abs. 1 BSIG
Lücken, die die Nachweiskette unterbrechen
- Scan ohne Frist. Ein Bericht ohne Behebungsnachweis belegt nur, dass das Problem bekannt war.
- Nur das Betriebssystem im Blick. Firmware, Fachanwendungen, OT und Gebäudeautomation fallen heraus.
- Stille Ausnahmen. Ein Patch wird zurückgestellt, ohne Begründung und ohne Ersatzmaßnahme.
- Kein Übergang zum Vorfallprozess. Eine ausgenutzte Schwachstelle bleibt ein Ticket, während die Meldefristen laufen.
Nächste Schritte
- Prüfen Sie, ob Ihr Inventar Versionsstand und Supportende für alle Systeme trägt, die Ihre Dienste stützen, einschließlich OT.
- Legen Sie im Patchkonzept Klassen, Fristen, Zuständigkeiten und die Stelle fest, die Restrisiken akzeptiert.
- Benennen Sie Ihre Informationsquellen und fordern Sie von Lieferanten maschinenlesbare Sicherheitshinweise.
- Veröffentlichen Sie einen Sicherheitskontakt per security.txt.
- Prüfen Sie die Wirksamkeit von außen. Die Verordnung nennt Penetrationstests und Schwachstellensuche als Sicherheitstests, deren Ergebnisse in die Wirksamkeitsbewertung einfließen sollen (Erwägungsgrund 15). Ein Penetrationstest zeigt, ob als geschlossen geführte Lücken tatsächlich geschlossen sind.