BSI kündigt NIS2-Durchsetzung an: Anhörungen ab Q4 2026, Audits ab 2027
Auf einen Blick
Das BSI will noch im vierten Quartal 2026 Einrichtungen anschreiben, die sich offensichtlich hätten registrieren müssen. Das Verfahren beginnt mit einer Anhörung und kann mit einem Bußgeld von bis zu 500.000 Euro enden. Ab dem ersten Quartal 2027 sollen besonders wichtige Einrichtungen per Anordnung zu Audits mit Themenfokus verpflichtet werden. Angekündigt hat das BSI-Abteilungsleiter Timo Hauschild im Tagesspiegel Background; eine eigene Veröffentlichung des BSI dazu gibt es bislang nicht. Die Rechtsgrundlage steht dagegen fest: § 33, § 61 und § 65 BSIG.
Die gesetzliche Registrierungsfrist ist seit März abgelaufen, und rund ein Drittel der erwarteten Einrichtungen fehlt noch immer. Bis zum 30. September 2026 haben sich laut BSI 20.141 Einrichtungen registriert, einschließlich Nebenniederlassungen sind es 20.373 Registrierungen. Die Bundesregierung war im Gesetzgebungsverfahren von rund 29.500 Betroffenen ausgegangen. Darauf reagiert das Amt jetzt — in zwei Stufen.
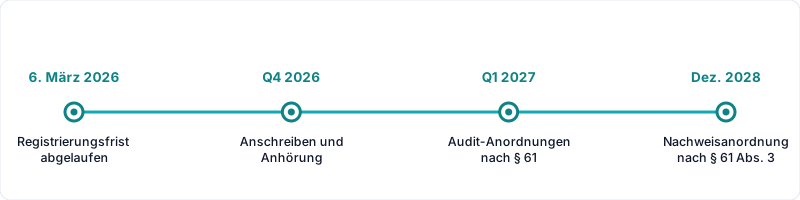
Abb. 1: Die Durchsetzung in Stufen — Gesetz, Ankündigung und gesetzliche Untergrenze.
Handlungsbedarf
Differenz zur Schätzung
≈ 9.400Einrichtungen
So viele fehlen rechnerisch zu den rund 29.500 erwarteten. Ob alle tatsächlich registrierungspflichtig sind, ist offen.
Was fehlenden Registrierungen droht →Bußgeld bei fehlender Registrierung
500.000Euro
Obergrenze nach § 65 Abs. 2 Nr. 6 BSIG. Vor dem Bescheid steht eine Anhörung.
§ 65 BSIG →Erste angeordnete Audits
Q1 2027
Für besonders wichtige Einrichtungen, angekündigt von BSI-Abteilungsleiter Timo Hauschild.
Zum Zeitplan →
Registrierungsstand beim BSI
Registrierte Einrichtungen
20.141
Stand 30.09.2026. Mit Nebenniederlassungen sind es 20.373 Registrierungen.
BSI: NIS-2 in Zahlen →Besonders wichtige Einrichtungen
6.837
Nur sie kann das BSI ohne Anlass zu einem Audit verpflichten (§ 61 BSIG).
§ 61 und § 62 im Vergleich →Wichtige Einrichtungen
13.252
Aufsicht nur, wenn Tatsachen auf Verstöße hindeuten (§ 62 BSIG).
§ 61 und § 62 im Vergleich →
Was genau angekündigt wurde
Nach der Wiedergabe durch ChannelPartner vom 8. Oktober 2026 sagte Hauschild: „Noch im vierten Quartal beginnen wir eine Durchsetzungsinitiative." Das BSI will direkt auf Unternehmen zugehen, bei denen offensichtlich ist, dass sie sich hätten registrieren müssen. Und weiter: „Da wird es nicht sofort ein Bußgeld geben, aber wir beginnen den Prozess, der mit einer Anhörung beginnt und mit einem Bußgeld enden kann."
Ab dem ersten Quartal 2027 sollen einzelne Einrichtungen per Anordnung verpflichtet werden, ihre IT-Sicherheit auditieren zu lassen und die Ergebnisse vorzulegen. Die Audits sollen jeweils einen Themenfokus haben. Für den KRITIS-Bereich sagte Hauschild, das BSI werde „zunächst auf besonders wichtige Einrichtungen zugehen, in Sektoren, wo wir den größten Bedarf sehen".
Zwei Einordnungen dazu, bevor man das weitergibt:
- Es ist eine Ankündigung, keine Veröffentlichung. Auf den Seiten des BSI findet sich zur Durchsetzung bislang nichts. Zitierfähig ist deshalb „laut BSI-Abteilungsleiter Timo Hauschild", nicht „das BSI hat angekündigt".
- Es gab keine offizielle Nachfrist. Die Zielmarke 31. Juli 2026 stand in einem unveröffentlichten Schreiben an Wirtschaftsverbände vom 12. Juni. Darin erwartete das BSI, dass alle ausstehenden Registrierungen bis dahin abgeschlossen sind. Eine Fristverlängerung oder einen Verzicht auf Sanktionen enthielt es nach der Wiedergabe durch BDO nicht. Wer seit März nicht registriert ist, war seitdem im Verzug.
Stufe 1: Registrierung — Anhörung, dann Bußgeld
Die Registrierungspflicht folgt aus § 33 Abs. 1 BSIG: spätestens drei Monate, nachdem eine Einrichtung als wichtig oder besonders wichtig gilt. Der Verstoß ist eine Ordnungswidrigkeit nach § 65 Abs. 2 Nr. 6 BSIG mit einem Rahmen von bis zu 500.000 Euro.
Die „Anhörung" ist kein Sonderinstrument des BSIG. Gemeint ist die übliche Anhörung vor einem Bußgeldbescheid: Die Einrichtung kann sich äußern, bevor entschieden wird. Was dort zählt, liegt auf der Hand — eine dokumentierte Betroffenheitsprüfung und eine Registrierung, die bereits nachgeholt ist, bevor der Brief kommt.
Wer auf Zeit spielt, gewinnt nichts. Nach § 33 Abs. 3 BSIG kann das BSI eine Einrichtung im Einvernehmen mit der zuständigen Aufsichtsbehörde selbst registrieren, wenn sie ihrer Pflicht nicht nachkommt. Bei Tatsachen, die eine fehlende Registrierung vermuten lassen, kann es Unterlagen und Auskünfte verlangen (§ 33 Abs. 4).
Stufe 2: Angeordnete Audits — nur für besonders wichtige Einrichtungen
Die angekündigten Audits stützen sich auf § 61 Abs. 1 BSIG. Danach kann das BSI gegenüber einzelnen besonders wichtigen Einrichtungen anordnen, Audits, Prüfungen oder Zertifizierungen durch unabhängige Stellen durchführen zu lassen. Einen Verdacht setzt das nicht voraus.
Für wichtige Einrichtungen gilt das nicht. Sie fallen unter § 62 BSIG: Das BSI prüft dort nur, wenn Tatsachen die Annahme rechtfertigen, dass Pflichten nicht oder nicht richtig umgesetzt werden. „Ab Q1 2027 wird jedes betroffene Unternehmen geprüft" ist also falsch.
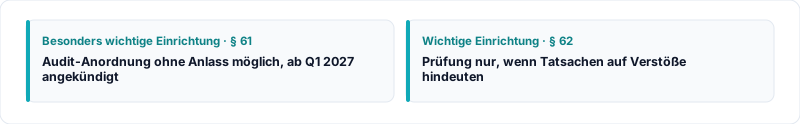
Abb. 2: Audit-Anordnungen ohne Anlass gibt es nur für besonders wichtige Einrichtungen.
| Besonders wichtige Einrichtung | Wichtige Einrichtung | |
|---|---|---|
| Grundlage | § 61 BSIG | § 62 BSIG |
| Audit-Anordnung | ohne Anlass möglich | nur bei Tatsachen, die auf Verstöße hindeuten |
| Ab Q1 2027 im Fokus | ja, zuerst in Sektoren mit dem größten Bedarf | nein |
Nach dem Audit kann das BSI die Ergebnisse einschließlich der aufgedeckten Sicherheitsmängel und der zugrunde liegenden Dokumentation verlangen, dazu einen Mängelbeseitigungsplan und den Nachweis, dass die Mängel behoben sind (§ 61 Abs. 3). Die anlasslose Nachweisanordnung gegenüber besonders wichtigen Einrichtungen, die nicht zuvor auditiert wurden, ist dagegen erst ab dem 6. Dezember 2028 möglich — drei Jahre nach Inkrafttreten des Gesetzes, für Krankenhäuser fünf.
Ein Detail, das in vielen Zusammenfassungen fehlt: Die Audit-Anordnung nach § 61 Abs. 1 selbst steht nicht im Bußgeldkatalog. Bußgeldbewehrt mit bis zu 500.000 Euro sind die Folgeanordnungen nach Abs. 3, 6, 7 und 8. Wer sich einer Prüfung durch das BSI nach Abs. 5 verweigert, riskiert bis zu 100.000 Euro. Die Übersicht aller Befugnisse steht auf unserer Seite zur NIS2-Aufsicht durch das BSI.
Worauf die Audits schauen werden
Welche Themen das BSI für die ersten Audits wählt, hat es nicht veröffentlicht. Der Rahmen steht aber im Gesetz: Geprüft werden kann die Erfüllung von § 30 Abs. 1 Satz 1, § 32 Abs. 1 bis 3 und § 38 Abs. 3 BSIG. Aus Auditorensicht erwarte ich deshalb drei Schwerpunkte:
- Geschäftsleitung: nachweislich geschult (§ 38 Abs. 3) und erkennbar in der Verantwortung für Umsetzung und Überwachung der Maßnahmen (§ 38 Abs. 1). Teilnahmebelege, Inhalte, Beschlüsse.
- Incident Response: Prozesse, die die Meldefristen tatsächlich halten (§ 32) — 24 Stunden für die Erstmeldung, 72 Stunden für die Meldung, ein Monat für die Abschlussmeldung, gerechnet ab der 72-Stunden-Meldung. Geprüft wird nicht das Dokument, sondern ob jemand nachts um zwei entscheiden kann, ob ein Vorfall erheblich ist.
- Lieferkette: dokumentierte Bewertung von Dienstleistern und Drittanbietern (§ 30 Abs. 2 Nr. 4). Hier liegt erfahrungsgemäß die größte Lücke zwischen Richtlinie und Realität.
Das sind Erwartungen, keine BSI-Vorgaben. Sie folgen aber dem, was das Gesetz als Prüfgegenstand vorgibt, und dem, woran Audits in der Praxis am häufigsten scheitern.
ISO 27001 ist Fundament, kein Freibrief
§ 61 Abs. 1 nennt Zertifizierungen ausdrücklich als mögliche Prüfform. Eine bestehende ISO 27001 ist deshalb ein starkes Fundament. Spezifische NIS2-Pflichten wie Registrierung, die Meldewege nach § 32 und die Pflichten der Geschäftsleitung nach § 38 deckt sie aber nicht automatisch ab. Entscheidend ist, ob der Geltungsbereich des Zertifikats die Einrichtung und die geprüften Pflichten trägt.
Was jetzt zu tun ist
- Betroffenheit dokumentiert prüfen. Sektor, Größe, Einstufung — schriftlich, mit Datum und Freigabe. Der Betroffenheitscheck ist der Einstieg.
- Registrierung abschließen, bevor das Anschreiben kommt. Das Vorgehen beschreibt NIS2-Registrierung nachholen.
- Nachweise vorbereiten für Risikomanagement, Meldewesen und Geschäftsleitung. Was fehlt, zeigt eine Gap-Analyse.
Spätestens mit der ersten Audit-Anordnung zählt nicht das Konzept, sondern der Nachweis.
Quellen: § 33, § 61, § 62 und § 65 BSIG; BSI, NIS-2 in Zahlen (Stichtag 30.09.2026); ChannelPartner, 08.10.2026, nach Tagesspiegel Background; BDO zum BSI-Schreiben vom 12.06.2026.
Verwandte Inhalte
Leistungen
Checklisten
Verwandte Artikel
Fragen zur NIS2-Compliance?
Kontaktieren Sie uns für ein unverbindliches Erstgespräch zu Ihrer individuellen Situation.
Beratung anfragen