
Auf einen Blick
ISO 9001 und ISO/IEC 27001 folgen derselben Grundstruktur der ISO-Managementsystemnormen. Ein gelebtes QM-System liefert deshalb Kontext, Führung, Schulungsplanung, Dokumentenlenkung, internes Audit und Managementbewertung für ein ISMS. Es fehlt der Inhalt: die Informationssicherheits-Risikobeurteilung mit Erklärung zur Anwendbarkeit, die Maßnahmen nach § 30 BSIG, Meldewege nach § 32, die Registrierung nach § 33 und die Leitungspflichten nach § 38. Ein ISO-9001-Zertifikat ist kein Nachweis nach BSIG.
Ausgangslage dieses Beitrags: ein mittelständisches Unternehmen, oft aus der Fertigung, mit zertifiziertem Qualitätsmanagement nach ISO 9001, aber ohne Informationssicherheitsmanagementsystem (ISMS). Fällt es unter NIS2, stellt sich eine praktische Frage: Wie viel des QM-Systems lässt sich für ISO/IEC 27001 und die Pflichten aus dem BSIG weiterverwenden, und was muss neu entstehen? Um die Zertifizierung nach ISO 9001 selbst geht es hier nicht. Welche Systeme und Risiken in Fertigungsbetrieben typisch sind, zeigt die Seite NIS2 im Maschinenbau.
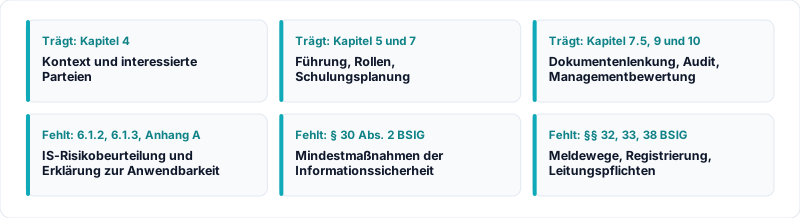
Abb. 1: Die Grundstruktur trägt, Informationssicherheit und BSIG-Pflichten kommen hinzu.
Was die gemeinsame Grundstruktur bedeutet
Alle ISO-Managementsystemnormen bauen auf einem harmonisierten Ansatz auf, den die ISO/IEC-Direktiven, Teil 1, in ihrer Fassung von 2026 in Anhang Q beschreiben. Kern ist die Harmonized Structure: identische Kapitelnummern in derselben Reihenfolge, identische Kapiteltitel, gemeinsame Begriffe und ein gemeinsamer Kerntext einschließlich Anforderungen. Ihr erklärter Zweck: Organisationen sollen mehrere Managementsystemnormen leichter integriert umsetzen und zertifizieren lassen können (ISO/IEC JTCG, Exploring MSS). Für ISO/IEC 27001 hält der BSI-Standard 200-1 fest, dass die Norm bei ihrer Überarbeitung an den Annex SL angepasst wurde, den ISO-Leitfaden für die Entwicklung von Managementsystemnormen (BSI-Standard 200-1, S. 9).
Beide Normen gliedern ihre Anforderungen deshalb in dieselben Kapitel 4 bis 10: Kontext der Organisation, Führung, Planung, Unterstützung, Betrieb, Bewertung der Leistung, Verbesserung (BSI-Zuordnungstabelle ISO/IEC 27001:2022, S. 2 bis 6). Die Grenze steht ebenfalls in den ISO-Regeln: Jede Norm darf eigene, fachspezifische Anforderungen ergänzen und einen auf ihren Gegenstand zugeschnittenen Risikobegriff verwenden. Die Struktur ist also gemeinsam, der Inhalt nicht.
Was aus dem QM-System weiterverwendbar ist
Weiterverwendbar ist, was im QM-System tatsächlich gelebt wird. Die Übersicht nennt die Kapitel der Grundstruktur und die nötige Erweiterung:
| Kapitel | Im QM-System vorhanden | Erweiterung für ISMS und BSIG |
|---|---|---|
| 4 Kontext, interessierte Parteien | Kunden, Lieferanten, rechtliche Vorgaben | BSIG als gesetzliche Anforderung, Sicherheitsanforderungen von Kunden, Dienstleister mit Systemzugriff |
| 5 Führung, Politik, Rollen | Qualitätspolitik, Verantwortlichkeiten | Leitlinie zur Informationssicherheit, Rolle des Informationssicherheitsbeauftragten, Überwachung durch die Leitung nach § 38 Abs. 1 BSIG |
| 7.2 Kompetenz, 7.3 Bewusstsein | Schulungsplanung mit Nachweisen | Sicherheitsschulungen und Sensibilisierung im selben Plan |
| 7.5 Dokumentierte Information | Freigabe, Versionierung, Aufbewahrung | Dieselbe Lenkung für Richtlinien, Risikoanalyse und Nachweise |
| 9.2 Internes Audit | Auditprogramm, interne Auditoren | ISMS-Themen im Programm, Auditoren mit Kompetenz in Informationssicherheit |
| 9.3 Managementbewertung | Bewertung mit Beschlüssen | Eingaben zu Sicherheitsrisiken, Vorfällen und Wirksamkeit der Maßnahmen |
| 10 Verbesserung | Abweichungen, Korrekturmaßnahmen | Sicherheitsfeststellungen im selben Maßnahmenverfolgungssystem |
Dass diese Kapitel für NIS2 zählen, zeigt das informative Mapping des BSI. Es ordnet § 30 Abs. 2 Satz 2 Nr. 1 BSIG, die Konzepte zur Risikoanalyse und IT-Sicherheit, unter anderem den Kapiteln 5.2, 5.3, 6.1, 6.2, 9.2 und 9.3 von ISO/IEC 27001 zu. Die Bewertung der Wirksamkeit nach Nr. 6 verbindet es mit 6.2, 9.1 und 9.3, die Schulungen nach Nr. 7 mit 7.2 und 7.3 (BSI, ISO/IEC 27001 im Kontext NIS-2/BSIG). Das sind Kapitel der Grundstruktur. Ein QM-System, das Audit und Managementbewertung ernsthaft betreibt, hat die Mechanik dafür bereits.
Auch die Dokumentationspflicht nach § 30 Abs. 1 Satz 3 BSIG profitiert: Die eingespielte Dokumentenlenkung mit Freigaben und Versionen nimmt die Nachweise auf, ein zweites Dokumentensystem ist überflüssig.
Was fehlt: der Inhalt der Informationssicherheit
Die Informationssicherheits-Risikobeurteilung
Die Risikobetrachtung nach Kapitel 6.1 eines QM-Systems richtet sich auf die beabsichtigten Ergebnisse des Qualitätsmanagements. ISO/IEC 27001 ergänzt eigene Unterkapitel zur Informationssicherheits-Risikobeurteilung (6.1.2) und -behandlung (6.1.3) sowie deren Durchführung im Betrieb (8.2 und 8.3); das BSI ordnet ihnen unter anderem den BSI-Standard 200-3 zur Risikoanalyse zu (BSI-Zuordnungstabelle, S. 3 und 5). Gegenstand ist das, was § 30 Abs. 1 BSIG schützt: Verfügbarkeit, Integrität und Vertraulichkeit der informationstechnischen Systeme, Komponenten und Prozesse, die die Einrichtung für die Erbringung ihrer Dienste nutzt.
Eine QM-Risikomatrix lässt sich dafür nicht umetikettieren. Wiederverwenden lässt sich aber die Prozesslandkarte: Zu jedem Kernprozess die verarbeiteten Informationen und genutzten Systeme ableiten, etwa ERP, Fertigungssteuerung oder Konstruktionsdaten, und deren Schutzziele bewerten. Pauschaler Risikotransfer und generelle Risikoakzeptanz sind unter dem BSIG nach dem BSI ausgeschlossen (BSI, ISO/IEC 27001 im Kontext NIS-2/BSIG).
Anhang A und die Erklärung zur Anwendbarkeit
Anhang A der ISO/IEC 27001 führt die Maßnahmen der Informationssicherheit auf. Nach Kapitel 6.1.3 d) der Norm ist eine Erklärung zur Anwendbarkeit (Statement of Applicability, SoA) zu führen, in der die Organisation die Anwendbarkeit der Maßnahmen prüft und festhält (Bundesnetzagentur, Erläuterung zur ISO/IEC 27002:2022, S. 3). In der Ausgabe 2022 gliedert die begleitende ISO/IEC 27002 die Maßnahmen in vier Themen: organisatorisch, personenbezogen, physisch und technologisch (S. 1). Anhang A folgt dieser Gliederung mit den Abschnitten A.5 bis A.8.
Hier liegen die Mindestmaßnahmen aus § 30 Abs. 2 Satz 2 BSIG, darunter Bewältigung von Sicherheitsvorfällen, Aufrechterhaltung des Betriebs, Lieferkette, Schwachstellenmanagement, Kryptografie, Zugriffskontrolle und Multi-Faktor-Authentifizierung. Das BSI-Mapping ordnet sie überwiegend Maßnahmen aus Anhang A zu, etwa A.5.24 bis A.5.28 für Sicherheitsvorfälle oder A.5.31 und A.8.24 für kryptografische Verfahren. Sie entstehen nicht aus der Grundstruktur, sondern aus der Risikobehandlung, und machen den größten Teil der Arbeit aus.
BSIG-Pflichten, die keine Norm abdeckt
Nach dem BSI fehlen selbst in ISO/IEC 27001 die gesetzlichen Pflichten zur Meldung, Registrierung und Geschäftsleitung (BSI). Ein QM-System bringt sie erst recht nicht mit:
- Meldewege nach § 32 BSIG: frühe Erstmeldung eines erheblichen Sicherheitsvorfalls spätestens 24 Stunden nach Kenntniserlangung, Meldung binnen 72 Stunden, Abschlussmeldung spätestens einen Monat nach der Meldung. Ein Reklamations- oder Abweichungsprozess kennt weder diese Fristen noch die Bewertung, ob ein Vorfall erheblich ist. Mehr zur NIS2-Meldepflicht.
- Registrierung nach § 33 BSIG: spätestens drei Monate nach Eintritt der Betroffenheit, mit Angaben wie Kontaktdaten und öffentlichen IP-Adressbereichen. Änderungen sind unverzüglich, spätestens binnen zwei Wochen ab Kenntnis zu übermitteln (Abs. 5). Führen Sie die Registrierungsangaben als gelenktes Dokument mit Verantwortlichem in der QM-Änderungslenkung. Mehr zur NIS2-Registrierung.
- Leitungspflichten nach § 38 BSIG: Die Geschäftsleitung muss die Maßnahmen nach § 30 umsetzen und ihre Umsetzung überwachen (Abs. 1) und regelmäßig an Schulungen teilnehmen (Abs. 3). Die Managementbewertung ist ein vorhandenes Format für die Überwachung, ersetzt aber nicht die Schulung. Mehr zur Geschäftsleitungsschulung.
Der Weg zum integrierten Managementsystem
Ein integriertes Managementsystem heißt: ein Handbuch, eine Dokumentenlenkung, ein Auditprogramm und eine Managementbewertung, aber getrennte fachliche Inhalte. Der BSI-Standard 200-1 begründet, warum sich das lohnt:
Informationssicherheit ist Querschnittsfunktion und muss daher in alle Prozesse und Projekte der Institution integriert werden, bei denen Informationen verarbeitet werden. […] Der Reifegrad der Informationssicherheit hängt somit auch vom Reifegrad der anderen Management-Prozesse der Institution ab und ist keine selbstständige Größe.
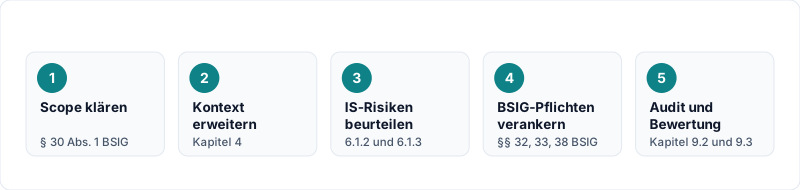
Abb. 2: Fünf Schritte vom QM-System zum integrierten Managementsystem.
- Geltungsbereich klären. Den Geltungsbereich eines ISMS legt die Einrichtung selbst fest, er kann sich auf einzelne Standorte oder Geschäftsbereiche beschränken. Das BSIG verlangt die Risikomanagementmaßnahmen nach § 30 Abs. 1 dagegen für den gesamten relevanten Betrieb der Einrichtung (BSI). Den Scope des QM-Zertifikats ungeprüft zu übernehmen, greift deshalb zu kurz.
- Kontext erweitern. Kapitel 4 um BSIG, Sicherheitsanforderungen der Kunden und Dienstleister mit Systemzugriff ergänzen, etwa für Fernwartung.
- Informationssicherheitsrisiken beurteilen. Auf der Prozesslandkarte aufsetzen, Maßnahmen auswählen, Erklärung zur Anwendbarkeit erstellen.
- BSIG-Pflichten als Prozesse verankern. Meldeprozess mit Bereitschaft und Entscheidungsbefugnis, Pflege der Registrierungsangaben, Schulungsplan für die Geschäftsleitung.
- Audit und Bewertung zusammenführen. Ein Auditprogramm für beide Normen und eine Managementbewertung mit getrennten Eingaben für Qualität und Informationssicherheit.
Ob der Qualitätsmanagementbeauftragte auch Informationssicherheitsbeauftragter wird, ist eine Frage von Kompetenz und Zeit. Kapitel 7.2 verlangt in beiden Normen die erforderliche Kompetenz.
Typische Fehler
- Das QM-Zertifikat als NIS2-Nachweis. Selbst eine ISO/IEC-27001-Zertifizierung ist nach dem BSI kein Nachweis der NIS-2-Konformität, sondern ein Fundament (BSI).
- Die QM-Risikomatrix übernommen. Ohne Bewertung von Verfügbarkeit, Integrität und Vertraulichkeit entsteht keine Informationssicherheits-Risikoanalyse.
- Ein Kapitel im QM-Handbuch statt eines ISMS. Eine Sicherheitsrichtlinie ohne Risikobeurteilung und Erklärung zur Anwendbarkeit erfüllt ISO/IEC 27001 nicht.
- Managementbewertung ohne Sicherheitseingaben. Die Leitung bewertet Qualitätskennzahlen, aber keine Sicherheitsrisiken und Vorfälle.
Nächste Schritte
- Halten Sie fest, welche QM-Verfahren tatsächlich gelebt werden: Dokumentenlenkung, Schulungsplanung, internes Audit, Managementbewertung, Korrekturmaßnahmen.
- Lassen Sie den Abstand zu ISO/IEC 27001 und zum BSIG in einer Gap-Analyse bestimmen.
- Bauen Sie das ISMS auf der vorhandenen Struktur auf, statt ein zweites System daneben zu stellen. Das Vorgehen beschreibt die Leistung ISMS-Aufbau nach ISO 27001.
- Erledigen Sie die BSIG-Pflichten ohne Normbezug sofort: Registrierung prüfen, Meldeweg einrichten, Geschäftsleitung schulen.
Das QM-System spart vor allem Organisationsarbeit. Die Arbeit an Risiken und Maßnahmen der Informationssicherheit bleibt.